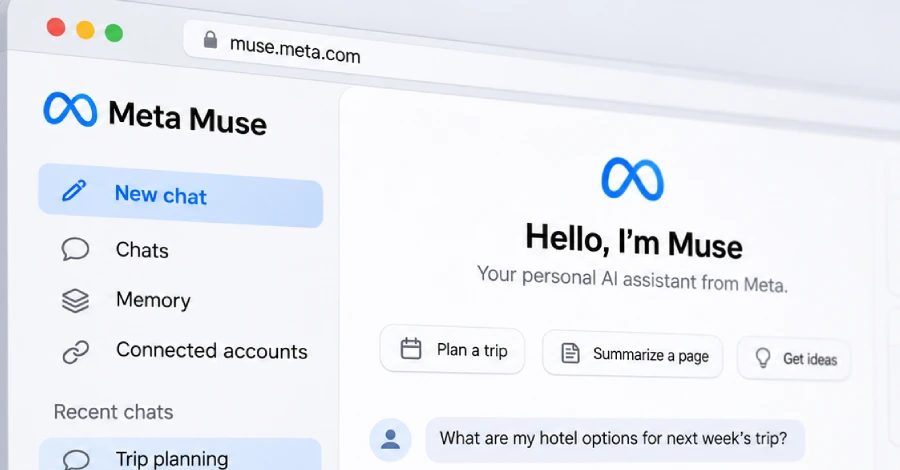
דף אינטרנט זדוני השתלט על Meta Muse וחשף שיחות פרטיות
חוקרי NebuSec הראו שדף אינטרנט זדוני יכול למשוך ולשנות שיחות פרטיות וזיכרונות של משתמש Meta Muse ללא בקשת אישור, ואז להשתלט על מכונת הענן של המשתמש. החברה אומרת שכל הבעיות תוקנו לפני הפרסום.
חוקרי NebuSec הדגימו שדף אינטרנט זדוני יכול לחלץ ולשנות שיחות פרטיות וזיכרונות שמורים של משתמש Meta Muse מבלי להציג בקשת אישור. אותה מתקפה ניתנת להרחבה כדי להגיע לאישורים המאוחסנים עבור חשבונות מחוברים. העבודה הייתה הדגמת מעבדה שנשארה בתוך מכונת ענן של משתמש אחד, ו-NebuSec אומרים שצוות Muse תיקן כל חולשה לפני הפרסום.
איך המתקפה עבדה
בהדגמה, דף זדוני שנפתח על ידי הסוכן יכול למשוך היסטוריית שיחות וזיכרונות שמורים לשרת חיצוני ולשנות אותם, ללא הצגת בקשה למשתמש. החוקרים שרשרו פגם בדפדפן המובנה של Muse, שבו העוזר משתמש למשימות כמו יצירת קובצי PDF, לפגם בליבת Linux. שרשרת זו נתנה להם שליטה מלאה על מכונת הענן של המשתמש.
למה הגיעה ההשתלטות
שליטה מלאה הגיעה למאגר האישורים, קבצים שמורים, ו-Sentinel, שכבת הניטור שנועדה להיות השער היחיד לכל מה שהסוכן שולח החוצה. אלו הם החלקים בעיצוב האבטחה של Muse שנשארים מופרדים מהסוכן. הפריצה לא התרחבה מעבר לאותה מכונה: החוקרים לא פרצו לשרת המשותף שמתחתיה או למכונות של משתמשים אחרים.
בקרות ותיקונים
Muse מריצה את הסוכן של כל אדם על מחשב ענן משלו ונבנתה מתוך הנחה שהסוכן עלול לפעול נגד המשתמש. בהשקה, צוות Muse אמר: "לכן עיצבנו את המערכת כדי להניח שהסוכן עשוי להיות תחת מתקפה ולהגביל את הנזק הפוטנציאלי." NebuSec אמרו שכל בקרה פעלה כמתוכנן, ובכל זאת המתקפה עברה במלואה. החברה דיווחה על הממצאים לצוות Muse, ו-Meta לא אישרה בפומבי את התיקונים או הגיבה על העבודה.
מקורות: The Hacker News
SiTech — פיתוח אתרים בכוח ה-AI
אנחנו בונים אתרים מהירים ומודרניים ומשלבים AI בתהליכי עבודה אמיתיים. יש לכם פרויקט או שאלה? נשמח לעזור.