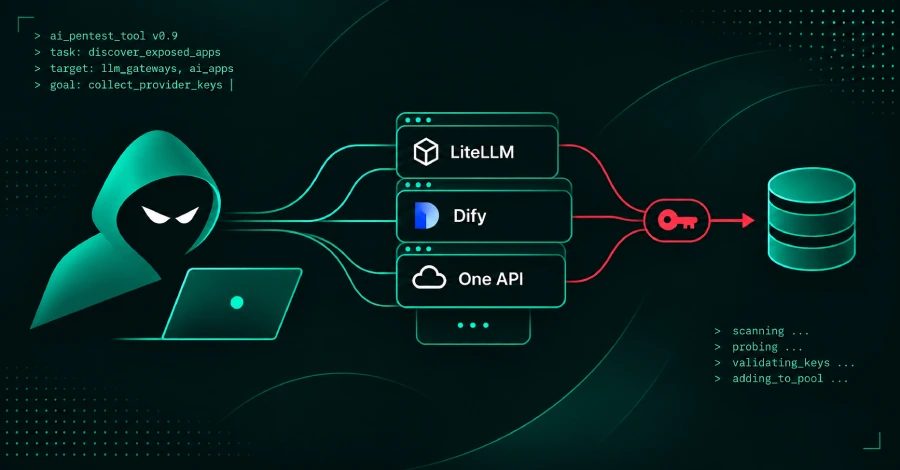
אמזון חשפה קמפיין של סוכני AI המכוון ל-LiteLLM ול-Dify במטרה לגנוב מפתחות API
מודיעין האיומים של אמזון תיעד סוכני AI שהשתמשו, לפי ההערכה, בכלי ARTEX כדי לצוד יישומי AI חשופים כמו LiteLLM ו-Dify, לגנוב מפתחות ספקים ולאסוף אותם למאגר משותף לתקיפות נוספות. לפי הערכת הצוות, מדובר בקבוצות נפרדות הקשורות לסין.
צוות מודיעין האיומים של אמזון חשף קמפיין שבו סוכני AI סרקו באופן שיטתי יישומי AI חשופים לאינטרנט כדי לגנוב מפתחות API של ספקים. הסוכנים, שלפי ההערכה פעלו בכלי בדיקות החדירה בקוד פתוח ARTEX, כיוונו לפלטפורמות ובהן LiteLLM, Dify, One API, Langflow ו-RAGFlow, חילצו את פרטי ההזדהות המאוחסנים והוסיפו אותם למאגר משותף לשימוש חוזר.
פרטי הקמפיין
הסוכנים פעלו מ-3 באוקטובר ועד סוף השבוע שעבר ושלחו בקשות לשרתי פיתיון ברשת MadPot של אמזון, שהתחזו לשירותי LLM פופולריים. מהרשומות שנלכדו עולה שהסוכנים פעלו לפי ספר פעולה של נקודות כניסה מוכרות: הם ניצלו פרטי התחברות של מנהל ברירת מחדל, התקנות שלא הושלמו, עקיפות אימות ופגיעויות זיוף בקשות מצד השרת. הצוות העריך בביטחון בינוני שהמפעילים היו קבוצות נפרדות הקשורות לסין, בהסתמך בין היתר על הנחיות בסינית מפושטת ועל הגדרות אזור זמן של סין.
כאשר הסוכנים מצאו פרטי התחברות לענן, הם העדיפו שירותים מנוהלים שמארחים מודלים של AI ומאגרי סודות, והתמקדו במודלים פרימיום של AI יותר מאשר בגישה כללית לענן. הם השתמשו גם בשירותי סריקת אינטרנט, ביומני שקיפות של תעודות, במאגרי קוד ב-GitHub, ברשמי חבילות, בתמונות מכולה ובאתרי הדבקת טקסט כדי לאתר מפתחות שדלפו. מיקרוסופט דיווחה לאחרונה על כלים דומים של AI סוכני ששימשו לחיפוש סודות ב-GitHub, וה-FBI פרסם התרעת FLASH שבה נאמר כי ARTEX משמש לפחות מאז אוגוסט במגוון מגזרים בעולם.
הפגיעויות שנוצלו
ספר הפעולה כולל כמה פגמים מוכרים: Langflow CVE-2025-3248, בעיית היעדר אימות שמאפשרת הרצת קוד מרחוק בגרסאות שלפני 1.3.0, שאותה הוסיפה CISA לקטלוג הפגיעויות המנוצלות הידועות במאי 2025; RAGFlow CVE-2026-28797, הזרקת תבניות בצד השרת שמחייבת חשבון רשום, כאשר ההרשמה העצמית מופעלת כברירת מחדל, ותיקון בסביבה מבודדת שיצא בגרסה 0.25.0; וכן עקיפת אימות דרך כותרת isCliRequest במערכות ממשפחת One API, שלגביה לא צוינו גרסאות מושפעות או תיקון. רשומות אחרות עוסקות בסודות שנשארו ב-JavaScript בצד הלקוח, במפות מקור, בנתיבי ניפוי שגיאות ובקובצי סביבה.
המלצות להגנה
הצוות של אמזון ממליץ להתייחס ליישומי AI, לשערי מודלים ולנקודות קצה של הסקה כמו לכל מערכת ייצור אחרת. על המגנים להחליף פרטי התחברות של ברירת מחדל, כמו מפתח המאסטר של LiteLLM, לא להשאיר התקנות חדשות בלתי גמורות, לסרוק קובצי תצורה וצינורות CI/CD לאיתור סודות מוטבעים, להחליף במהירות פרטי התחברות שנחשפו, לקבוע תאריכי תפוגה והגבלות IP לאסימוני API של Cloudflare, ולעקוב אחר סקריפטים של Cloudflare Worker בשמות artex-* ודפוסים דומים. הצוות ממליץ גם לבדוק ביומנים אחר כתובות IP של אינדיקטורים שפורסמו עם ממצאי שרתי הפיתיון, ואחר כתובות שקושרו ל-ARTEX על ידי חוקרי Cisco Talos.
מקורות: The Hacker News
SiTech — פיתוח אתרים בכוח ה-AI
אנחנו בונים אתרים מהירים ומודרניים ומשלבים AI בתהליכי עבודה אמיתיים. יש לכם פרויקט או שאלה? נשמח לעזור.