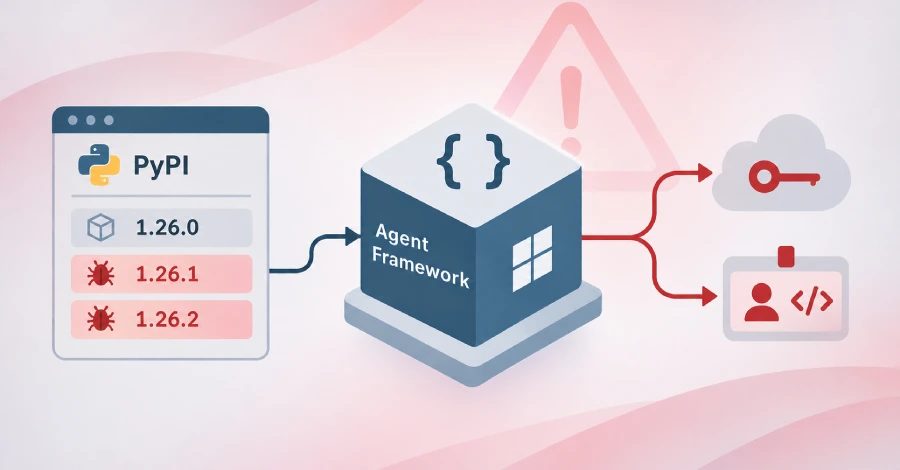
תוקפים פגעו בחבילת Agent Framework של Microsoft ב-PyPI וגנבו אישורי גישה לענן
גרסאות זדוניות 1.26.1 ו-1.26.2 של חבילת agent-framework ב-PyPI הפעילו גונב אישורים בכל הפעלה של Python ושלחו אישורי גישה לענן ל-webhook.site; שתיהן הוכנסו להסגר ב-PyPI.
תוקפים פגעו בחבילת agent-framework של Microsoft ב-PyPI ופרסמו גרסאות זדוניות 1.26.1 ו-1.26.2 ב-17 בנובמבר 2026. הגרסאות פורסמו בהפרש של 33 דקות ומיועדות להפעיל גונב אישורים בכל הפעלה של Python. שתי הגרסאות הוכנסו להסגר ב-PyPI.
כיצד גונב האישורים פועל
לאחר ההתקנה, כל wheel מוסיפה קובץ .pth לתיקיית site-packages. Python מבצעת שורות import בקבצי .pth בכל הפעלה של המפרש, ולכן גונב האישורים פועל בכל הפעלה של Python בסביבה מושפעת, כולל pip עצמה, בין אם יובא Agent Framework ובין אם לא. גרסה 1.26.1 משתמשת ב-agent_framework_meta.pth, ואילו גרסה 1.26.2 משתמשת ב-af_runtime_diag.pth.
מה נאסף
Socket מסרה כי שתי הגרסאות מתקינות מנגנוני הפעלה של Python, שאוספים בשקט אישורים, נתוני סביבה וטוקנים של זהות ענן, ואז שולחות אותם החוצה ל-endpoint של webhook.site. גונב האישורים לוכד משתני סביבה לפי התאמה של תת-מחרוזת, קבצי אישורים עבור Azure CLI, .npmrc, pip.conf, .netrc, .git-credentials, הגדרות Docker, Hugging Face, סוכני Microsoft Azure DevOps, וכן קבצי .env ו-JSON. הוא גם לוכד טוקנים של Azure DevOps OIDC, טוקנים של managed identity ב-Azure ומטא-נתוני מופע ב-Azure, ושומר עד 8,000 תווים מהתגובה.
הנפקת אישורים חדשים
SafeDep מסרה כי הקוד מבקש מהפלטפורמה להנפיק אישורים חדשים, ולכן סיבוב סודות שמורים לא מכסה אותם. בצינור Azure DevOps, SYSTEM_ACCESSTOKEN ו-SYSTEM_OIDCREQUESTURI מספיקים כדי לבקש טוקן מאוחד עבור api://AzureADTokenExchange. במחשוב Azure, הוא מבקש מ-endpoint של managed identity טוקן גישה לכל משאב, באמצעות IDENTITY_ENDPOINT או MSI_ENDPOINT ב-App Service וב-Functions, וב-169.254.169.254 במקומות אחרים. הוא גם שולף מטא-נתוני מופע.
הדלפה ותגובה
כל המידע שנאסף נשמר במסמך JSON, נדחס ב-zlib, נקודד ב-Base64, ונשלח ב-HTTPS POST לכתובת URL מקובעת, webhook.site/d381fd80-ec62-42ad-8f5c-d1b15103c9bb. גרסה 1.26.2 גם מייבאת את af_runtime_diag.py, אוספת טוקנים של GitHub Actions OIDC, ומרחיבה דפוסי חיפוש למשתני סביבה הקשורים לאישורים. לא ברור כיצד התוקף השיג גישת פרסום. מומלץ למשתמשים לבודד מארחים ו-runners מושפעים, לקבע את החבילה לגרסה 1.26.0, לשחזר מסביבה נקייה, לבדוק חשיפה בין 8:35 לכ-9:20 בערב UTC ב-17 בנובמבר 2026, לחפש לוגים של פרוקסי ו-DNS, לסובב אישורים שנחשפו ממערכת נקייה, לערוך ביקורת על זהויות Azure ולוגי פעילות, ולערוך ביקורת על תהליכי GitHub Actions שמפרסים ל-Azure. OX Security מסרה כי תוקפים אולי מצאו דרך לחטוף את תהליך יצירת ה-wheel ולהוסיף לוגיקה זדונית בתוכו. Agent-framework היא החבילה השנייה הקשורה ל-Microsoft ב-PyPI שנפגעה השנה. במאי 2026, גורמי איום שמאחורי TeamPCP דחפו שלוש גרסאות זדוניות של durabletask כדי להפיץ את התולעת Mini Shai-Hulud.
מקורות: The Hacker News
SiTech — פיתוח אתרים בכוח ה-AI
אנחנו בונים אתרים מהירים ומודרניים ומשלבים AI בתהליכי עבודה אמיתיים. יש לכם פרויקט או שאלה? נשמח לעזור.