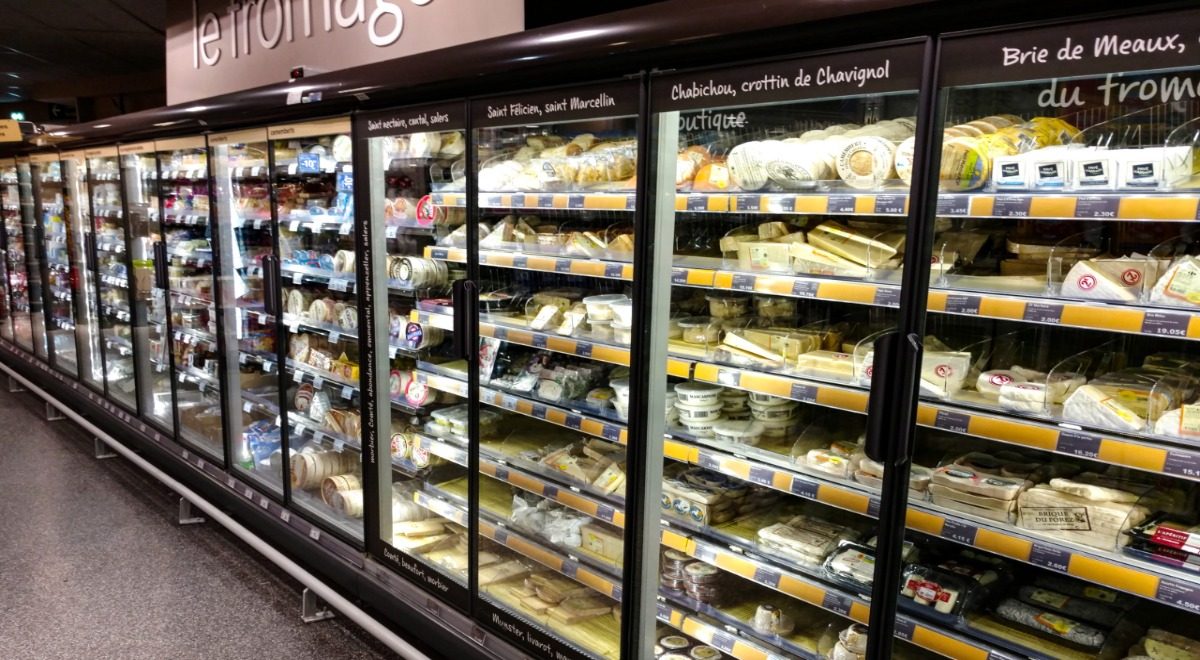
הקופלנד היא הספקית הקירור השנייה שנפגעה במסע ההתקפות נגד סופרמרקטים צרפתיים
האקרים תקפו ספקית קירור שנייה במסע נגד סופרמרקטים צרפתיים. חנות E.Leclerc עם ציוד Dixell, בבעלות Copeland, נפגעה קשה אחרי התקיפות הקשורות ל-Danfoss.
האקרים תקפו ספקית ציוד קירור שנייה במסע התקיפות הסייבר נגד סופרמרקטים צרפתיים. חנות E.Leclerc הממוקמת ליד Albi חוותה תקלה חמורה במערכת הקירור לאחר שציוד של החברה האמריקאית Copeland נפגם. האירוע התרחש יום אחרי התקיפות שהיו קשורות לספק הדני Danfoss.
הספק השני אושר
סופרמרקט E.Leclerc בדרום צרפת משתמש בציוד Dixell ולא בבקרי Danfoss, אשר היו מעורבים בהתקיפות ביום ראשון. Dixell היא חלק ממותג שהחברה האמריקאית למערכות אוורור ותעשייתיות Copeland מחזיקה. דירקטור החנות Yoan Rivera הצהיר לעיתון הצרפתי La Dépêche du Midi כי התקיפה זוהתה בסביבות ארבע בבוקר, כאשר עובדים גילו שהמחשבים המנהלים את מערכת הקירור הפכו לבלתי נשלטים.
מומחה לתעשיית הקירור Adrient Le Norcy אישר כי האקרים מכוונים גם למערכות קירור XWEB של Dixell והמליץ למפעילים כאמצעי זהירות לנתק כבלי רשת מהמוניטורים. ביום שלישי, נציג של Copeland הודה לחולשה „בבקרים של דורות שהשלימו את מחזור החיים" ואמר שהחברה עובדת עם הלקוחות הנפגעים כדי להפחית סיכונים.
אלפי בקרים חשופים לאינטרנט
חברת אבטחת הסייבר SOCRadar הצהירה כי סריקה ב-13 באוקטובר מצאה כמעט 2900 מערכות Danfoss נגישות לאינטרנט בצרפת, מהווה כ-65% מכ-4500 מערכות שנמצאו בעולם. CTO של Claroty, Amir Preminger, אמר שצוותי אבטחה לעיתים קרובות מתעלמים מבקרי קירור, והחלק Team82 של החברה שלו הציג ב-Aug DEF CON בדיוק את תרחיש התקיפה הזה, כולל זיוף תצוגות טמפרטורה במקביל לכיבוי הקירור.
Claroty גילתה גם את מנגנון החשיפה של עמוד „קוד היום", המאפשר לאקרים לחולל קוד גישה יומי לפי תאריך ושעה של המכשיר, כמו גם פרצה חמורה בבקרי Dixell ש-Copeland אישרה ועבדה על תיקון. CTO של Suzu Lab, Denis Calderone, אמר שהדגמת DEF CON הייתה ריאליסטית ל"חמש מדינות ומאות חנויות" בתוך חודשיים.
החקירה נמשכת
במהלך התקיפות ביום ראשון, האקרים אילצו מכשירים מסוימים להתחמם עד 50°C. Danfoss אישר שהציוד שנפגע כלל שתי מערכות ישנות, AK-SM800 ו-AK-SM800A, שכבר לא מקבלות עדכוני אבטחה, כמו גם דגמים חדשים יותר של AK-SM800A עם תוכנה ישנה. כל הדגמים המעורבים מסיימים את מחזור החיים בין 2016 ל-2021, ולפי Calderone, תיקון שלהם בלתי אפשרי – אפשר רק לפצל, לנטר או להחליף.
המשטרה הצרפתית פתחה בחקירה פלילית בראשות המחלקה לפשעי סייבר של פרקלטור פריז, וגוף האבטחה הסייבר הלאומי ANSSI מעורב בתיק. סופרמרקטים בהולנד הפכו לקורבן תקיפת סייבר נפרדת ביום ראשון, והשבשות השפיעו על הזמנות מקוונות, שירות לקוחות ותוכניות נאמנות.
מקורות: Cybernews
SiTech — פיתוח אתרים בכוח ה-AI
אנחנו בונים אתרים מהירים ומודרניים ומשלבים AI בתהליכי עבודה אמיתיים. יש לכם פרויקט או שאלה? נשמח לעזור.