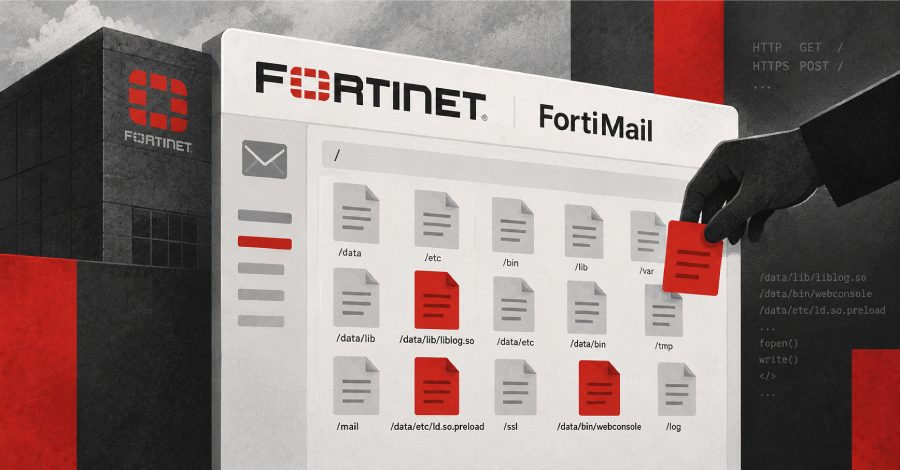
פרצה קריטית ב-FortiMail נמצאת בשימוש בהתקפות אמיתיות, CISA הוסיפה אותה לקטלוג KEV
CISA הוסיפה את הפרצה הקריטית ב-FortiMail CVE-2026-104286 (CVSS 9.8) לקטלוג הפרצות המנוצלות הידועות (KEV). הפרצה מאפשרת לתוקף לא מורשה לכתוב קבצים כלשהם למערכת.
CISA (סוכנות אבטחת הסייבר והתשתיות של ארה"ב) הוסיפה ביום חמישי, ה-1 באוקטובר, פרצה קריטית פעילה ב-FortiMail של Fortinet לקטלוג הפרצות המנוצלות הידועות (KEV), מכיוון שהפרצה כבר משמשת בהתקפות אמיתיות. לפרצה יש את הקוד CVE-2026-104286, דירוג CVSS של 9.8, והיא מאפשרת לתוקף לא מורשה לכתוב קבצים כלשהם למערכת.
על איזו פרצה מדובר
לפי המומחה של Fortinet, הבעיה היא שילוב של שתי פגיעויות: אימות שגוי של נתיב קובץ, כלומר path traversal (CWE-22), ועיבוד שגוי של בייט NULL (CWE-158). יחד הן מאפשרות לתוקף לא מורשה לכתוב קבצים כלשהם למערכת באמצעות בקשות HTTP או HTTPS שהוכנו במיוחד.
גרסאות שפגיעות: FortiMail 8.0.0-8.0.1, 7.6.0-7.6.6, 7.4.0-7.4.8 ו-7.2.0-7.2.9. להמלצת Fortinet, על המשתמשים לעדכן לגרסאות 8.0.2, 7.6.7 או 7.4.9 העדכניות ביותר (או חדשות יותר), ואילו משתמשי גרסה 7.2 צריכים לעבור ל-7.4 או חדשה יותר. עד שגרסאות אלו יושקו, יש לנקוט באמצעים זמניים.
כיצד להגן על עצמכם
להמלצת Fortinet, יש להשבית זמנית את תמיכת פונקציית IBE באמצעות פקודת CLI מתאימה ולהגביל גישה לממשק הניהול של FortiMail: יש לחסום גישה מהאינטרנט ולאפשר גישה רק מרשתות פנימיות מהימנות. החברה אישרה שהפרצה משמשת בהתקפות אמיתיות, ואת גילוייה מייחסים לעובד צוות האבטחה של המוצר, Gwendal Guégniaud.
Fortinet פרסמה גם אינדיקטורים של נפגעות: כתובות IP חשודות 79.141.169.187 ו-45.129.0.192, קבצים שנוספו לספרייה /data (כולל /data/lib/liblog.so ו-/data/etc/ld.so.preload) ושינוי ב-/bin/smit. ארגוני ה-FCEB (סוכנויות אזרחיות פדרליות של ארה"ב) מומלצים להשתמש בפאטצ' או באמצעים זמניים עד ה-4 באוקטובר 2026.
פרצות פעילות נוספות
מקרה FortiMail אינו מבודד: ניצול פעיל נרשם כרגע גם במספר מוצרים נוספים. ביניהם Check Point (CVE-2026-85102 ו-CVE-2026-93616), Arista VeloCloud Orchestrator (CVE-2026-93952), F5 BIG-IP Access Policy Manager (CVE-2026-94127), Cisco Catalyst SD-WAN Manager (CVE-2026-76504), Citrix NetScaler ADC ו-NetScaler Gateway (CVE-2026-88771 ו-CVE-2026-88772).
SiTech — פיתוח אתרים בכוח ה-AI
אנחנו בונים אתרים מהירים ומודרניים ומשלבים AI בתהליכי עבודה אמיתיים. יש לכם פרויקט או שאלה? נשמח לעזור.