פגיעות CVSS 10.0 ב-LXD וב-MicroCloud מאפשרת לתוקפים להתחזות ללקוחות מהימנים
Canonical תיקנה פגיעות CVSS 10.0 חמורה ב-LXD וב-MicroCloud שמאפשרת לתוקף להתחבר כלקוח מהימן בלי מפתח פרטי, אם יש לו גישה ל-API של HTTPS והתעודה הציבורית של הלקוח.
Canonical שחררה גרסאות מתוקנות של LXD ו-MicroCloud עבור פגיעות קריטית שמאפשרת לתוקף להתחבר כלקוח מהימן בלי להחזיק במפתח הפרטי של אותו לקוח. הפגיעות, שמזוהה כ-CVE-2026-112816, נושאת ציון CVSS של 10.0 ודורשת גישה ברשת ל-API של HTTPS וכן את התעודה הציבורית של הלקוח המהימן. אם החשבון שאליו מתחזים הוא בעל הרשאות, התוקף עלול להשיג גישת root למכונה המארחת, כך מסרה Canonical.
כיצד פועלת הפגיעות
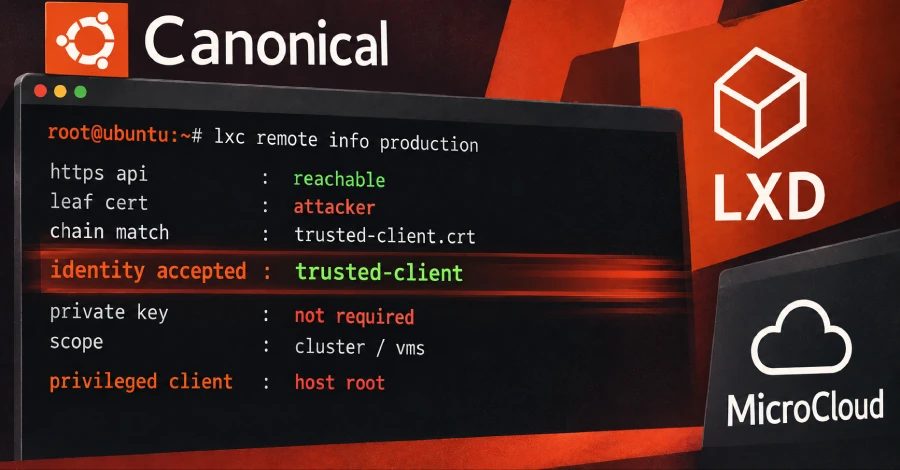
LXD ו-MicroCloud מאפשרים ללקוחות מרוחקים לגשת ל-API שלהם באמצעות TLS הדדי, שבו הלקוח מציג תעודה כדי להוכיח את זהותו. לקוח נחשב מהימן כאשר התעודה שלו נמצאת במאגר האמון של השרת. הפגיעות הייתה באופן שבו השרת בדק את התעודה: הוא השווה כל תעודה שהלקוח שלח מול מאגר האמון, אבל חיבור TLS מוכיח רק שהלקוח מחזיק במפתח הפרטי של התעודה הראשונה בשרשרת, ה-leaf. שאר השרשרת היא מה שהלקוח בחר לצרף, כך שתוקף יכול לקחת את התעודה הציבורית של לקוח מהימן, שאינה סודית, לצרף אותה מאחורי התעודה שלו, ולהתקבל בתור אותו לקוח.
מי מושפע
שימוש בפגיעות דורש שני דברים: גישה ברשת ל-API של HTTPS, והתעודה הציבורית של לקוח שהשרת כבר סומך עליו. שרת LXD עצמאי אינו חושף את ה-API הזה כברירת מחדל; הוא מאזין רק על socket מקומי אלא אם מנהל מפעיל את API הרשת באמצעות ההגדרה core.https_address. ל-MicroCloud, שמחבר כמה מכונות שמריצות LXD לאשכול אחד, יש נקודת תורפה ספציפית: Canonical אמרה שתוקף שיכול ללכוד את התעודה הציבורית של חבר באשכול בזמן שהוא מצטרף לאשכול יכול לאחר מכן להתחבר בתור אותו חבר. רשומת ה-CVE מפרטת את LXD 4.0.14, 5.0.10, 5.21.8 ו-6.9 כמושפעים, כאשר כל אחד מהם קודם לגרסת התיקון הבאה.
גרסאות מתוקנות
Canonical מפרטת את גרסאות ה-snap המתוקנות האלה: LXD 6/stable 6.10.1, LXD 5.21/stable 5.21.9, LXD 5.0/stable 5.0.11, LXD 4.0/stable 4.0.15, MicroCloud 3/stable 3.4.1, ו-MicroCloud 2/stable 2.1.5. הבאג לא התחיל ב-Canonical: פרויקט Incus, שהחל כמזלג קהילתי של LXD, דיווח עליו, ו-Canonical אישרה שהוא השפיע גם על LXD. Incus תיקן את אותה פגיעות בגרסה 7.6.0. חבילות הארכיון של Ubuntu עצמה עבור LXD מסומנות כלא מושפעות או כלא סופקו, כך שהגרסאות המתוקנות הן ה-snaps. אין סימן פומבי לכך שהפגיעות נוצלה בתקיפה. רשומת ה-CVE כוללת הערכה של CISA האמריקאית, מתאריך 30 באוקטובר, שלפיה לא ידוע שהפגיעות נוצלה; היא אינה ברשימת Known Exploited Vulnerabilities של CISA, ושום exploit עובד לא פורסם.
מה לעשות
עדכנו את LXD ו-MicroCloud לגרסאות המתוקנות. בהתקנת snap, הריצו sudo snap refresh lxd ו-sudo snap refresh microcloud. Canonical אמרה שגרסאות המשנה המתוקנות של LXD עדיין התגלגלו מערוץ candidate ל-stable בזמן פרסום ההמלצה שלה, לכן בדקו את הגרסה שיש לכם בפועל לאחר הרענון במקום להניח שהתיקון הגיע. ההמלצה של Canonical אינה נותנת פתרון עקיף זמני עבור LXD. מכיוון שהתקיפה דורשת גישה ברשת ל-API, הגבלת מי שיכול להגיע אליו מפחיתה את הסיכון עד שתעדכנו. פרויקט Incus, שדיווח על אותה פגיעות, אמר שאין תיקון תצורה ושהשלב היחיד הוא להגביל גישה ברשת למאזין. משתמשי Incus צריכים לעבור ל-7.6.0, שתיקנה את הפגיעות הזו יחד עם 17 בעיות אבטחה אחרות.
מקורות: The Hacker News
SiTech — פיתוח אתרים בכוח ה-AI
אנחנו בונים אתרים מהירים ומודרניים ומשלבים AI בתהליכי עבודה אמיתיים. יש לכם פרויקט או שאלה? נשמח לעזור.