חוקרים הריצו קוד בתוך מעטפת Windows SmartScreen באמצעות כתיבה של ארבעה בייטים ובאג תזמון
חוקרי Doyensec הריצו קוד משלהם בתוך מעטפת VBS של Windows SmartScreen, המגנה על סיסמאות, באמצעות כתיבה של ארבעה בייטים ובאג תזמון. Microsoft תיקנה את הבאג בספטמבר 2026.
הרצת קוד בתוך מעטפת מאובטחת
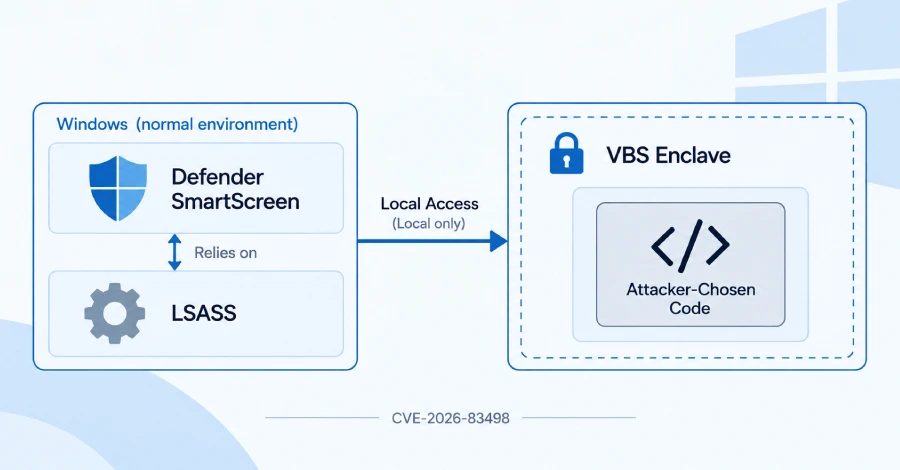
חוקרי אבטחה הריצו קוד משלהם בתוך מעטפת VBS של Windows. מדובר באזור זיכרון מאובטח שאמור להישאר נעול גם אם שאר המערכת מושתתת. המדובר במעטפת שהיא חלק מ-Enhanced Phishing Protection של Microsoft Defender SmartScreen ומגנה על סיסמאות מהושחרות, כדי שהפונקציה תזהיר את המשתמשים כאשר הם מזינים נתוני הרשאה של Windows במקומות מסוכנים. Doyensec ביצעה זאת להדגמת קונספט מעבדתית, לא נצפתה בהתקפות אמיתיות, ו-Microsoft תיקנה את הבאג בעדכון של 8 בספטמבר 2026, תחת שם CVE-2026-83498.
כיצד עובדת ההתקפה
מעטפת VBS היא ספרייה חתומה שתוכנות רגילות טוענות אבל לא יכולות לקרוא או לשנות. ההיפרוויזור מאחסן את הזיכרון שלה בעולם מהימן יותר (VTL1), שלא נגיש מהעולם הרגיל (VTL0), גם אם התוקף שולט בליבה או פועל עם הרשאות SYSTEM. ב-Windows 11, lsass.exe טוען את מעטפת SmartScreen. להתקפה נדרש קוד מקומי כבר קיים במכשיר והיא לא דורשת מעורבות משתמש, ולכן היא מאפשרת חדירה לעולם המהימן דרך "עוגנים" קיימים, במקום לשבור אותה מבחוץ. Doyensec חיברה את הקריאה השנייה של פונקציית Initialize של המעטפת, אשר כותבת ערך שגיאה קבוע של ארבעה בייטים לכתובת הנשלטת על ידי התוקף ובו זמנית מדלגת על בדיקת הכתובת של הקריאה הראשונה. כתיבה זו פוגעת בגבול בין זיכרון המעטפת לזיכרון המארח, ולאחר מכן באג תזמון בפונקציה אחרת גורם למחיקה מבוקרת שמעבירה חיפוש אובייקטים. כתיבה וקריאה שהתקבלו מאפשרים לחוקרים לשנות את הטבלה שקובעת אילו קודים מותר להריץ בתוך המעטפת, ובכך להשיג ביצוע קוד בתוכה.
תיקון Microsoft ובאגים שנותרו
Microsoft העניקה לבעיה דרגה קריטית וציון CVSS של 7.8 ומצהירה כי היא התגלתה במהלך מחקר פנימי, מעולם לא נוצלה ולא הייתה ידועה לציבור עד לתיקון. העדכון המצטבר של ספטמבר KB5124008 עבור Windows 11 24H2 ו-25H2 מוסיף בדיקת כתובת לפני הכתיבה הראשונה, מחמיר את הפונקציה המחוברת לזמן וכולל מדיניות שחוסמת טעינה של מעטפות ישנות פגיעות; התקנת העדכון היא השלב היחיד הנדרש. עם זאת, ל-Windows אין רשימת חסימה כללית של מעטפות פגיעות, בניגוד למקרה של רשימת הדרייברים הפגיעים, ומעטפת הישנה של Microsoft Edge עם באג דומה (CVE-2023-36880, 2023) עדיין נטענת, מה שהופך את טכניקת "הביא את המעטפת הפגיעה שלך" לזמינה עבור תוקפים.
מקורות: The Hacker News
SiTech — פיתוח אתרים בכוח ה-AI
אנחנו בונים אתרים מהירים ומודרניים ומשלבים AI בתהליכי עבודה אמיתיים. יש לכם פרויקט או שאלה? נשמח לעזור.