האקרים הדביקו 953 חנויות מקוונות ב-JavaScript מתחמק מסורקים, רובן על Magento
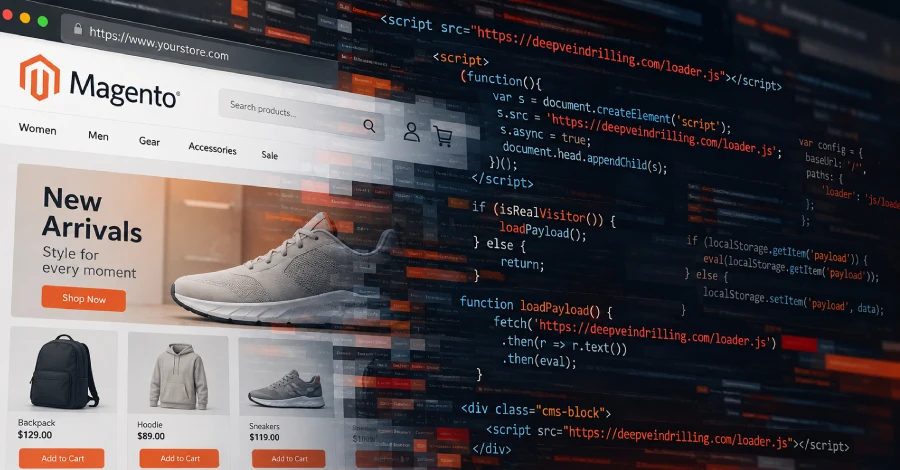
שחקן איום לא ידוע הדביק 953 חנויות מקוונות, רובן על Magento, בקמפיין פעיל מאז יולי 2025 שמשתמש בטועני JavaScript המוסתרים מסורקי אבטחה ומגיש קוד זדוני רק למבקרים אמיתיים, כך לפי Sansec.
שחקן איום לא ידוע הדביק 953 חנויות מקוונות, רובן על Magento, בקמפיין פעיל מאז יולי 2025, לפי Sansec. התוקפים מכניסים קוד טוען JavaScript לבלוקים של Magento CMS שמגיש קוד זדוני רק למבקרים אמיתיים תוך הסתרתו מסורקי אבטחה.
פרטי הקמפיין
Sansec דיווחה שהקוד הזדוני מוצב בטבלת cms_block של Magento, שמציגה תוכן סטטי בדפי החנות. כשקונה פותח אתר נגוע, בלוק ה-CMS מוצג ומפעיל קוד בשליטת התוקף. דומיין הטוען האחרון מתארח מאחורי Cloudflare ומגיב רק לבקשות סקריפט ממבקרים אמיתיים של חנויות נגועות. Sansec מצאה את deepveindrilling[.]com בבלוקי CMS של 83 חנויות מקוונות מאז שהדומיין נרשם ב-6 באוקטובר 2026. חמישה דומיינים נצפו לאורך זמן: manulfie[.]click מאז יולי 2025, neswnsssn[.]click מאז דצמבר 2025, lanhd6549tdhse[.]top מאז מרץ 2026, additionalver[.]com מאז יוני 2026, ו-deepveindrilling[.]com מאז אוקטובר 2026.
גרסאות טוען וסינון תעבורה
שתי גרסאות של הטוען נצפו. האחת מאחסנת את המטען שלה ב-localStorage של הדפדפן, כך שהקוד המאוחסן יכול לרוץ שוב בביקורים מאוחרים יותר גם אם הדומיין החיצוני אינו זמין. השנייה מוסיפה בדיקות טביעת אצבע של דפדפן כדי לסנן בוטים וסורקי אבטחה. איטרציות מוקדמות השתמשו גם ב-Keitaro כמערכת הפצת תעבורה, ובקשה ל-additionalver[.]com החזירה "QWE=123;" בתוספת עוגייה שמסמנת את המבקר למשך 24 שעות. גרסת deepveindrilling[.]com מוותרת על Keitaro ובונה סינון בוטים בתוך הטוען עצמו.
גישה ראשונית והגנות
Sansec מעריכה ש-471 חנויות Magento הוזרקו דרך פגיעות PolyShell, CVE-2026-48356. עוד 102 חנויות קיבלו קבצים שהועלו דרך PolyShell או SessionReaper, CVE-2025-54236. במקרה אחד, חנות Magento 2.4.7-p1 הכילה webshells של PolyShell מוסוות כתמונות PNG ועדיין חסר בה APSB26-73, התיקון של Adobe ל-PolyShell. חנות אחרת, Magento 2.4.7-p10, ללא טלאים חסרים בליבה, נפרצה כדי להוסיף חשבון מנהל זדוני ולאחר מכן להשתמש בו להזרקת הקוד. מומלץ לבעלי אתרים לבדוק חשבונות חשודים ובלוקי CMS לא צפויים בטבלאות cms_block ו-cms_page, לשמור על עדכוני האתרים ולהחיל סיסמאות חזקות.
הקשר PHP2Shell
החשיפה מגיעה בזמן ש-PHP2Shell, שתי פגיעויות PHP קריטיות CVE-2026-109618 ו-CVE-2026-109619, רואה ניסיונות ניצול נרחבים. חוקרת Perplexity, Adel Karimi, תיעדה את מה שנראה כניצול מוצלח הראשון בעולם האמיתי של הפגיעויות להרצת פקודות shell בשרתי honeypot. הפקודות שנצפו השתמשו ב-wget, curl או PHP CLI כדי למשוך מטענים מ-162.35.99[.]94:80, ללא ממצאי שלב שני שנצפו עד כה.
מקורות: The Hacker News
SiTech — פיתוח אתרים בכוח ה-AI
אנחנו בונים אתרים מהירים ומודרניים ומשלבים AI בתהליכי עבודה אמיתיים. יש לכם פרויקט או שאלה? נשמח לעזור.