CVE-2026-99312: פגם ב-Linux KVM מאפשר למכונות וירטואליות אורחות לקרוא זיכרון מארח בשרתי AMD
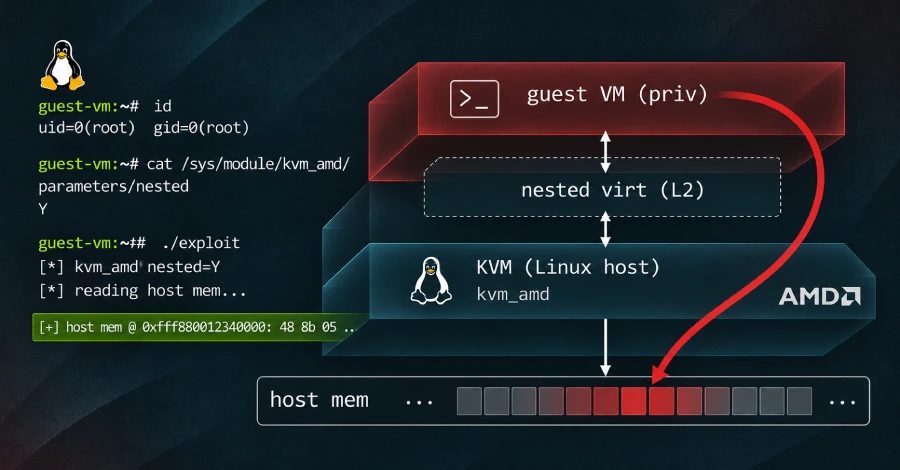
CVE-2026-99312 משפיע על KVM במארחי AMD עם וירטואליזציה מקוננת מופעלת. חוקרים קראו כ-127 ג'יגה-בייט מזיכרון שרת של DigitalOcean ממכונה וירטואלית אורחת.
פגיעות ב-KVM, במעקב כ-CVE-2026-99312, מאפשרת למכונה וירטואלית אורחת במארח AMD עם וירטואליזציה מקוננת מופעלת לגשת לזיכרון המארח. אורן יומטוב מ-Terra Security גילה את הפגם ודיווח עליו דרך תוכנית הבאונטי של DigitalOcean; DigitalOcean אישרה שהניצול עבד בשרתיה שלה והתייחסה אליו כקריטי. קרנלים מתוקנים נשלחו במעלה הזרם ביום שלישי, ו-DigitalOcean תיקנה את הצי שלה באמצעות תיקון חי.
מה שהפגם אפשר
ב-Droplet של DigitalOcean, הנתונים הראשונים שהוחזרו היו כרזת גרסת הקרנל של המארח, ואחריה כ-127 ג'יגה-בייט של זיכרון RAM של המארח שמופו לקריאה בלבד. בדיקת כתיבה נפרדת על שרת AMD פיזי (bare-metal) של החוקרים כתבה 32 בתים נבחרים לתוך דף חי של זיכרון קרנל המארח, ואומתה על ידי מודול עד שהוטען באותו קרנל. שתי הבדיקות דרשו גישת root בתוך VM שנשלט על ידי החוקרים; תוקף יזדקק לאותה עמדה, לא רק גישה לרשת. מארחי KVM מבוססי Intel אינם מושפעים, וספקי ענן רבים שנסקרו לא היו פגיעים מכיוון שלא הפעילו וירטואליזציה מקוננת ב-AMD.
איך הבאג עבד
הניתוח הטכני של Terra מתאר מצביע שנותר מצביע לזיכרון ששוחרר. KVM משתמש בטבלת דפים מקוננת כדי לתרגם כתובות זיכרון של VM לזיכרון המארח, והמעבד מאתר את הטבלה דרך מצביע שנשמר לכל מעבד וירטואלי. כאשר איפוס INIT עוצר VM מקונן, KVM מדלג על שחזור המצביע של ה-VM החיצוני, ומותיר אותו מצביע לדף שהקרנל כבר שחרר. ברגע שהקרנל עשה שימוש חוזר באותו דף, האורח יכול היה למלא אותו בערכים המציינים כל דף פיזי במארח. הפגם נוצר על ידי תיקון מ-2022 עבור CVE-2022-3344, שהעביר נתיב איפוס חזרה לבלוק הבקרה של ה-VM החיצוני אך החמיץ את מצביע טבלת הדפים; השגיאה נותרה בקרנל במשך קצת פחות מארבע שנים.
חומרה והיקף
צוות ה-CVE של קרנל Linux מדרג את הפגם 8.8 מתוך 10, עם השפעה גבוהה על סודיות, שלמות וזמינות. ההערכה המוקדמת של Red Hat מדרגת אותו כ-Moderate ב-5.6 ומתייחסת להשפעה כמניעת שירות בלבד. DigitalOcean התייחסה אליו כקריטי עבור הענן המשותף שלה. מתחזקי Linux KVM עודכנו ב-21 באוקטובר ומיזגו תיקון ב-2 בנובמבר. VirtFusion אומרת שאין דיווחים על שימוש בפגם מחוץ למחקר. לא פורסם קוד ניצול, ואין הנחיות לזיהוי ניסיון קודם.
מה לעשות
התיקון נמצא בקרנל המארח; עדכון מערכות הפעלה בתוך VMs לא משנה דבר, והמארח ממשיך להריץ את הקרנל הישן שלו עד לאתחול מחדש. במעלה הזרם, התיקון נשלח בקרנל יציב 7.3.5 ובקרנלים ארוכי-טווח 6.18.64 ו-6.12.118. הקוד המושפע נכנס לקרנל 6.1 ב-2022 והועבר לגרסאות 5.15.81 ו-6.0.11. קרנלים של הפצות ברובם עדיין אינם כוללים את התיקון: Debian מציינת את כל המהדורות כפגיעות עם תיקון רק ב-unstable; Ubuntu מציינת קרנלים כפגיעים ללא חבילה מתוקנת; Red Hat מציינת קרנלים של Enterprise Linux 9 ו-10 כמושפעים עם תיקון נדחה, בעוד Enterprise Linux 8 אינו מושפע.
עד להתקנת קרנל מארח מתוקן ואתחול מחדש של המארח, ההגנה היחידה היא לכבות וירטואליזציה מקוננת. זה סוגר את הנתיב הזה לחלוטין, אך VMs כבר לא יכולות להריץ VMs משלהן, לכן יש להזהיר מראש דיירים שמסתמכים על כך. לפי מדריך המפעילים של VirtFusion, וירטואליזציה מקוננת מופעלת כברירת מחדל במודול kvm_amd, כך שמארח לא מתוקן חשוף אלא אם ההגדרה שונתה במכוון. בדוק זאת עם cat /sys/module/kvm_amd/parameters/nested; ערך של 1 או Y פירושו שהיא מופעלת. אם המארח עדיין לא יכול להתעדכן, הוסף options kvm_amd nested=0 לקובץ התצורה של המודול של המארח. אתחל מחדש את המארח. ההגדרה לא יכולה להשתנות בזמן ש-VMs פועלות, וגם קרנל שהותקן זה עתה אינו מגן על המארח עד לאתחול מחדש. אשר עם uname -r ועל ידי קריאה חוזרת של הגדרת nested.
מקורות: The Hacker News
SiTech — פיתוח אתרים בכוח ה-AI
אנחנו בונים אתרים מהירים ומודרניים ומשלבים AI בתהליכי עבודה אמיתיים. יש לכם פרויקט או שאלה? נשמח לעזור.