חולשת zero-day לא מתוקנת של Windows בשם FastUnlock מאפשרת לתוקפים פיזיים להריץ תוכניות ממסך הנעילה
חולשת zero-day חדשה ולא מתוקנת ב-Windows בשם FastUnlock מאפשרת למי שיש גישה פיזית להפעיל תוכניות ממחשב נעול בחשבון מוגבל, ועדיין אין תיקון זמין. השיטה פורסמה על ידי חוקר אחד המשתמש בכינויים MSNightmare ו-Nightmare Eclipse, ו-ThreatLocker אישרה שהשיטה עובדת.
טכניקת zero-day חדשה ולא מתוקנת של Windows בשם FastUnlock, שנחשפה לאחרונה, יכולה לאפשר לאדם עם גישה פיזית למחשב נעול להפעיל תוכניות בלי להיכנס. הגישה מוגבלת לחשבון שאינו מנהל, ועדיין אין תיקון של Microsoft זמין. ThreatLocker בדקה את השיטה וגילתה שהיא עובדת, בעוד שחשיפת החוקר מספקת פרטים מוגבלים.
כיצד העקיפה פועלת
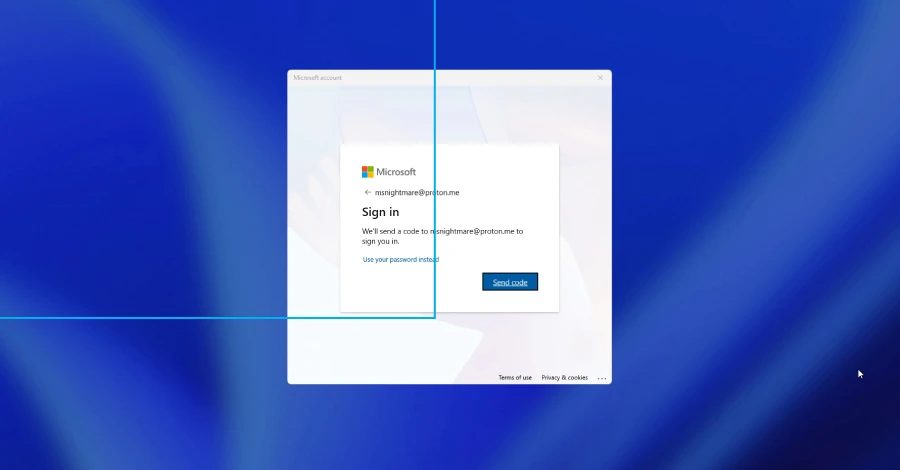
השיטה פורסמה על ידי חוקר שהשתמש בכינויים MSNightmare ו-Nightmare Eclipse, ו-ThreatLocker בדקה אותה באותו יום. היא דורשת גישה פיזית, חשבון Microsoft שנגיש דרך אפשרויות השחזור של מסך הנעילה, וקורא המסך המובנה של Windows, Narrator, כדי לנווט במסך הנעול. בבדיקה של ThreatLocker, היא הגיעה לנקודה שבה ניתן להריץ תוכנית ממסך הנעילה בחשבון שהחברה זיהתה כ-WSIAccount, שלדבריה אינו חשבון מנהל. הפוסט של החוקר ב-GitHub קצר וכולל סרטון עם מעט פרטים כתובים, ולכן הבדיקה העצמאית של החברה מספקת את התיאור הברור ביותר של מה שהפגם עושה. Security Affairs, בציטוט ההתראה של החוקר, מתאר את המסלול: המתקפה מתחילה במסך שחזור חשבון Microsoft, שאליו מגיעים דרך האפשרות “שכחתי את ה-PIN” או הסיסמה, הפעלת Narrator גורמת לו למקד חלון רקע נסתר, והניווט במקלדת משם פותח את הגדרות Narrator ואחר כך את File Explorer דרך ההגדרות Bluetooth and Devices או AutoPlay, ומשם פועלת תוכנית על כונן USB מחובר. החוקר בדק אותה ב-Windows 11 26H2 עם עדכוני נובמבר 2026 ולא בדק את Windows 10; נכון ל-20 בנובמבר לא היה פרסום של Microsoft, מזהה CVE או תיקון, ולא דווח על שימוש בעולם האמיתי.
BitLocker והגנה בהפעלה
מחשבי Windows רבים מצפינים כוננים עם BitLocker, אך הגדרה נפוצה אינה הופכת אותם לחסינים. TPM יכול לפתוח את הכונן באופן אוטומטי כאשר המחשב מופעל, כך שקבצים עשויים כבר להיות קריאים כשמסך הנעילה מופיע, והעקיפה פועלת אז. התיעוד של Microsoft ל-TPM מתאר מצב שבו הכונן נפתח ללא צורך בהזנת PIN. FastUnlock אינו שובר את ההצפנה הזו ואינו משחזר את המפתח, והוא פועל רק לאחר שהמכונה כבר פתחה את הכונן שלה בדרך הרגילה. אין רשימה רשמית של גרסאות Windows שנפגעו, ולכן יש להתייחס לכל מכונה העומדת בתנאים כאל אולי נפגעת עד שתפורסם רשימה כזו.
אמצעי זהירות מומלצים
בהיעדר תיקון, הצעדים השימושיים מתמקדים בשליטה פיזית ובהגנה בהפעלה. יש לשמור מכשירים שעלולים ללכת לאיבוד הרחק מידיים לא רצויות, ולנעול או לנהל מקרוב מחשבים ניידים, שולחנות משותפים, ומחשבי דלפק קדמי שזר עשוי להגיע אליהם. במכשירים רגישים, יש להוסיף PIN אתחול ל-BitLocker במקום לאפשר לכונן להיפתח מעצמו, ולכבות או להעביר מכשירים למצב היברנציה כשהם יוצאים משליטה של מישהו. PIN אתחול מגן רק על מכשיר שטרם הופעל, ולא על מכשיר שכבר נמצא במסך הנעילה, וההנחיות של Microsoft לאמצעי נגד ממליצות להשתמש בו יחד עם כיבוי או היברנציה של מכשירים מול תוקפים נחושים עם גישה פיזית. עד שיופיע תיקון רשמי או המלצה, יש לעקוב אחריו וליישם אותו כשהוא יגיע.
מקורות: The Hacker News · Cybersecurity News · Security Affairs
SiTech — פיתוח אתרים בכוח ה-AI
אנחנו בונים אתרים מהירים ומודרניים ומשלבים AI בתהליכי עבודה אמיתיים. יש לכם פרויקט או שאלה? נשמח לעזור.