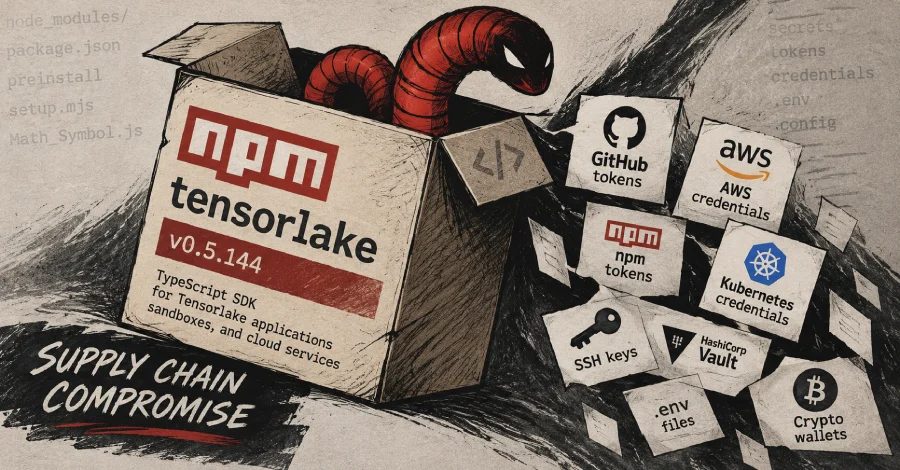
חבילת npm של Tensorlake נפרצה כדי להפיץ תולעת גניבת אישורים בשם Shai-Hulud
חבילת npm tensorlake, TypeScript SDK, נפרצה בהתקפת שרשרת אספקה מסוג ChainDrop. גרסת הזד 0.5.144 הפיצה תולעת עצמאית שגנבה אישורים מ-npm, GitHub, AWS, Vault ו-Kubernetes.
חבילת npm „tensorlake“, TypeScript SDK של אפליקציות, sandbox-ים ושירותי ענן של Tensorlake, נפרצה בהתקפת שרשרת אספקה מסוג ChainDrop / Shai-Hulud. לפי Socket, גרסת הזד 0.5.144 „מכילה קוד מוסווה שגונב אישורים, מעביר סודות, מקים גישה ומבצע קוד מרחוק." הגרסה נמחקה מהריסטר של npm.
איך התרחשה הפריצה
ניתוח מראה שהמהדורה הפרוצה כוללת preinstall hook שמריץ קובץ JavaScript (package/lib/setup.mjs); מוריד מוסווה עם Bun טוען תולעת גניבת אישורים עצמאית (package/lib/Math_Symbol.js). הגנב גונב מקבצים מקומיים, CI, Kubernetes ו-Vault. הוא גם מתקין את HackBrowserData, מעביר את הגניבה, נשאר על המארח ומריץ קוד מרחוק.
לפי אזהרת Socket, הסיכון גם למפתח API אחד. „כל סוד של תהליך יש גישה אליו עלול להיחשף, והתמידות גם אחרי מחיקת תלויות משאירה לתוקף גישה."
נתוני מטרה והפצה
הקוד הזד גונב טוקנים של npm ו-GitHub, אישורים וסודות של AWS, נתונים של HashiCorp Vault, גישות של Kubernetes, מפתחות SSH, קבצי .env, ארנקי קריפטו, נתוני מסנג'רים וקונפיגורציות וקבצי MCP הקשורים ל-Anthropic Claude, Cursor, Kiro, Windsurf ו-Zed.
לצורך הפצה התולעת בודקת חבילות שפורסמו בשם הקורבן, יוצרת Sigstore provenance ומפרסמת מחדש גרסאות פרוצות. workflow מזויף של Copilot/Dependabot מצביע על כך שגם GitHub Actions workflow-ים נגובים. נקודת קצה של command-and-control (iseekaigogo[.]com) מתקשרת באמצעות חוזה Ethereum, ו-GitHub משמש כערוץ גיבוי לאחסון נתונים מוצפנים במאגר ציבורי עם התיאור „Shai-Hulud: Here We Go Again."
מנגנון „טוקן הרפאים"
רכיב „טוקן הרפאים" עם מוניטור PowerShell בודק את api.github.com/user עם טוקן GitHub גנוב. אם הקורבן מבטל את הטוקן, המוניטור מריץ את ה-handler של התוקף באמצעות Invoke-Expression, מה שעלול להיות שגרה הרסנית, בדומה לגלים הקודמים של Shai-Hulud.
כרונולוגיה ותגובה
לפי StepSecurity, קבצי הזד הוכנסו ל-main branch של tensorlakeai/tensorlake בשם מחזק, ולאחר מכן שוחררו מאותו מאגר. ה-commit הראשון התרחש ב-7 באוקטובר 2026, בשעה 01:20 UTC. יום לאחר מכן release workflow פרסם את 0.5.144 ב-npm.
Ashish Kurmi מ-StepSecurity ציין שהקוד הזד כותב לקבצי .claude/settings.json ו-.vscode/tasks.json במאגרים נגישים, ולכן בפתיחת פרויקט ב-Claude Code או VS Code הוא מורץ שוב.
ChainDrop זוהה לראשונה באוגוסט 2026, כאשר מאות חבילות npm, כולל Keyv ו-Cacheable, הכילו וריאנט של Mini Shai-Hulud; הוא התפשט עם payload JavaScript מוסווה של Bun. המקרה האחרון מרחיב את התקיפות על תשתיות של סוכני AI ומראה ששחקני איום בוחרים יותר ויותר בכלי AI ושירותים.
משתמשים שהתקינו את הגרסה הזד מומלץ למחוק אותה מיד ולהחליף את פרטי האישור.
מקורות: The Hacker News
SiTech — פיתוח אתרים בכוח ה-AI
אנחנו בונים אתרים מהירים ומודרניים ומשלבים AI בתהליכי עבודה אמיתיים. יש לכם פרויקט או שאלה? נשמח לעזור.