תוכנת ריגול Android להשכרה uCreator תוקפת חשבונות Telegram ו-WeChat
חוקרים אומרים שערכת ריגול Android להשכרה בשם uCreator מסתירה קוד בגרסאות מזויפות של Telegram ו-WeChat, לוכדת סיסמאות אימות דו-שלבי של Telegram ויכולה לשכפל חשבונות WeChat.
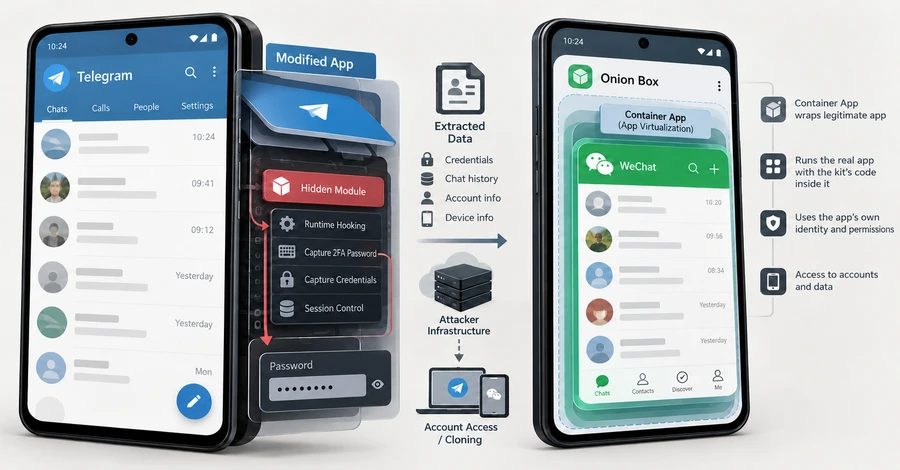
ערכת ריגול Android להשכרה בשם uCreator משתלטת על חשבונות Telegram ו-WeChat באמצעות הסתרת קוד בתוך עותקים פעילים של שתי האפליקציות, מצא החוקר Ovi. הניתוח של Ovi פורסם ב-21 באוקטובר 2026. הוא מגיע רק למי שמתקינים עותקים מזויפים מחוץ לחנויות האפליקציות הרשמיות או מריצים את WeChat בתוך אפליקציית המכולה של יוצרי הערכה, 洋葱盒子 או Onion Box. חלק מעותקים מזויפים של Telegram X משתמשים מחדש בשם החבילה של האפליקציה האמיתית.
החלק של Telegram תואם ל-Baohuo, דלת אחורית ש-Doctor Web דיווחה עליה באוקטובר 2025. Doctor Web מצאה את Baohuo בעותקים מזויפים של Telegram X והעריכה יותר מ-58,000 מכשירים נגועים. היא מפרטת את אותו מרחב שמות קוד, com.ucreator.tgjar, אותו שרת פיקוד ושליטה ואותם שמות פקודות כמו בניתוח של Ovi. הדוח של Ovi אינו מזכיר את Doctor Web, ולא ברור אם יוצרי הערכה או לקוח הפעילו את הקמפיין שנעקב.
השתלטות על Telegram ושכפול WeChat
בתוך אפליקציית Telegram מזויפת, הקוד מתחיל עם האפליקציה ופועל בזהות ובהרשאות שלה, מצא Ovi. קוד לכל אפליקציית יעד מורד לאחר ההתקנה. סיסמת האימות הדו-שלבי של Telegram מוזנת באפליקציה, שמשתמשת בה כדי ליצור הוכחת התחברות. הערכה מחברת את השלב הזה ומעתיקה את הסיסמה לפני הגיבוב. בעזרתה, הקוד יכול לאפס הפעלות מחוברות, לשנות את מספר הטלפון המקושר או למחוק את החשבון. הוא יכול להסתיר את ההפעלה של התוקף ולשלוח לשרת שלו את מספר הטלפון, השם והסיסמה של החשבון כל שלוש דקות.
לא Ovi ולא Doctor Web אומרים אם הפעלה נסתרת מופיעה באפליקציות האחרות שאינן מזויפות של המשתמש, או נותנים צעדים לאבטחת חשבון. Ovi אומר שהקוד מראה יכולת, לא שכל שלב שימש. ב-WeChat, הערכה יכולה להשתמש בווירטואליזציה של אפליקציות, להעתיק את זהות ההתחברות, לדחוס ולהעלות נתוני אפליקציה, ולהשתמש בסקריפט התחברות מצורף כדי לשכפל את החשבון.
Ovi והחוקר Jurre מצאו את הבקאנד בשרת GitLab באירוח עצמי. הוא כולל קונסולת ענן שסוחרים ומשווקים שוכרים. כל פקודה נושאת מזהה לקוח, כך שכל לקוח מכוון לקורבנות עם חלקו בצי טלפונים. הערכה לוכדת הרשאות התחברות, מוסיפה חברים בכמות גדולה, אוספת נתוני אנשי קשר ופרופיל ומגבה חשבונות. מתזמן קובע חלונות זמן, מגבלות יומיות אקראיות ותקציבים לכל חשבון כדי שהפעילות תיראה אנושית, מה שהקוד מכנה טיפוח חשבונות. הבקאנד שדלף מכסה WeChat אישי ו-WeCom, לא Telegram, ורק אחד מכמה שרתי GitLab נחשף.
ייחוס ואינדיקטורים
Ovi מקשר חלקים מהמבצע לשלוש חברות במחוז Hunan, הקשורות לאתר המותג ולתעודת שרת, לרישום באתר ממשלתי עבור שרת פיקוד, ולחתימה על תוכנת הבקרה של Windows. הוא אומר שבעלים משותף סביר אך לא מוכח. שם המוצר הוא YingGai, והרשומות מתחילות בספטמבר 2021. הדגימות שנחקרו מתוארכות מ-2024 עד יולי 2026. Ovi מניח פשיעה בעלת מניע כלכלי, בהינתן ההתמקדות בארנקים ובקודים חד-פעמיים. Doctor Web תיארה את Baohuo ככלי להגברת מנויים לערוצי Telegram.
Ovi מכנה שתי עקבות טלפוניות מהימנות: TgJarPine.dex בנכסים מזויפים של Telegram, ואת עותק האפליקציה המקורי שכלי הטלאה LSPatch משאיר ב-cache/lspatch/origin/*.apk, שעשוי להופיע גם באפליקציות שטולאו מסיבות אחרות. עד 23 באוקטובר 2026, כמה דומיינים של שרתי הערכה והורדות כבר לא נפתרו. דומיין העלאת הגרסה עדיין הצביע ל-121.37.194[.]194.
מקורות: The Hacker News
SiTech — פיתוח אתרים בכוח ה-AI
אנחנו בונים אתרים מהירים ומודרניים ומשלבים AI בתהליכי עבודה אמיתיים. יש לכם פרויקט או שאלה? נשמח לעזור.