פרצה לא מתוקנת ב־WPS של Broadcom מאפשרת לתוקפים קרובים להריץ קוד כ־root על נתבים
פרצה ב־Wi-Fi Protected Setup של Broadcom מאפשרת לתוקף בטווח רדיו לשבש זיכרון נתב ולהריץ קוד כ־root ללא סיסמה וללא צימוד. Quentin Kaiser הדגים אותה על שערים בלגיים, ללא CVE שהוקצה וללא תיקון שהוצב.
נתיב התקיפה
פרצה בגרסת Broadcom של Wi-Fi Protected Setup, או WPS, מאפשרת לתוקף בטווח רדיו להריץ קוד כ־root על נתבים מבוססי Broadcom ללא סיסמת הרשת וללא שלב צימוד, כפי שחשף החוקר Quentin Kaiser ב־16 באוקטובר. קוד של Broadcom מטפל בצורה שגויה בהרכבה מחדש של הודעות הגדרת WPS מפורקות, ולכן הודעות מעוצבות יכולות לשבש את זיכרון הנתב. Kaiser בנה דרך לקרוא זיכרון בחזרה מהמכשיר ודרך להריץ עליו קוד משלו.
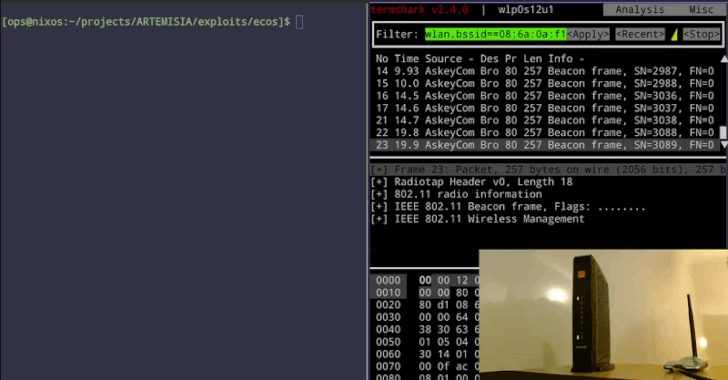
מול שער של Orange Belgium, הנתב Askey TCG3000 קרא את סיסמת ה־Wi-Fi השמורה, או PSK, שלח אותה בחזרה דרך האוויר ואז התחבר לרשת עם סיסמה זו. מול שער של Proximus, הנתב BBOX3V+ שנבנה על ידי Sagemcom, הפרצה פתחה reverse shell, שהיא שורת פקודה מרוחקת שנשלחת על מסגרות Wi-Fi, ולכן לא נדרש שרת חיצוני. שתי ההדגמות רצו ללא התחברות, ו־Kaiser אומר שהתקיפה עובדת ממרחק ולא רק מקרוב. הוא מדווח שלא מצא תקיפות בעולם האמיתי שמשתמשות בפרצה ושהניצולים העובדים הם שלו.
מכשירים מושפעים
קוד ה־WPS של Broadcom מוטמע בנתבים ובנקודות גישה של עשרות ספקים, ו־Kaiser מעריך שמיליוני מכשירים בעולם מושפעים. השבבים הפגיעים נחלקים לשתי משפחות. דגמים ישנים יותר מבוססי eCos כוללים את BCM3380, BCM3383 ו־BCM33834; Kaiser לא מצא תיקון שמיש ומכנה את הבאג forever day, כלומר פרצה שלעולם לא תתוקן במכשירים האלה. דגמים חדשים יותר מבוססי Linux כוללים את BCM3390, BCM65xx ו־BCM68xx, ואותם אפשר היה לתקן אם היצרנים שלהם יעברו לתוכנת Wi-Fi אחרת.
בבלגיה Kaiser מצא שהפרצה קיימת וניתנת לניצול בשערים של שלושה מארבעת הספקים הגדולים: Proximus, Orange Belgium ו־VOO. ספק רביעי, Telenet, עשוי להיות מושפע גם, אבל הוא לא יכול לבדוק אחד. רשימה רחבה יותר שהוא פרסם, שנפרשת מנקודות גישה לעסקים קטנים של Cisco ועד נתבי Huawei ו־ARRIS, מערבבת ערכים מאושרים ולא מאושרים, וחלקם מתבססים על בדיקה אוטומטית שמסמנת מכשיר רק כפגיע כנראה. הוא אומר שספירות לפי ספק בבלגיה מגיעות למאות אלפי שערים, אבל מדובר בהערכות גסות.
ללא תיקון וללא CVE
Kaiser עוקב אחרי הקוד לפחות מ־2010 ואומר ש־Broadcom הוציאה תיקון חלקי ב־2018, ואז אמרה ללקוחות לעבור לחבילת תוכנת Wi-Fi אחרת בשם hostapd במקום להסתמך על התיקון. בשבבי eCos הישנים, הוא אומר, מעולם לא הוציא תיקון עובד, ולכן הוא מכנה אותו forever day. לא הוקצה לו CVE, מזהה המעקב שמאפשר למגנים ולספקים לעקוב אחרי פרצה. The Hacker News לא מצאה CVE עבור הפרצה נכון ל־19 באוקטובר.
Kaiser אומר ש־Broadcom אמרה לו שהיא יודעת על הבאג מ־2018 ושמעה עליו גם מאחרים, אבל לא תרשום CVE ולא תגיב בפומבי, והוא מאמין שזו הסיבה שכל כך הרבה יצרני מכשירים מעולם לא תיקנו. כשהוא הגיש את המקרה ל־CERT Coordination Center, הוא נסגר באותו יום, כי ל־Broadcom עצמה הסמכות להקצות CVE עבור מוצריה והיא לא עשתה זאת.
המלצות למגנים
אין תיקון להתקנה, ו־Kaiser לא מצביע על הגדרה שחוסמת את התקיפה דרך האוויר. במקום זה הוא מציע דרך למצוא ציוד פגיע: כללי YARA שמזהים את הקוד הפגיע בקושחה שחולצה, וסקריפט שמאזין לנקודת גישה חיה ומדווח אם היא נראית פגיעה. שניהם כלי סיווג; הוא מציין שמכשיר מתוקן עדיין יכול להתאים לכללים, ולכן תוצאה חיובית היא סיבה לבדוק עוד ולא ממצא מאושר. לציוד שלעולם לא יתוקן, החלפה היא האפשרות המעשית. Kaiser מציין שהבאג מתאים טוב לתוקפים שמגיעים למטרה דרך Wi-Fi קרוב במקום דרך האינטרנט, טכניקה שחאקרים מדינתיים רוסים השתמשו בה כדי לפרוץ רשתות מעבר לרחוב.
מקורות: The Hacker News
SiTech — פיתוח אתרים בכוח ה-AI
אנחנו בונים אתרים מהירים ומודרניים ומשלבים AI בתהליכי עבודה אמיתיים. יש לכם פרויקט או שאלה? נשמח לעזור.