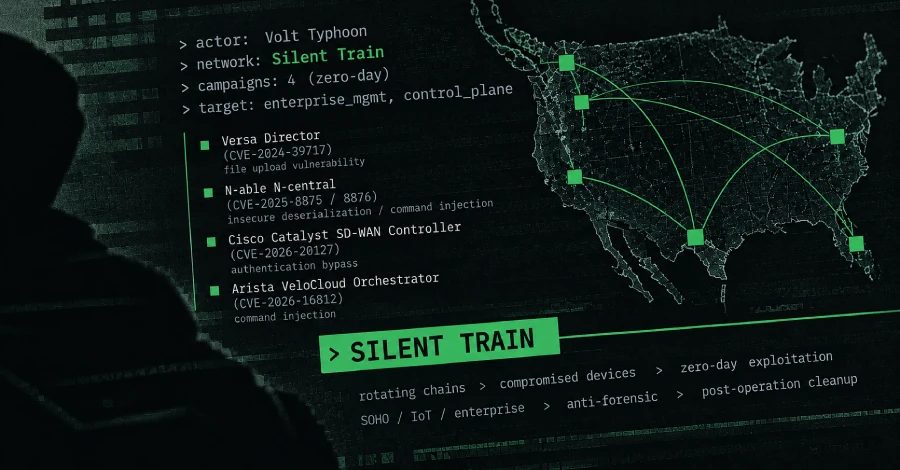
Volt Typhoon מקושר לרשת הגישה החשאית Silent Train
Black Lotus Labs אומרת כי Volt Typhoon השתמשה ב-Silent Train, רשת חשאית של מכשירים שנפרצו, בארבעה קמפיינים של ניצול zero-day וכדי להשיג גישה אסטרטגית ליעדים בארה"ב.
Volt Typhoon, קבוצת ריגול סייבר המקושרת לסין, השתמשה ברשת גישה חשאית שכבר שובשה בשם Silent Train לצורך ניצול zero-day, גישה לפרטי התחברות, הוצאת נתונים וגישה אסטרטגית, לפי Black Lotus Labs ב-Lumen Technologies. הרשת נשענה על שרשראות מתחלפות של מכשירי SOHO, IoT ומכשירים ארגוניים שנפרצו, וכוונה לישויות שיכלו לספק גישה ניתנת להרחבה ללקוחות במורד הזרם, לרשתות רגישות או לתוכניות אסטרטגיות.
ארבעה קמפיינים של Zero-Day
Black Lotus Labs ייחסה ל-Volt Typhoon ארבעה קמפיינים מאומתים של zero-day דרך Silent Train. אחד מהם היה פגיעות העלאת קבצים ב-Versa Director, CVE-2024-39717, ששימשה להעברת מעטפת האינטרנט VersaMem. שלושת האחרים היו CVE-2025-8875 ו-CVE-2025-8876 ב-N-able N-central, CVE-2026-20127 ב-Cisco Catalyst SD-WAN Controller, ו-CVE-2026-16812 ב-Arista VeloCloud Orchestrator. Volt Typhoon גם חשודה בשימוש ב-zero-day סביר ב-Quest KACE לפני שתוקנה באוקטובר 2025, בקמפיין שנאמד ככזה שהשפיע על יותר מ-30 קורבנות.
כיצד פעלה Silent Train
Silent Train השתמשה בשרשראות מתחלפות במהירות של מכשירים שנפרצו, שנוצלו לפי דרישה, שימשו נגד יעדים נבחרים, נוקו לאחר פעולות ורועננו. הסשנים שלה היו קצרי מועד, בממוצע כארבע שעות, והמפעילים הסירו עקבות לפני פירוק כל שרשרת. התשתית העבירה תעבורה זדונית דרך כמה מכשירים, כולל שרתים פרטיים וירטואליים מחוץ לארה"ב, מכשירי SOHO ו-IoT שאינם בארה"ב, ומכשירים שנפרצו שבסיסם בארה"ב ושימשו כצמתי יציאה.
לא פחות מ-27 סוגי מכשירים נוצלו ונרשמו, החל ממכשירי SOHO ו-IoT כגון TP-Link, Intelbras, Ruckus Wireless, SATO, NETGEAR, Zyxel ו-Cambium ועד פלטפורמות ארגוניות כגון Fortinet, Cisco, PRTG, Mirth Connect ו-CyberPanel. מודמים של Intelbras הופיעו רק כצמתי ממסר, בעוד מכשירי Netgear Orbi ו-Fortinet FortiGate שימשו כנקודות תיווך ויציאה שבסיסן בארה"ב. בתחילת 2025, לפי ההערכה, Silent Train התפתחה לארכיטקטורה היברידית ששמרה מכשירים ברמה ארגונית בממוצע בין חודש לשלושה חודשים, ובהמשך הציגה וריאנטים של מנהרה הפוכה באמצעות פרוקסי בקוד פתוח כגון Chisel ו-FRP.
יעדים והתמקדות בארה"ב
הרשת בחרה במיוחד ישויות שיכלו לספק גישה ניתנת להרחבה ללקוחות במורד הזרם, לרשתות רגישות או לתוכניות אסטרטגיות, וכיוונה לפלטפורמות ניהול נקודות קצה, מערכות ניהול רשת, מתזמרי SD-WAN וטכנולוגיות מישור בקרה. מאות קורבנות זוהו בקרב ספקי תקשורת, ממשלה, קבלני ביטחון, שירותי תקשורת לוויינים ותקשורת קריטית למשימה, אוניברסיטאות, חברות IT ותשתיות קריטיות כגון מים, אנרגיה, תחבורה, ימית, רכבת, תעופה ושירותי חירום. בתוך ארה"ב, הוואי, קליפורניה וטקסס היו אזורי התמקדות משום שהם מאכלסים מתקנים צבאיים מרכזיים, תשתיות תקשורת, קבלני ביטחון, ספקי תקשורת לוויינים ורשתות לוגיסטיות קריטיות.
מקורות: The Hacker News
SiTech — פיתוח אתרים בכוח ה-AI
אנחנו בונים אתרים מהירים ומודרניים ומשלבים AI בתהליכי עבודה אמיתיים. יש לכם פרויקט או שאלה? נשמח לעזור.