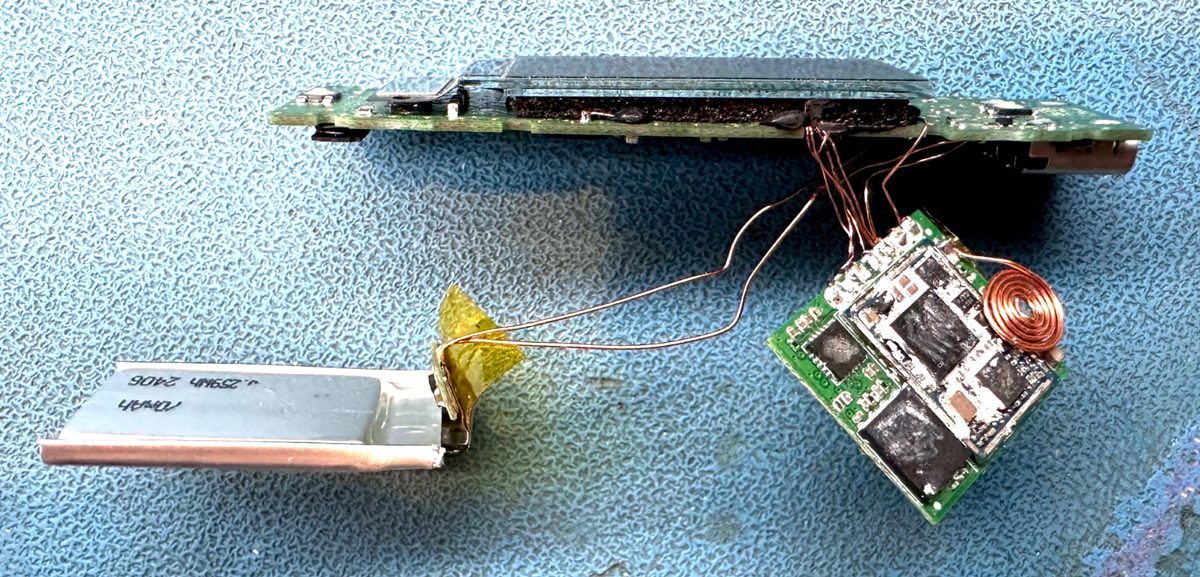
השתלים שנמצאו בארנקי Ledger התפזרו לרוכלים מורשים באירופה ובאסיה
שתלים חומרתיים שהותקנו בארנקי הקריפטו של Ledger, שנמכרו על ידי רוכלים מורשים בגרמניה ובדרום-מזרח אסיה, גרמו לגניבה של כ-102 מיליון דולר במטבעות קריפטוגרפיים מכ-315 חשבונות.
השתלים נמצאו בארנקים שנמכרו על ידי רוכלים מורשים
שתלים חומרתיים שנמצאו בארנקי הקריפטו של Ledger שנמכרו על ידי רוכלים מורשים בגרמניה ובדרום-מזרח אסיה קשורים לגניבה של כ-102 מיליון דולר במטבעות קריפטוגרפיים. לפי חברת המחקר בבלוקצ'יין Bitquery, המטבעות הקריפטוגרפיים נגנבו מכ-315 חשבונות, הקשורים למכשירים שנפגעו שנמכרו על ידי CryptoBilis, רוכל מורשה של Ledger שמוקם במלזיה. בין הסכומים שנגנבו נכללים Bitcoin, Ethereum, Tron ומטבעות קריפטוגרפיים נוספים.
בעל מכשיר Ledger בגרמניה, הידוע בשם יוהנס, מסר שבאוגוסט מצא שתל בארנק Nano X שקנה בחנות MediaMarkt, ושתל נוסף במכשיר אחר שנרכש מאותה רשת. MediaMarkt מצוינת כרוכל מורשה של ארנקי Ledger באוסטריה, גרמניה, ספרד וטורקיה, ומנהלת 1000 חנויות בעשר מדינות אירופיות. לטענת יוהנס, עובד החנות אמר שהמכשירים היו חדשים ושמוצרים שהוחזרו לא נמכרים שוב, אלא מוחזרים ל-Ledger.
עיצוב מתפתח של השתלים
ההאקר החומרתי ג'ו גראנדי גילה לראשונה שתלים בכמה ארנקי Nano X בתחילת השנה והודיע ל-Ledger במרץ. השתלים כללו שכבות נוספות, אנטנה, מודול LTE ו-eSIM, שנוצרו כדי להקליט את משפטי seed שהוצגו על מסך המכשיר ולהעבירם לתוקפים באמצעות עמודים חשמליים סמוכים. גראנדי רכש עוד שמונה ארנקים מרוכלים מקוונים בתאילנד וגילה שארבעה מהם היו פגומים.
מארק קרפלס, ה-CEO לשעבר של בורסת ה-Bitcoin המפורקת Mt. Gox, קיבל מאוחר יותר שני ארנקי Ledger וגילה גרסאות מתקדמות יותר של השתלים. הדור העדכני משתמש במעגל גמיש מיוחד מצופה שחור, המותאם לשכבה לגיטימית, עם מספרי חלקים מחוקים, ואנטנה עם סימון הדפסה דמוי חוט עם מזהה AC-A2016-NANO-V1.1. קרפלס כינה עיצוב זה תכנון, כהוכחה למטרות תקציב אמיתי וייצור המוני.
בעיות שרשרת אספקה ותגובת התעשייה
Ledger הביעה חשש שהשתלים עשויים להישלח על ידי רוכלים מורשים ממקורות לא לגיטימיים או שימכרו מכשירים שהוחזרו ונפגעו. החברה הזכירה לרוכלים המורשים שיש לרכוש מוצרים רק בערוצים מורשים ולעולם לא להחזיר מוצרים שהוחזרו למלאי. ביפן, חוקר אבטחה שבדק עשרה מכשירים פגומים של Nano X גילה חמישה גרסאות שונות של שתלים ומעקב אחר העברות נתונים לשרתים במרכז נתונים המנוהל על ידי Alibaba בהונג קונג, שם ביוני לפחות 90 מכשירים נגועים שלחו משפטי seed.
יש גם עדויות שהתוקפים החלו לבחור כמטרות מכשירי Ledger Flex ו-Stax. כתגובה לגילויים, המתחרה Trezor הכריזה שהיא מצמצמת באופן ניכר את רשימת הרוכלים המאושרים כצעד מניעה, והצהירה שאין ראיות לפגיעה במכשירי Trezor.
מקורות: zetter-zeroday.com
SiTech — פיתוח אתרים בכוח ה-AI
אנחנו בונים אתרים מהירים ומודרניים ומשלבים AI בתהליכי עבודה אמיתיים. יש לכם פרויקט או שאלה? נשמח לעזור.