Amazon تكشف حملة وكلاء ذكاء اصطناعي تستهدف LiteLLM وDify لسرقة مفاتيح API
التقطت مخابرات التهديدات في Amazon وكلاء ذكاء اصطناعي يستخدمون ARTEX للبحث عن تطبيقات ذكاء اصطناعي مكشوفة مثل LiteLLM وDify، وسرقة مفاتيح المزودين وبناء تجمع مشترك لمزيد من الهجمات. ربطت الحملة بمجموعات مقرها الصين.
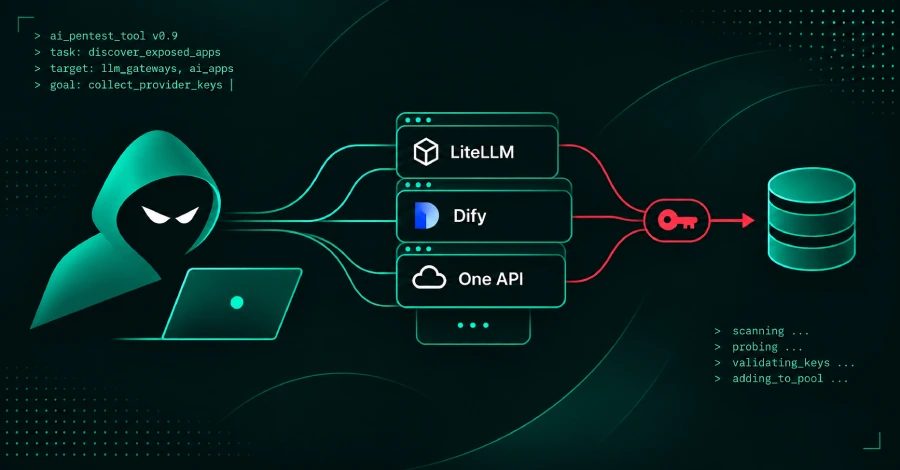
كشف فريق مخابرات التهديدات في Amazon عن حملة قام فيها وكلاء ذكاء اصطناعي بمسح منهجي لتطبيقات ذكاء اصطناعي مكشوفة على الإنترنت لسرقة مفاتيح API الخاصة بالمزودين. ويُعتقد أن هؤلاء الوكلاء كانوا يعملون على أداة اختبار الاختراق مفتوحة المصدر ARTEX، واستهدفوا منصات منها LiteLLM وDify وOne API وLangflow وRAGFlow، واستخرجوا بيانات الاعتماد المخزنة وأضافوها إلى تجمع مشترك لإعادة الاستخدام.
تفاصيل الحملة
عمل الوكلاء من 3 أكتوبر حتى أواخر الأسبوع الماضي، وأرسلوا طلبات إلى خوادم طُعم في شبكة MadPot التابعة لـ Amazon كانت تتنكر في هيئة خدمات LLM شائعة. وتُظهر السجلات الملتقطة أن الوكلاء اتبعوا دليل إجراءات لنقاط دخول معروفة، فاستغلوا بيانات اعتماد المسؤول الافتراضية، والتنصيبات غير المكتملة، وتجاوزات المصادقة، وثغرات تزوير الطلبات من جانب الخادم. وقدّر الفريق بثقة متوسطة أن المشغلين كانوا مجموعات منفصلة مرتبطة بالصين، مستشهداً بمطالبات مكتوبة بالصينية المبسطة وبإعدادات المنطقة الزمنية الصينية، إلى جانب أدلة أخرى.
وعندما عثر الوكلاء على بيانات اعتماد سحابية، أعطوا الأولوية للخدمات المُدارة التي تستضيف نماذج ذكاء اصطناعي ومخازن أسرار، وركزوا على النماذج المتميزة بدلاً من الوصول السحابي العام. كما استخدموا خدمات مسح الإنترنت، وسجلات شفافية الشهادات، ومستودعات GitHub، وسجلات الحزم، وصور الحاويات، ومواقع لصق النصوص للعثور على مفاتيح مسرّبة. وأفادت Microsoft مؤخراً بأن أدوات ذكاء اصطناعي وكيلية مشابهة تُستخدم للبحث عن الأسرار في GitHub، وأصدر FBI تنبيهاً من نوع FLASH يذكر أن ARTEX يُستخدم منذ أغسطس على الأقل في قطاعات متعددة حول العالم.
الثغرات المستغلة
يتضمن دليل الإجراءات عدة ثغرات معروفة: Langflow CVE-2025-3248، وهي مشكلة غياب المصادقة التي تتيح تنفيذ كود عن بُعد في الإصدارات السابقة لـ 1.3.0، وأضافتها CISA إلى كتالوج الثغرات المعروفة المستغلة في مايو 2025؛ وRAGFlow CVE-2026-28797، وهي حقن قوالب من جانب الخادم يتطلب حساباً مسجّلاً مع تفعيل التسجيل الذاتي افتراضياً، وصدر إصلاح لها في بيئة معزولة ضمن الإصدار 0.25.0؛ إضافة إلى تجاوز المصادقة عبر ترويسة isCliRequest في أنظمة عائلة One API، ولم تُذكر لها إصدارات متأثرة ولا إصلاح. وتغطي إدخالات أخرى أسراراً تُركت في JavaScript على جانب العميل، وفي خرائط المصدر، ومسارات التنقيح، وملفات البيئة.
توصيات للمدافعين
يوصي فريق Amazon بمعاملة تطبيقات ذكاء اصطناعي وبوابات النماذج ونقاط نهاية الاستدلال كأي نظام إنتاجي آخر. وعلى المدافعين تغيير بيانات الاعتماد الافتراضية، مثل المفتاح الرئيسي لـ LiteLLM، وتجنب ترك التنصيبات الجديدة غير مكتملة، ومسح ملفات التكوين وخطوط CI/CD بحثاً عن أسرار مضمّنة، وتدوير بيانات الاعتماد المكشوفة بسرعة، وتحديد تواريخ انتهاء الصلاحية وقيود على عناوين IP لرموز Cloudflare API، ومراقبة نصوص Cloudflare Worker المسماة artex-* والأنماط المشابهة. وينصح الفريق أيضاً بفحص السجلات بحثاً عن عناوين IP للمؤشرات المنشورة مع نتائج خوادم الطعم، وعن العناوين التي ربطها باحثو Cisco Talos بـ ARTEX.
المصادر: The Hacker News
SiTech — تطوير ويب مدعوم بالذكاء الاصطناعي
نبني مواقع سريعة وعصرية وندمج الذكاء الاصطناعي في سير عمل الشركات. لديك مشروع أو سؤال؟ يسعدنا مساعدتك.