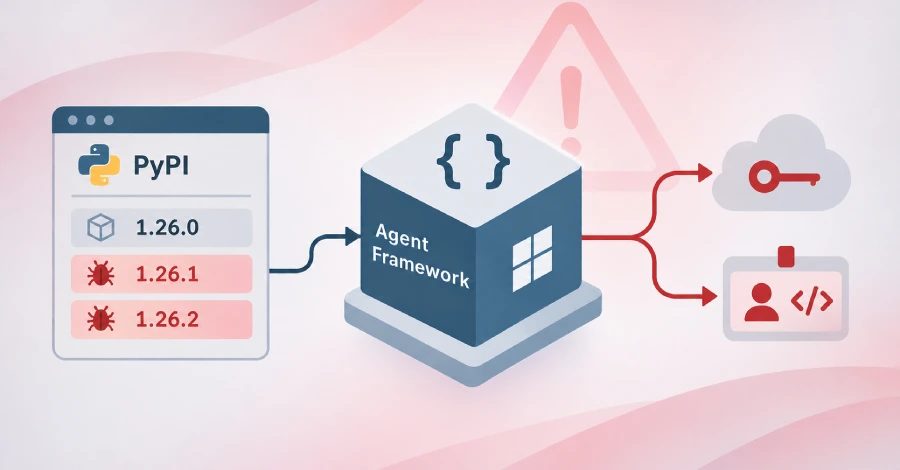
مهاجمون يخترقون حزمة Microsoft agent-framework على PyPI لسرقة بيانات اعتماد سحابية
نشر المهاجمون إصدارين خبيثين 1.26.1 و1.26.2 من حزمة Microsoft agent-framework على PyPI في 17 نوفمبر 2026؛ يشغّلان سارق بيانات اعتماد عند كل تشغيل لـ Python ويرسلان بيانات اعتماد سحابية إلى webhook.site.
اخترق مهاجمون حزمة agent-framework من Microsoft على PyPI ونشروا إصدارات خبيثة 1.26.1 و1.26.2 في 17 نوفمبر 2026. صدر الإصداران بفارق 33 دقيقة، وصُمّما لتشغيل سارق بيانات اعتماد عند كل تشغيل لـ Python. تم حجر كلا الإصدارين على PyPI لاحقاً.
كيف يعمل سارق البيانات
بعد التثبيت، يضيف كل wheel ملف .pth إلى site-packages. تنفذ Python أسطر import في ملفات .pth عند كل بدء للمفسر، لذا يعمل سارق البيانات عند أي تشغيل لـ Python في بيئة متأثرة، بما في ذلك pip نفسه، سواء استورد أي شيء Agent Framework أم لا. الإصدار 1.26.1 يستخدم agent_framework_meta.pth، بينما يستخدم 1.26.2 af_runtime_diag.pth.
ما الذي يُجمع
قال Socket إن كلا الإصدارين يثبتان خطافات بدء تشغيل Python التي تجمع بصمت بيانات اعتماد وبيانات بيئة ورموز هوية سحابية، ثم تسرّبها إلى نقطة نهاية على webhook.site. يلتقط سارق البيانات متغيرات البيئة بناءً على مطابقة سلاسل نصية، وملفات بيانات اعتماد لـ Azure CLI و.npmrc وpip.conf و.netrc و.git-credentials وتكوين Docker وHugging Face ووكلاء Microsoft Azure DevOps وملفات .env وJSON. كما يلتقط رموز OIDC لـ Azure DevOps ورموز managed-identity لـ Azure وبيانات instance metadata لـ Azure، مع الاحتفاظ بما يصل إلى 8,000 حرف من الاستجابة.
إصدار بيانات اعتماد جديدة
قال SafeDep إن الشفرة تطلب من المنصة إصدار بيانات اعتماد جديدة، لذلك لا يغطي تدوير الأسرار المخزنة تلك. في pipeline لـ Azure DevOps، يكفي SYSTEM_ACCESSTOKEN وSYSTEM_OIDCREQUESTURI لطلب رمز موحد لـ api://AzureADTokenExchange. على Azure compute، يطلب من endpoint الهوية المُدارة رمز وصول لكل مورد، باستخدام IDENTITY_ENDPOINT أو MSI_ENDPOINT على App Service وFunctions، و169.254.169.254 في غير ذلك. كما يسحب بيانات instance metadata.
التسريب والاستجابة
تُحفظ جميع المعلومات المجمعة في مستند JSON، وتُضغط بـ zlib، وتُرمّز Base64، وتُرسل عبر HTTPS POST إلى URL ثابت، webhook.site/d381fd80-ec62-42ad-8f5c-d1b15103c9bb. يستورد الإصدار 1.26.2 أيضاً af_runtime_diag.py، ويجمع رموز OIDC لـ GitHub Actions، ويوسّع أنماط البحث عن متغيرات البيئة المرتبطة ببيانات الاعتماد. من غير الواضح كيف حصل المهاجم على صلاحية النشر. يُنصح المستخدمون بعزل المضيفين والمشغّلات المتأثرة، وتثبيت الحزمة على الإصدار 1.26.0، والاستعادة من بيئة نظيفة، والتحقق من التعرض بين 8:35 ونحو 9:20 مساءً UTC في 17 نوفمبر 2026، والبحث في سجلات proxy وDNS، وتدوير بيانات الاعتماد المكشوفة من نظام نظيف، وتدقيق هويات Azure وسجلات النشاط، وتدقيق workflows لـ GitHub Actions التي تنشر إلى Azure. قال OX Security إن المهاجمين ربما وجدوا طريقة لاختطاف تدفق إنشاء wheel لإضافة منطق خبيث داخله. agent-framework هو ثاني حزمة PyPI مرتبطة بـ Microsoft تُخترق هذا العام؛ في مايو 2026، دفعت جهات التهديد خلف TeamPCP ثلاثة إصدارات خبيثة من durabletask لتوزيع دودة Mini Shai-Hulud.
المصادر: The Hacker News
SiTech — تطوير ويب مدعوم بالذكاء الاصطناعي
نبني مواقع سريعة وعصرية وندمج الذكاء الاصطناعي في سير عمل الشركات. لديك مشروع أو سؤال؟ يسعدنا مساعدتك.