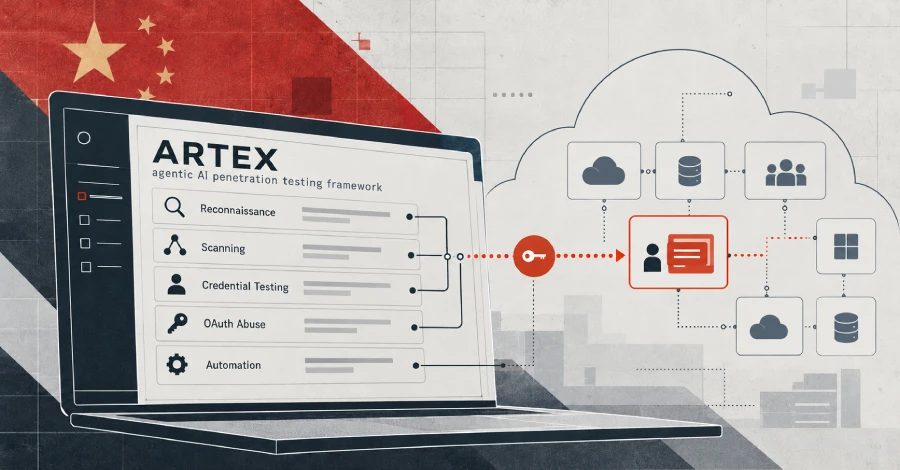
مجموعة Storm-0940 المرتبطة بالصين تستخدم عملاء ARTEX بالذكاء الاصطناعي في هجوم سلسلة التوريد على ConnectWise
أعلنت Microsoft أن المجموعة المرتبطة بالصين Storm-0940 اخترقت تطبيق ConnectWise Cloud Backup باستخدام إطار عمل ARTEX للذكاء الاصطناعي، مما أتاح تنفيذ رش كلمات المرور وإساءة استخدام OAuth عبر مئات المؤسسات حول العالم.
اختراق سلسلة التوريد
أعلنت Microsoft أن الفاعل التهديدي المرتبط بالصين Storm-0940 اخترق تطبيق ConnectWise Cloud Backup في هجوم على سلسلة التوريد. كانت المجموعة نشطة منذ عام 2021 على الأقل، وتم تفصيلها لأول مرة من قبل Microsoft في نوفمبر 2024. يستخدم Storm-0940 شبكة بوت نت تُعرف باسم Quad7 لتنفيذ هجمات رش كلمات المرور شديدة التهرب، ويستغل التطبيقات المعرضة للإنترنت للوصول الأولي.
استخدام عملاء ARTEX بالذكاء الاصطناعي
استخدم المهاجمون ARTEX، وهو إطار عمل لاختبار الاختراق بالذكاء الاصطناعي يعتمد على لغة Go، تم إغلاق مصدره بعد إساءة استخدامه ضد المؤسسات المالية الكورية الجنوبية. مكن ARTEX المجموعة من أتمتة المسح، والاستطلاع، ورش كلمات المرور، وإساءة استخدام تطبيقات OAuth بسرعة الآلة عبر مئات المؤسسات حول العالم منذ سبتمبر 2026. في حادث ConnectWise، حاول عملاء الذكاء الاصطناعي تسجيل الدخول إلى أكثر من 2,250 مستأجرًا بمعدل 2,900 محاولة في الدقيقة. بين 10-14 أكتوبر 2026، أطلقت البنية التحتية في 144.172.64.99 حملة رش كلمات مرور عبر المستأجرين تستهدف 327 حسابًا عبر ثماني مؤسسات، مما أدى إلى أكثر من 151,000 حدث تسجيل دخول فاشل مع ذروة تبلغ 2,900 فشل في الدقيقة في 11 أكتوبر. لم يُلاحظ أي مصادقة ناجحة خلال تلك الفترة. في 15 أكتوبر 2026، حصل العملاء على هويات تطبيقات سحابية متعددة لـ ConnectWise واستخدموها للمصادقة على بيئات العملاء، حيث نفذوا عمليات Microsoft Graph ودليل مثل الاستطلاع، وتعديل بيانات الاعتماد، وتغيير الأدوار المميزة.
الأثر والاستجابة
أسفرت الهجمات المدفوعة بـ ARTEX عن وصول مميز إلى السحابة في عدة حالات، حيث قُيس الوقت من الاستهداف الأولي إلى الوصول المميز بأقل من ثلاث ساعات. حذرت Microsoft من أن تعديلات بيانات الاعتماد التي أجراها العملاء يمكن أن تظل كأبواب خلفية حتى بعد إصلاح التطبيق المخترق الأصلي. تم تبني الإطار أيضًا من قبل فاعلين تهديديين في مناطق جغرافية متعددة. صرحت ConnectWise بأن الحملة تمتد إلى ما بعد أي شركة فردية، وأن الجهات الفاعلة التابعة للدول تستهدف سلسلة توريد البرمجيات بشكل متزايد. أوقفت الشركة الخدمات مؤقتًا وتستعيدها على مراحل، وهي عملية يُتوقع أن تستغرق عدة أيام.
تغطية سابقة: ConnectWise توقف Cloud Backup بعد اختراق مستأجري Microsoft 365
المصادر: The Hacker News
SiTech — تطوير ويب مدعوم بالذكاء الاصطناعي
نبني مواقع سريعة وعصرية وندمج الذكاء الاصطناعي في سير عمل الشركات. لديك مشروع أو سؤال؟ يسعدنا مساعدتك.