ضحية ثانية في حملة القرصنة على السوبر ماركت الفرنسية: مزود الثلاجات Copeland
استهدف قراصنة مزود ثلاجات ثانٍ في حملة ضد السوبر ماركت الفرنسية. تضرر متجر E.Leclerc المزود بأجهزة Dixell المملوكة لشركة Copeland بشدة بعد هجمات مرتبطة بـ Danfoss.
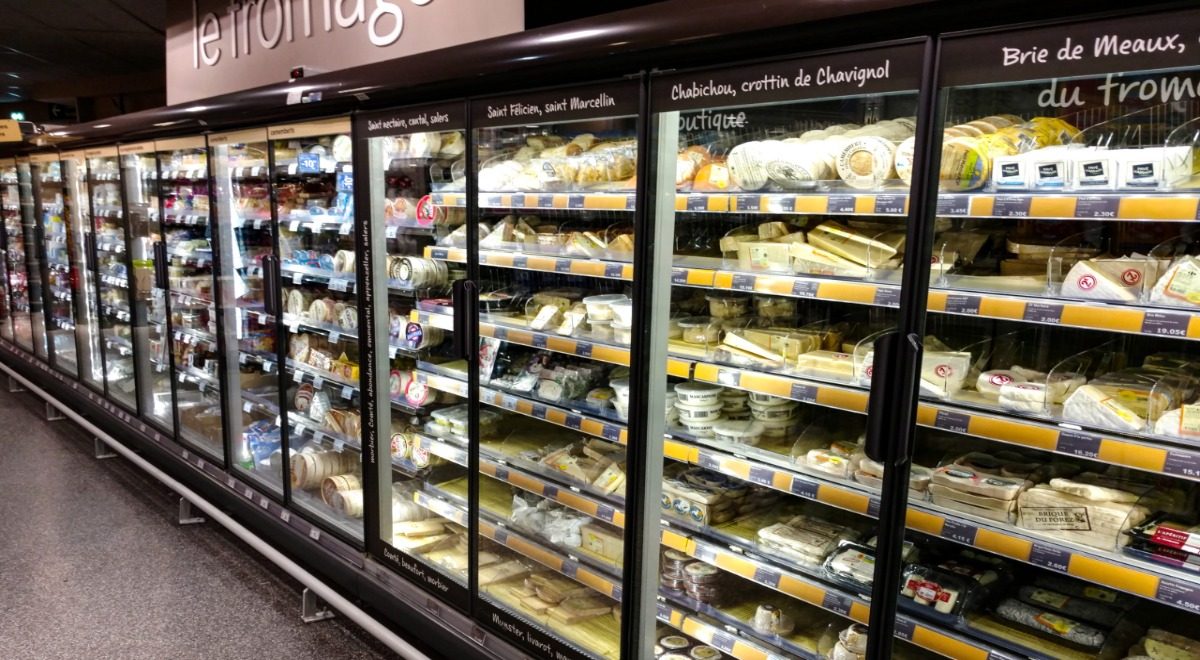
استهدف قراصنة مزود معدات ثلاجات ثانٍ في حملة هجمات إلكترونية ضد السوبر ماركت الفرنسية. عانى متجر E.Leclerc القريب من ألب (Albi) من عطل خطير في نظام التبريد بعد اختراق معدات من إنتاج الشركة الأمريكية Copeland. جاء الحادث بعد يوم واحد من هجمات سابقة استهدفت المزود الدنماركي Danfoss.
تأكيد استهداف مزود ثانٍ
يستخدم سوبر ماركت E.Leclerc في جنوب فرنسا معدات Dixell وليس وحدات تحكم Danfoss التي كانت متورطة في هجمات يوم الاثنين. Dixell هي جزء من علامة تجارية تمتلكها شركة التهوية والأنظمة الصناعية الأمريكية Copeland. صرح مدير المتجر Yoan Rivera لصحيفة La Dépêche du Midi الفرنسية أن الهجوم اكتُشف حوالي الساعة الرابعة صباحاً عندما اكتشف الموظفون أن أجهزة الكمبيوتر المتحكمة بنظام التبريد أصبحت خارج السيطرة.
أكد خبير صناعة التبريد Adrient Le Norcy أن القراصنة استهدفوا أيضاً أنظمة التبريد XWEB من Dixell ونصحوا المشغلين كإجراء احترازي بفصل كابلات الشبكة عن أجهزة المراقبة. وأقر متحدث باسم Copeland يوم الثلاثاء بوجود ثغرة "في وحدات تحكم الأجيال التي انتهت دورة حياتها" وقال إن الشركة تعمل مع العملاء المتضررين لتقليل المخاطر.
آلاف وحدات التحكم مكشوفة على الإنترنت
أعلنت شركة الأمن السيبراني SOCRadar أن مسحها في 13 أكتوبر اكتشف ما يقرب من 2900 نظام من Danfoss متاحة عبر الإنترنت في فرنسا، وهو ما يمثل حوالي 65% من حوالي 4500 نظام تم العثور عليها عالمياً. وقال الرئيس التنفيذي لشركة Claroty، Amir Preminger، إن فرق الأمن غالباً ما تتجاهل وحدات تحكم التبريد، وأن قسم Team82 في شركته قدّم في مؤتمر DEF CON في أغسطس سيناريو هجوم مطابق تماماً، بما في ذلك تزوير قراءات درجة الحرارة بالتوازي مع إيقاف التبريد.
اكتشفت Claroty أيضاً آلية استغلال صفحة "رمز اليوم" التي تتيح للقراصنة توليد رمز وصول يومي بناءً على تاريخ الجهاز ووقته، بالإضافة إلى ثغرة خطيرة في وحدات تحكم Dixell أكدتها Copeland وتعمل على إصلاحها. وقال الرئيس التنفيذي لشركة Suzu Lab، Denis Calderone، إن عرض DEF CON أصبح فعالاً خلال شهرين في "خمس دول ومئات المتاجر".
التحقيق جارٍ
خلال هجمات الاثنين، أجبر القراصنة عن بُعد بعض المعدات على التسخين حتى درجة حرارة 50°C. أكدت Danfoss أن المعدات المتضررة تضمنت نظامين قديمين، AK-SM800 و AK-SM800A، لم يعودا يتلقى تحديثات أمنية، بالإضافة إلى طرز AK-SM800A الأحدث ببرمجيات قديمة. جميع الطرز المتورطة انتهت دورة حياتها في الفترة من 2016 إلى 2021، وبحسب Calderone، فإن إصلاحها مستحيل، والخيارات المتاحة هي التقسيم أو المراقبة أو الاستبدال فقط.
أطلقت الشرطة الفرنسية تحقيقاً جنائياً تقوده النيابة العامة في باريس عبر مكتبها المعني بالجرائم الإلكترونية، ويشارك في القضية الأمن السيبراني الوطني الفرنسي ANSSI. كما أصبحت سوبر ماركت هولندية ضحية لهجوم إلكتروني منفصل يوم الاثنين، حيث أثرت الاضطرابات على الطلبات عبر الإنترنت وخدمة العملاء وبرامج الولاء.
المصادر: Cybernews
SiTech — تطوير ويب مدعوم بالذكاء الاصطناعي
نبني مواقع سريعة وعصرية وندمج الذكاء الاصطناعي في سير عمل الشركات. لديك مشروع أو سؤال؟ يسعدنا مساعدتك.