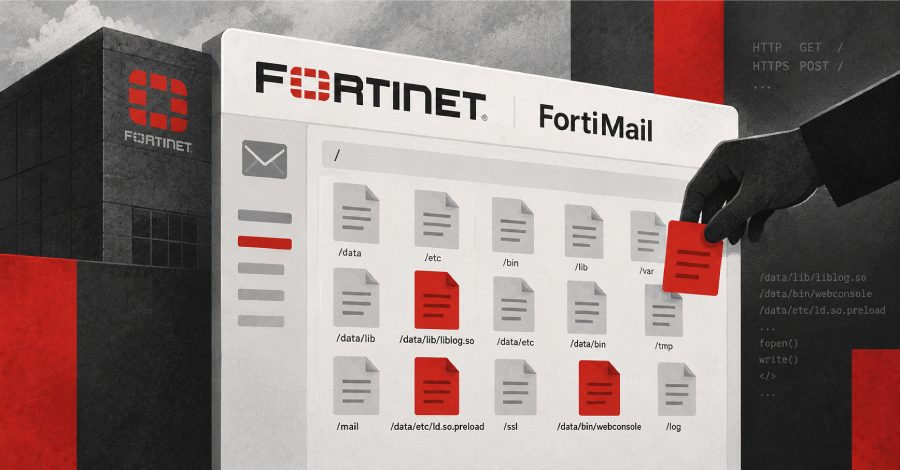
ثغرة FortiMail الحرجة تُستخدم في هجمات حقيقية، CISA أضافتها إلى كتالوج KEV
أضافت CISA ثغرة FortiMail الحرجة CVE-2026-104286 (CVSS 9.8) إلى كتالوج الثغرات المستغلة المعروفة (KEV). تتيح الثغرة للمهاجم غير المصرح له كتابة أي ملف على النظام.
أضافت CISA (وكالة الأمن السيبراني وحماية البنية التحتية الأمريكية) يوم الخميس الموافق 1 أكتوبر ثغرة حرجة نشطة في FortiMail من Fortinet إلى كتالوج الثغرات المستغلة المعروفة (KEV)، لأن الثغرة تُستخدم بالفعل بنشاط في هجمات حقيقية. تحمل الثغرة الرمز CVE-2026-104286، وتقييم CVSS هو 9.8، وهي تتيح للمهاجم غير المصرح له كتابة أي ملف على النظام.
ما هي الثغرة
وفقًا لإشعار Fortinet، تكمن المشكلة في مزيج من نقطتي ضعف: التقييد غير الصحيح لمسار الملف، أي اجتياز المسار (CWE-22)، والمعالجة غير الصحيحة لبايت NULL (CWE-158). مجتمعة، تتيحان للمهاجم غير المصرح له كتابة أي ملف على النظام باستخدام طلبات HTTP أو HTTPS مُعدة خصيصًا.
الإصدارات المتأثرة هي: FortiMail 8.0.0-8.0.1 و7.6.0-7.6.6 و7.4.0-7.4.8 و7.2.0-7.2.9. وفقًا لتوصية Fortinet، يجب على المستخدمين التحديث إلى أحدث إصدارات 8.0.2 أو 7.6.7 أو 7.4.9 (أو أحدث)، بينما يجب على مستخدمي فرع 7.2 الانتقال إلى 7.4 أو أحدث. إلى حين صدور هذه الإصدارات، يلزم اتخاذ تدابير مؤقتة.
كيف تحمي نفسك
وفقًا لتوصية Fortinet، يجب تعطيل دعم وظيفة IBE مؤقتًا باستخدام أمر CLI المناسب وتقييد الوصول إلى واجهة إدارة FortiMail: يجب حظر الوصول إليها من الإنترنت والسماح فقط من الشبكات الداخلية الموثوقة. أكدت الشركة أن الثغرة تُستخدم في هجمات حقيقية، وعُثر عليها بواسطة أحد أعضاء فريق Product Security، Gwendal Guégniaud.
نشرت Fortinet أيضًا مؤشرات اختراق: عناوين IP مشبوهة 79.141.169.187 و45.129.0.192، وملفات مضافة في دليل /data (بما في ذلك /data/lib/liblog.so و/data/etc/ld.so.preload)، وملف /bin/smit المُعدَّل. توصي وكالات الخدمة المدنية الفيدرالية الأمريكية (FCEB) بتطبيق التصحيح أو التدابير المؤقتة بحلول 4 أكتوبر 2026.
ثغرات نشطة أخرى
حالة FortiMail ليست معزولة: يُسجَّل الاستغلال النشط حاليًا في عدة منتجات أخرى. من بينها Check Point (CVE-2026-85102 وCVE-2026-93616)، وArista VeloCloud Orchestrator (CVE-2026-93952)، وF5 BIG-IP Access Policy Manager (CVE-2026-94127)، وCisco Catalyst SD-WAN Manager (CVE-2026-76504)، وCitrix NetScaler ADC وNetScaler Gateway (CVE-2026-88771 وCVE-2026-88772).
SiTech — تطوير ويب مدعوم بالذكاء الاصطناعي
نبني مواقع سريعة وعصرية وندمج الذكاء الاصطناعي في سير عمل الشركات. لديك مشروع أو سؤال؟ يسعدنا مساعدتك.