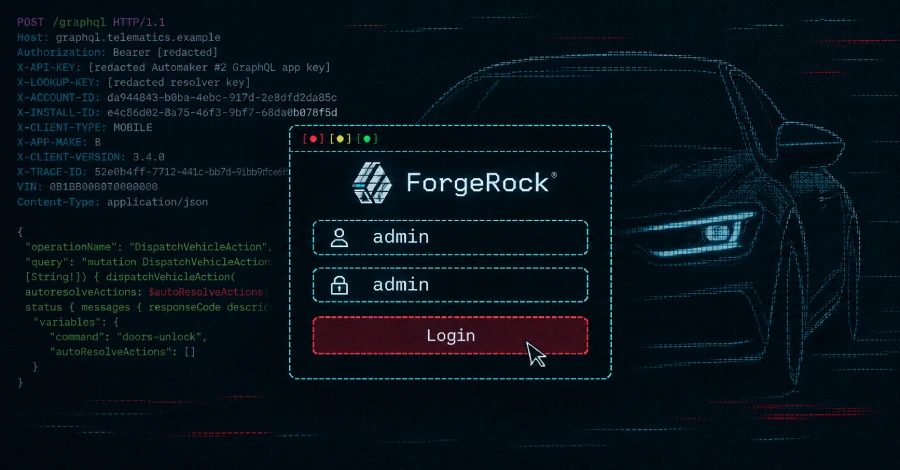
كلمة مرور خادم افتراضية 'admin:admin' ساعدت باحثين على اختراق صانعَي سيارات
استخدم باحثون كلمة مرور إدارية افتراضية على خوادم هوية ForgeRock خلف تطبيقات علامتين سيارات للوصول إلى سجلات العملاء وفتح الأبواب وتشغيل المحركات في اختبارات.
وجد باحثان أمنيان أنهما تمكنّا من الاستيلاء الكامل على أنظمة تسجيل الدخول خلف تطبيقات الهواتف المحمولة لعلامتين من صانعي السيارات، باستخدام كلمة مرور إدارية افتراضية على خوادم هوية ForgeRock. كان يمكن للوصول أن يطال أي حساب عميل، وفي اختبارات أُجريت على سياراتهما وسيارات ملاك وافقوا على ذلك في الولايات المتحدة مكّنتهما من فتح الأبواب وتشغيل المحركات. أُصلح النظامان معاً بعد نحو ساعتين من إبلاغ الباحثين عن المشكلة.
كيف فتحت كلمة المرور الافتراضية وحدة التحكم
سجّلت العلامتان دخول العملاء عبر ForgeRock، وهي منصة هوية أصبحت الآن جزءاً من Ping Identity. تعمل هذه المنصة على جزأين: جزء لتسجيل الدخول، وجزء يُسمى OpenIDM يحتفظ بسجلات العملاء. ويتضمن OpenIDM وحدة تحكم إدارية مدمجة تعمل بمحرك Apache Felix. على هذه الخوادم بقيت وحدة التحكم واستمرت في استخدام القيمة الافتراضية الموثّقة، إذ كان admin هو اسم المستخدم وكلمة المرور معاً. وكانت وحدة التحكم محجوبة عن الإنترنت المفتوح، لكن الحافة التي تحمي الموقع وبرمجية Java خلفها كانتا تقرآن عنوان الويب نفسه بصورة مختلفة. وبإضافة شرطات مائلة مُشفّرة وحروف إضافية، جعل الباحثون الحافة تتعامل مع الطلب كملف ثابت غير ضار، بينما تعامل الخادم معه كمسار إلى وحدة التحكم، ثم أكملت كلمة المرور الافتراضية الباقي. وداخل وحدة التحكم استخدم الباحثون مجدولاً مدمجاً لتشغيل سكربتات صغيرة تنفّذ كودهم على خادم الهوية، فأتاح ذلك لهم سطر أوامر على الجهاز الذي يحفظ سجلات العملاء لتسجيل الدخول في العلامتين معاً.
من الوصول إلى الحساب إلى أوامر المركبة
غيّر الباحثان عنوان البريد الإلكتروني وكلمة المرور لحساب مستهدف، وسجّلا الدخول بصفة ذلك العميل عبر التطبيق العادي، وحصلا على رموز الوصول نفسها التي يستخدمها التطبيق الحقيقي. وباستخدام أوامر المركبة الخاصة بالحساب نفسه، فتحا أبواب سيارة اختبار وشغّلا محركها بينما كان المالك واقفاً بجانبها، ثم أوقفا المحرك وأقفلاها مرة أخرى. وقال الباحثان إنهما كانا قادرين على فتح جلسة لأي حساب عميل على الخوادم المتأثرة، لكنهما نفّذا أوامر المركبة فقط على سيارات يملكانها أو سُمح لهما باستخدامها، واختبرا السلسلة الكاملة فقط بحسابات ومركبات في الولايات المتحدة. ولم يؤدِّ تغيير البريد الإلكتروني وكلمة المرور إلى إخراج المالك من تطبيقه، وكان بإمكان الباحثين توجيه تنبيهات الحساب إلى هاتفيهما. وأعادا عنوان البريد الإلكتروني الحقيقي بعد الاختبار. ولا يذكر أي من النصين ما إذا كان أحد آخر قد اكتشف هذا المسار أو استخدمه قبل إغلاقه.
مسار منفصل في أستراليا
نشر Shubham Shah هجوماً ثانياً على الأنظمة الأسترالية خلف العلامتين نفسيهما. هناك كان طريق الدخول مختلفاً: بيانات اعتماد إدارية لخادم الهوية بقيت في كود التطبيق، وكانت مخصصة لإعداد اختباري. وقد عرض سلسلة أستراليا الكاملة في منشور منفصل. وبالجمع بين الهجومين، قال الباحثان إنهما كانا قادرين على إرسال أوامر فتح الأقفال وتشغيل المحرك إلى سيارات العلامتين في أستراليا والولايات المتحدة وكندا. ولا يحدد المنشور الثاني تاريخاً لإصلاح الأنظمة الأسترالية.
ما يجب أن تتحقق منه فرق الهوية
كان خطأ العلامتين في طريقة تشغيلهما لـ ForgeRock، لا في ثغرة جديدة في المنتج، لذلك لا توجد ثغرة CVE ولا تنبيه من المورّد يجب متابعته. ووحدة التحكم وكلمة مرورها الافتراضية موثّقتان منذ سنوات، ودليل التعزيز للإنتاج لدى الشركة المصنّعة يطلب أصلاً من المشغّلين إزالة وحدة التحكم أو تغيير كلمة مرورها قبل التشغيل الفعلي. وبالنسبة للفرق التي تشغّل برمجية الهوية نفسها، التي تُباع الآن باسم PingIDM، فهناك فحصان مهمان: ابحث عن وحدة تحكم Apache Felix على المسار /system/console وأزلها أو غيّر كلمة مرورها الافتراضية، ولا تعتمد على قواعد المسار في الحافة أو WAF لإخفاء صفحة إدارية. وللباحثين سجل طويل في هذا النوع من العمل. وقد أظهرا وصولاً عن بُعد إلى سيارات من Honda وKia وSubaru، بين شركات أخرى، كما وجدت دراسة أوسع شملت 16 علامة في 2023 النوع نفسه من ضعف الويب في جزء كبير من القطاع.
المصادر: The Hacker News
SiTech — تطوير ويب مدعوم بالذكاء الاصطناعي
نبني مواقع سريعة وعصرية وندمج الذكاء الاصطناعي في سير عمل الشركات. لديك مشروع أو سؤال؟ يسعدنا مساعدتك.