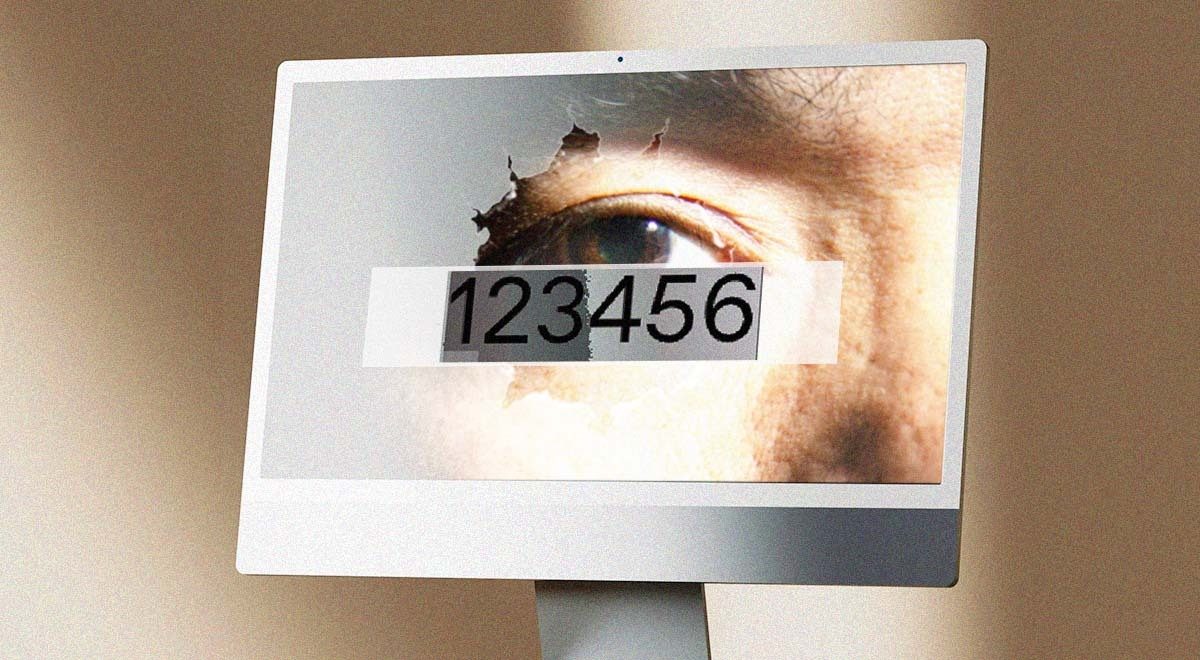
كلمة المرور الضعيفة "123456" تُسمّى سبب اختراق سجل CPR في الدنمارك
يُعتقد أن المخترق استخدم كلمة المرور "123456" التي تستخدمها شركة تكنولوجيا المعلومات الدنماركية Pays ApS للوصول إلى سجل CPR الدنماركي، مما أدى إلى كشف معلومات مرتبطة بما يقرب من 8,8 مليون رقم CPR.
كلمة المرور الضعيفة تُسمّى سبب اختراق CPR في الدنمارك
يُعتقد أن كلمة المرور "123456" سمحت للمخترق بالوصول إلى سجل الهوية المركزي الدنماركي عبر Pays ApS. Pays ApS هي شركة تكنولوجيا معلومات صغيرة مقرها في أودنسه. نتيجة للاختراق، تم الكشف عن معلومات مرتبطة بما يقرب من 8,8 مليون رقم CPR وتغطي جزءًا كبيرًا من سكان الدنمارك.
يوجد في Pays ApS 3 حسابات على الأقل مرتبطة بهذا الاختراق. وفقًا لبيانات سجل الأعمال المركزي الدنماركي، كان لدى Pays ApS موظفان فقط حتى يوليو 2026.
Pays ApS تؤكد الهجوم
أكد المدير التنفيذي والمالك صوفي لورسن لشبكة TV 2 الدنماركية أن الشركة تعرضت لهجوم وتم إساءة استخدام وصولها القانوني إلى نظام CPR لبحث المعلومات.
صرح المخترق المجهول لصحيفة Politiken أنه هو المسؤول وأن الحصول على الوصول لم يكن صعبًا بشكل خاص. وفقًا للمخترق، بدأ الاختراق بكلمة مرور مسربة لموظف سابق في شركة دنماركية صغيرة. على الأرجح وصل المهاجم إلى نظام CPR عبر هذا الوصول وأنشأ برنامجين حاسوبيين لاستخراج المعلومات وتخزينها خارج السجل. استمر الوصول الموثق لمدة 21 يومًا و17 ساعة، بدءًا من 10 سبتمبر. قال المخترق إنه لم يخطط لبيع المعلومات أو نشرها.
ماذا يعني هذا الاختراق للمواطنين الدنماركيين
قاعدة بيانات CPR الدنماركية هي قاعدة بيانات التسجيل المدني المركزي. تخزن معلومات عن ما يقرب من 11 مليون شخص مسجل، بما في ذلك المقيمين الحاليين والمغتربين والمتوفيين. يمكن للعديد من المنظمات الحصول على وصول مصرح به إلى معلومات معينة في السجل للتحقق من عناوين المستخدمين أو الاحتفاظ بسجلات العضوية، لذلك فإن أمن السجل يعتمد جزئيًا على ممارسات أمن المنظمات التي لديها الحق في إرسال الطلبات إليه.
على الرغم من أن الاختراق أثر على ما يقرب من السكان بأكملهم، إلا أن المهاجمين ربما لم يتمكنوا من الوصول المباشر إلى الهويات الرقمية للمواطنين. تعتمد الدنمارك بشكل كبير على المصادقة ثنائية العامل MitID، لذلك فإن مجرد الكشف عن رقم CPR لا يكفي لكي ينتحل المهاجم هوية شخص ما. ومع ذلك، يمكن استخدام أرقام CPR في هجمات الهندسة الاجتماعية والتصيد الاحتيالي لإنشاء رسائل أكثر إقناعًا، وقد يجمع مجرمو الإنترنت هذه البيانات مع بيانات من الاختراقات السابقة لإنشاء ملفات تعريف أكثر دقة للضحايا المحتملين.
حذرت الحكومة الدنماركية المواطنين من توخي الحذر تجاه الرسائل النصية غير المرغوبة والمكالمات الهاتفية ورسائل البريد الإلكتروني التي تحتوي على معلومات شخصية أو يبدو أنها تأتي من منظمات شرعية. استجابة لمثل هذه الطلبات، يجب على الناس عدم مشاركة كلمات المرور أو رموز المصادقة لمرة واحدة أو معلومات حساسة أخرى.
المصادر: Cybernews
SiTech — تطوير ويب مدعوم بالذكاء الاصطناعي
نبني مواقع سريعة وعصرية وندمج الذكاء الاصطناعي في سير عمل الشركات. لديك مشروع أو سؤال؟ يسعدنا مساعدتك.