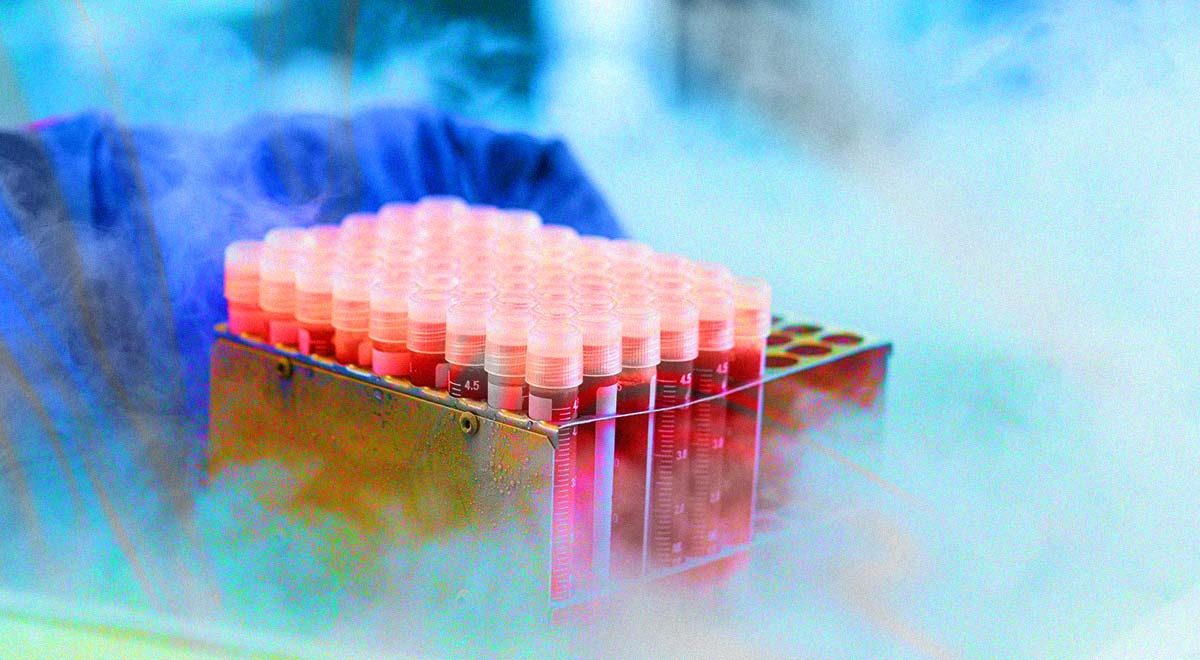
مهاجمون يعيدون تعيين حرارة تخزين الدم في فرنسا إلى 110 درجة مئوية
غيّر المهاجمون إعدادات الحرارة في مرافق التبريد التابعة لخدمة الدم الوطنية في فرنسا، وقالت EFS إن أنظمة المراقبة والإنذار اكتشفت الهجوم بسرعة، ولم تُغيَّر أي عينات دم أو منتجات.
غيّر المهاجمون إعدادات الحرارة في مرافق التبريد التي تديرها خدمة الدم الوطنية في فرنسا، وهي French Blood Establishment (EFS)، وفقاً للتقرير. وقالت EFS إن أنظمة المراقبة والإنذار اكتشفت الشذوذ بسرعة، وأنه لم تُغيَّر أي عينات دم أو منتجات.
ماذا حدث في مرافق EFS
وصلت الأنباء المدمرة إلى فرنسا في 2 نوفمبر، عندما هاجم غرباء مرافق تخزين EFS ليلاً. بعد اختراق نظام التبريد الآلي، أعاد المهاجمون تعيين إعداد الحرارة إلى 110 °C، وهو ما يوصف بنقطة الغليان. عادةً يُخزَّن بلازما الدم عند -30 °C أو درجات أدنى. أبلغت EFS لاحقاً Le Canard enchaîné، النشرة التي كشفت القصة، أن بلازما مجمّدة مخصّصة لنقل الدم كانت متورّطة أيضاً، بعد تقارير سابقة اعتبرت فقط عينات المتبرّعين المحفوظة لمراقبة سلامة الدم. وقالت EFS في بيان صحفي شاركته مع Le Parisien إن شذوذات أُبلغ عنها، ما أدى إلى تغيير معاملات تشغيل غرف التبريد المجهّزة بحلّ مزوّد خدمة المؤسسة. لاحظ فني المناوبة ارتفاع الحرارة وأبلغ فرق الاستجابة. وأكّدت EFS عدم تغيير أي عينات دم أو منتجات بسبب الهجوم، ونُقل بعض المنتجات المخزّنة إلى مرافق أخرى.
من قد يكون وراءه
تستخدم EFS المتعاقد الخارجي Coolworld لإدارة أنظمة التبريد. ومن المرجح أن المهاجمين اخترقوا المتعاقد للوصول إلى ثلاجات EFS التي تحتوي على دم. حتى الآن، لم تُقدَّم أي إفادة عامة عن المهاجمين المحتملين ومسارات الهجوم. غير أن الهجمات تنسجم مع نمط هجمات أخيرة استهدفت أنظمة التبريد الأوروبية وأثّرت في مزوّدي الأغذية. وأثارت الحوادث مخاوف بشأن تزايد التهديدات الهجينة للبنية التحتية الحيوية في ظل توترات أمنية مشدّدة بعد غزو روسيا لأوكرانيا عام 2022. اشتبه محلّلون سابقاً في جهات متوافقة مع روسيا. وادّعت مجموعتان من النشطاء، NoName057(16) وZ-Pentest Alliance، مسؤولية مشتركة عن هجمات أخيرة على متاجر أغذية في عدة دول أوروبية.
مخاطر أوسع عبر أوروبا
بينما ألقت سلاسل المتاجر والمشغلون أطناناً من الأغذية الفاسدة عبر أوروبا، قد يكون للاضطرابات في الرعاية الصحية عواقب أشد، مثل نقص الدم أو انقطاع الإجراءات الطبية. اكتُشفت ثغرة في وحدة التحكم Danfoss AK-SM 800A في بداية أغسطس، ما أدى إلى سلسلة من الهجمات. وأصدرت Danfoss تصحيحات لمعالجة مشكلات الأمان، لكن تقارير أشارت إلى أن الشركات المتأثرة كانت لا تزال تستخدم كلمات مرور افتراضية. يبقى خطر هجمات مماثلة مرتفعاً، لأن أنظمة كثيرة لا تزال معيبة. حدّد محلّلو Forescout للأمن السيبراني قرابة 13,000 خدمة تبريد لا تزال ضعيفة عبر 99 دولة، مع كشف أنظمة كثيرة في إيطاليا واليونان.
المصادر: Cybernews · The Register
SiTech — تطوير ويب مدعوم بالذكاء الاصطناعي
نبني مواقع سريعة وعصرية وندمج الذكاء الاصطناعي في سير عمل الشركات. لديك مشروع أو سؤال؟ يسعدنا مساعدتك.