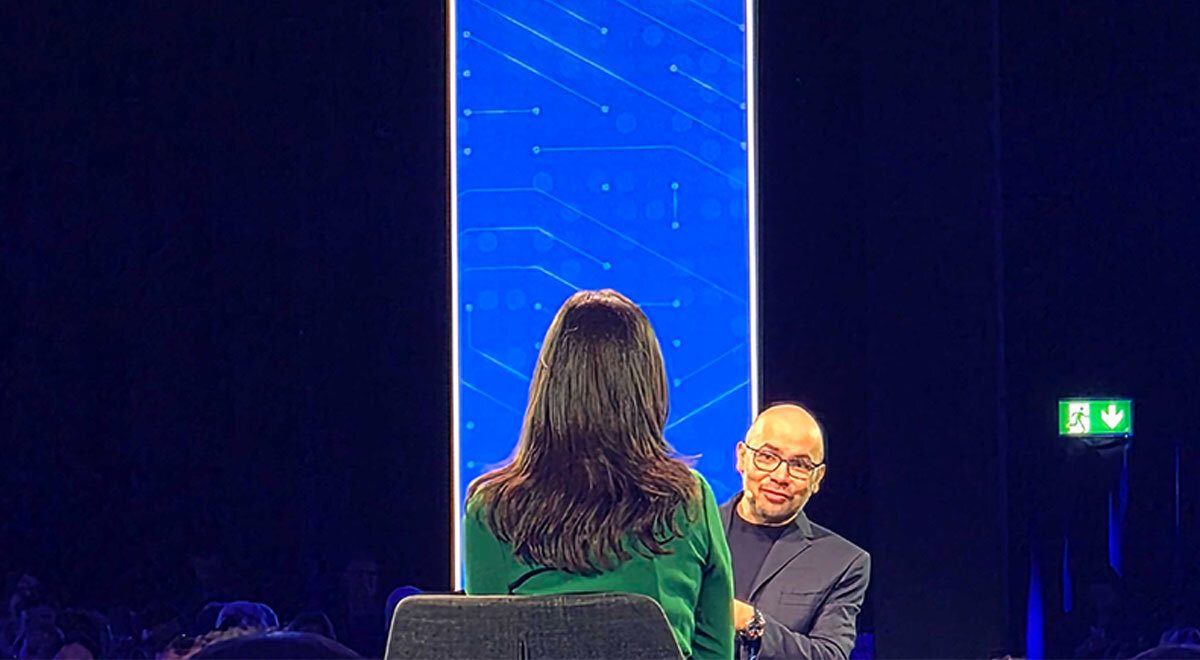
ديميس هاسابي من Google DeepMind يحذر في دبلن أن أنظمة الذكاء الاصطناعي ليست آمنة بعد
المؤسس المشارك لـ Google DeepMind ديميس هاسابي يحذر في قمة الذكاء الاصطناعي في دبلن من أن أنظمة الذكاء الاصطناعي تحتاج إلى سلامة أقوى واختبارات محمية وقيود قبل الإصدار الواسع، رغم تفاؤله بشأن إمكاناتها في العلوم.
صعد ديميس هاسابي، عالم الذكاء الاصطناعي البريطاني الحائز على جائزة نوبل والمؤسس المشارك لـ Google DeepMind، إلى المنصة في القمة الدولية للذكاء الاصطناعي في دبلن بخطاب مختلط. يتطلع بتفاؤل إلى إمكانات الذكاء الاصطناعي في العلوم، لكنه يرى أن السلامة ضرورية قبل النشر الواسع لأنظمة الذكاء الاصطناعي المستقلة. حذر قائلاً: «الأنظمة ليست آمنة بعد»، وتجاهل ذلك، على حد قوله، أمر مستحيل.
لنقوِّ المدافعين أولاً
دعا هاسابي نحو تحقيق تفوق غير متماثل في حماية الأمن السيبراني. اقترح استخدام الذكاء الاصطناعي لتصحيح نقاط الضعف في البرمجيات قبل الإصدار العام للأنظمة، مما يمنح المدافعين تفوقاً كبيراً. قال: «لنقوِّ المدافعين بشكل غير متماثل، لنثق بهم». وهذا يعني وضع الذكاء الاصطناعي في أدوار دفاعية قبل إتاحته على نطاق واسع.
ذكر الحوادث الأخيرة للقرصنة التي طالت وكلاء الذكاء الاصطناعي المستقلين كمثال على المخاطر القائمة. لم تكن هذه كبيرة، لكنها تظهر أن العمل على السلامة لا يمكن تأجيله. لهذا دعا الصناعة والحكومات إلى إنشاء بيئات معزولة آمنة (sandbox) قبل نشر الوكلاء المستقلين.
الخلاصة وخطر الاستخدام المزدوج
وصف هاسابيس الذكاء الاصطناعي بأنه تقنية ذات استخدام مزدوج، تجلب فوائد كبيرة وتحمل أيضًا خطر إساءة استخدام خطيرة. وأشار إلى أن التحدي الرئيسي هو عدم التوافق: يجب أن تتبع الأنظمة المستقلة والوكيلة أهداف الإنسان. يجب أن تساعد خبرة المجالات الحرجة للسلامة، مثل علم الأحياء والعلوم النووية، في استراتيجيات احتواء الذكاء الاصطناعي، لذلك دعا إلى إشراك خبراء هذه المجالات.
عُقد قمة الذكاء الاصطناعي العالمية خلال رئاسة أيرلندا للاتحاد الأوروبي. حضرها مئات من رواد الأعمال والمشرعين وممثلي شركات التكنولوجيا الكبرى، وركزت على تطبيقات نمو الذكاء الاصطناعي.
المصادر: Cybernews
SiTech — تطوير ويب مدعوم بالذكاء الاصطناعي
نبني مواقع سريعة وعصرية وندمج الذكاء الاصطناعي في سير عمل الشركات. لديك مشروع أو سؤال؟ يسعدنا مساعدتك.