قراصنة يصيبون 953 متجراً إلكترونياً بجافاسكربت يتجنب الماسحات، معظمها على Magento
أصاب فاعل تهديد مجهول 953 متجراً إلكترونياً، معظمها يعمل على Magento، في حملة نشطة منذ يوليو 2025 وتستخدم محملات JavaScript مخفية عن ماسحات الأمان، وفق Sansec.
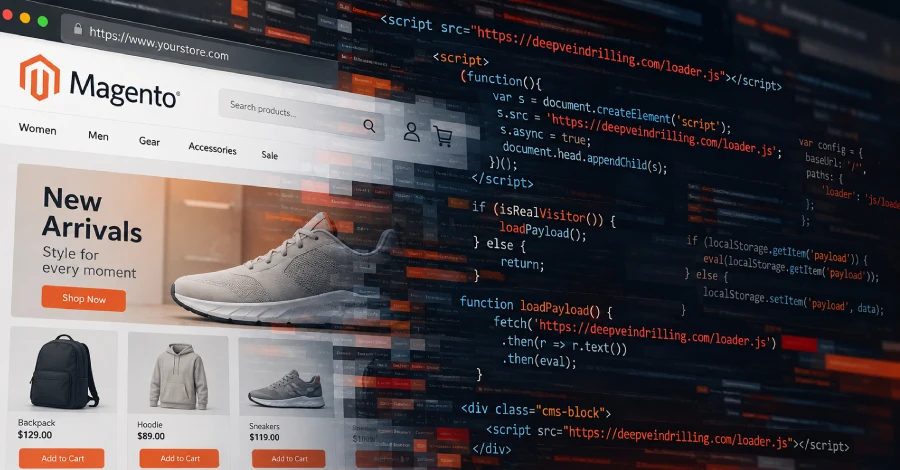
أصاب فاعل تهديد مجهول 953 متجراً إلكترونياً، معظمها يعمل على Magento، في حملة نشطة منذ يوليو 2025، وفق Sansec. يدرِج المهاجمون شفرة محمل JavaScript في كتل CMS الخاصة بـ Magento، وتقدم شفرة خبيثة فقط للزوار الحقيقيين بينما تخفيها عن ماسحات الأمان.
تفاصيل الحملة
قالت Sansec إن الشفرة الخبيثة مخزنة في جدول قاعدة البيانات cms_block الخاص بـ Magento، الذي يعرض محتوى ثابتاً في صفحات واجهة المتجر. عندما يفتح مشترٍ موقعاً مصاباً، تُعرض كتلة CMS وتُشغّل شفرة يتحكم بها المهاجم. أحدث نطاق محمل مستضاف خلف Cloudflare ويجيب فقط على طلبات السكربت من الزوار الحقيقيين للمتاجر المصابة. وجدت Sansec deepveindrilling[.]com في كتل CMS لـ 83 متجراً إلكترونياً منذ تسجيل النطاق في 6 أكتوبر 2026. لوحظت خمسة نطاقات عبر الوقت: manulfie[.]click منذ يوليو 2025، وneswnsssn[.]click منذ ديسمبر 2025، وlanhd6549tdhse[.]top منذ مارس 2026، وadditionalver[.]com منذ يونيو 2026، وdeepveindrilling[.]com منذ أكتوبر 2026.
إصدارات المحمل وتصفية الزيارات
رُصد إصداران من المحمل. يخزن أحد الإصدارين حمولته في localStorage الخاص بالمتصفح، لكي يمكن تشغيل الشفرة المخزنة مرة أخرى في زيارات لاحقة حتى لو كان النطاق الخارجي غير متاح. ويضيف الإصدار الثاني فحوصات بصمة المتصفح لتصفية الروبوتات وماسحات الأمان. واستخدمت التكرارات المبكرة Keitaro كنظام توزيع زيارات، وأعاد طلب موجّه إلى additionalver[.]com الاستجابة "QWE=123;" إضافة إلى cookie يحدد الزائر لمدة 24 ساعة. يتخلى إصدار deepveindrilling[.]com عن Keitaro ويبني تصفية الروبوتات داخل المحمل نفسه.
الوصول الأولي والدفاعات
وتقدر Sansec أن المهاجمين حقنوا الشفرة في 471 متجراً على Magento عبر ثغرة PolyShell، CVE-2026-48356. ورُفعت ملفات في 102 متجر آخر عبر PolyShell أو SessionReaper، CVE-2025-54236. في حالة واحدة، كان لدى متجر Magento 2.4.7-p1 webshells PolyShell متنكرة كصور PNG وما زال يفتقر إلى APSB26-73، وهو إصلاح PolyShell من Adobe. واخترق المهاجمون متجراً آخر على Magento 2.4.7-p10 لا تنقصه تحديثات جوهرية، وأضافوا إليه حساب مسؤول غير مشروع ثم استخدموه لحقن الشفرة. يُنصح أصحاب المواقع بتدقيق الحسابات المشبوهة وكتل CMS غير المتوقعة في جدولي cms_block وcms_page، وإبقاء المواقع محدثة، وفرض كلمات مرور قوية.
سياق PHP2Shell
يأتي هذا الكشف مع PHP2Shell، وهما ثغرتان حرجتان في PHP تحملان المعرفين CVE-2026-109618 وCVE-2026-109619، وتشهد محاولات استغلال واسعة. سجل باحث Perplexity Adel Karimi ما يبدو أنه أول استغلال ناجح في البرية للثغرتين لتشغيل أوامر shell على خوادم honeypot. استخدمت الأوامر المرصودة wget أو curl أو PHP CLI لجلب حمولات من 162.35.99[.]94:80، ولم تُرصد آثار مرحلة ثانية حتى الآن.
المصادر: The Hacker News
SiTech — تطوير ويب مدعوم بالذكاء الاصطناعي
نبني مواقع سريعة وعصرية وندمج الذكاء الاصطناعي في سير عمل الشركات. لديك مشروع أو سؤال؟ يسعدنا مساعدتك.