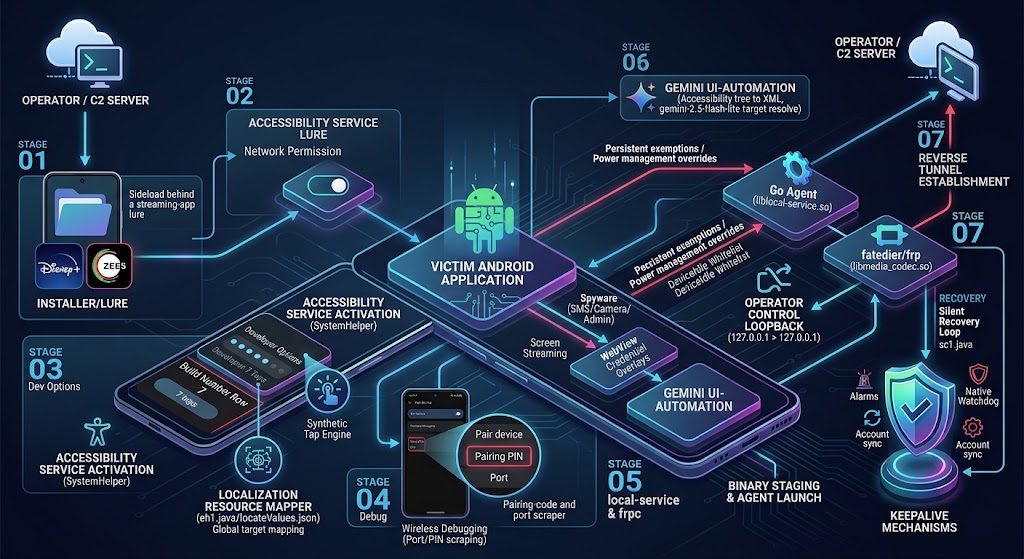
zLabs تكشف عن برمجية RatHat الخبيثة لأندرويد التي يديرها الذكاء الاصطناعي التوليدي
وفقًا لـ zLabs، تُعد RatHat برمجية خبيثة لأندرويد ترتبط بمجموعة نشطة في الصين. تستخدم الذكاء الاصطناعي التوليدي ومواقع التصيد وAccessibility وADB المحلي لسرقة البيانات المالية والحفاظ على الوصول عبر shell.
انتشار RatHat وأهدافه المالية
حددت zLabs برمجية خبيثة جديدة لأندرويد تُدعى RatHat، يرتبط بها مؤلفو التهديد ويُرجح أنها تعمل في الصين. تنتشر بشكل أساسي عبر التصيد والترويج الخبيث، مما يوجه المستخدمين إلى بوابات تنزيل تابعة لجهات خارجية احتيالية. كما تُروّج في منتديات الجهات الخارجية لملفات APK خبيثة تُقدَّم كتطبيقات شرعية وتدعو المستخدمين إلى تثبيتها يدويًا.
تستخدم RatHat واجهات مصرفية وعملات رقمية ودفع مزيفة لجمع البيانات المالية. تستهدف الطبقات المُحقونة تطبيقات مصرفية وعملات رقمية مختارة، بينما تستهدف الشاشات المضمّنة WeChat وAlipay. تسرق التطبيق أسماء المستخدمين وأرقام PIN، بينما يمكن لمستقبل SMS مع مستمع الرسائل اعتراض رموز OTP ورموز 2FA. يرسل محرك الذكاء الاصطناعي التوليدي شجرة Accessibility في الوقت الفعلي بصيغة XML إلى مساعد AI، الذي يحلل النص ويعيد إحداثيات للنقرات الاصطناعية ويصدر أوامر مثل SCROLL_DOWN.
ADB المحلي يتجاوز بيئة sandbox المعزولة للتطبيق
تعتمد RatHat في البداية على السماح للمستخدم بمنح الوصول عبر Accessibility. يضغط SystemHelperService سبع مرات على Build Number بإيماءات اصطناعية، ويفعّل Wireless Debugging ويقرأ رمز الاقتران المكون من ستة أرقام لـ ADB والمنفذ الديناميكي. باستخدام المكتبة المضمّنة libadb-android، يجري التطبيق مصادقة مع خادم ADB المحلي للجهاز ويصل إلى /data/local/tmp، مما يمنحه وصولًا على مستوى shell متجاوزًا قيود sandbox للتطبيق العادي.
عبر ADB، يُعدّ التطبيق liblocal-service.so وGo-agent وlibmedia_codec.so، وهو عميل وكيل عكسي لـ frpc متنكرًا كمكتبة أصلية. يضمن Go-agent التشغيل المستمر وWRITE_SECURE_SETTINGS، ويستخدم استثناءات إدارة الطاقة ويمكنه تعطيل الحزم. يحافظ عميل FRP على نفق دائم مع خادم المهاجم، مما يوفر توجيهًا بوجهة عامة مع خادم ADB الخاص بالجهاز.
سرقة البيانات والتعافي الذاتي
تجمع RatHat المعلومات عبر الأحداث النصية لـ Accessibility وبيانات شريط عناوين المتصفح وطباعة الشاشة أو الإدخال. يقرأ AdbTouchCapture القائم على Go بيانات /dev/input الخام عبر getevent. بمقارنة إحداثيات اللمس مع تخطيطات لوحات المفاتيح والقوالب الموجودة في locateValues.json، يمكن للتطبيق تحديد أرقام PIN وكلمات المرور وقوالب إلغاء القفل، حتى عندما يخفي FLAG_SECURE أو لوحة المفاتيح المخصصة أو حماية قفل الشاشة النص عن Accessibility.
كما تقاوم الحذف. يمكن لـ RatHat تغطية نافذة تأكيد الحذف بشاشة خطأ مزيفة من Google Play وإلغاء العملية. حتى في حالة حذف APK، يعمل local-service خارج دورة حياة الحزمة، ويتحقق من وجود التطبيق ويعيد تثبيته، مستعيدًا أذونات وقت التشغيل والوصول عبر Accessibility. يعيد heartbeat تشغيل الخدمة ويفحص منافذ ADB ويعيد تفعيل التصحيح عند الحاجة.
مقاومة التحليل والتحكم عن بُعد
يحتوي المُسقِط على موردين مشفّرات. تستخدم أربع طبقات لمقاومة التحليل حاوية ZIP مزيفة وملف manifest بحجم 61MB يتكون في الغالب من سجلات غير موثقة، وتعليمات DEX زائفة العرض، وStringFog مع تشفير StringCrypto. تقوم طبقة منفصلة لمقاومة التصحيح بست فحوصات تشمل JDWP وptrace ومعلمات التصحيح وFrida وXposed وحالة root وإشارات المحاكي.
يسجّل التطبيق نفسه عبر HTTP ويحافظ على WebSocket عبر heartbeat، باستخدام مصادقة HMAC-SHA256. يفتح Go-agent خادم HTTP محليًا على 127.0.0.1:7910، ويحافظ على heartbeat منفصلًا ويخزّن المهام دون اتصال في ذاكرة مؤقتة. يوفر مكوّن FRP نفقًا عكسيًا دائمًا. وفقًا لـ zLabs، تتيح هذه البنية تنفيذًا تكيفيًا يتجاوز حدود sandbox المعتادة للتطبيق ويمكنها الحفاظ على الوصول حتى بعد حذف التطبيق الرئيسي.
المصادر: Malwarebytes · Security Affairs · Fox News
SiTech — تطوير ويب مدعوم بالذكاء الاصطناعي
نبني مواقع سريعة وعصرية وندمج الذكاء الاصطناعي في سير عمل الشركات. لديك مشروع أو سؤال؟ يسعدنا مساعدتك.