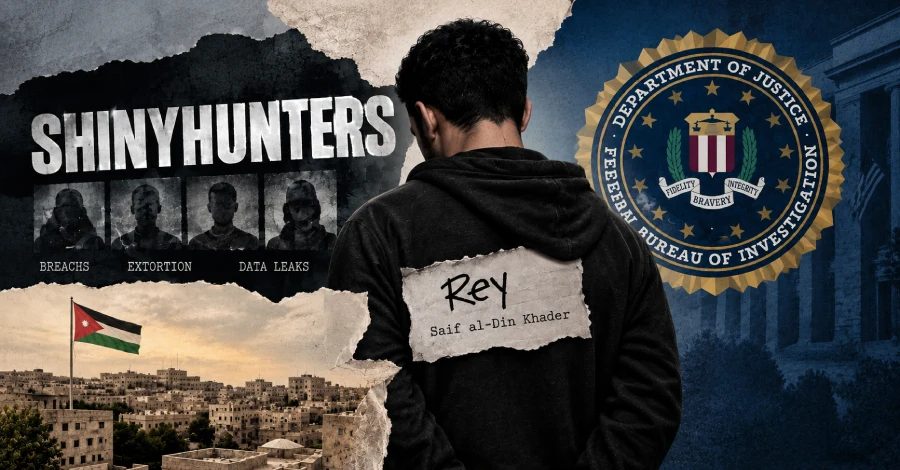
المشتبه به من ShinyHunters المعروفة باسم Rey، يُعتقد أنه تم القبض عليه في الأردن
وفقاً لرويترز، تم القبض على سيف الدين خضر، المعروف أيضاً باسم Rey وReyXBF، في الأردن في 29 سبتمبر 2026، ويُقال إنه يتعاون مع FBI ووكالات إنفاذ القانون في تحديد أعضاء آخرين في المجموعة.
القبض في الأردن
أفادت رويترز، استناداً إلى ثلاثة أشخاص مطلعين على الأمر، أنه تم القبض على سيف الدين خضر في الأردن في 29 سبتمبر 2026. ويُقال إن العضو المشتبه به في ShinyHunters، المعروف على الإنترنت باسم Rey وReyXBF، يتعاون مع FBI ووكالات إنفاذ القانون في تحديد أعضاء آخرين في المجموعة. ووصف أحد المصادر تعاونه بأنه بالغ الأهمية لجهود القبض على المتسللين الجارية.
في تقرير نوفمبر 2025، حدد الصحفي المستقل المتخصص في الأمن بريان كريبس خضر كواحد من ثلاثة مسؤولين في Scattered LAPSUS$ Hunters، المعروفة أيضاً باسم SLH أو SLSH. وأطلق كريبس على المجموعة اسم اتحاد Scattered Spider وLAPSUS$ وShinyHunters. كما نشر معلومات تفيد بأن خضر كان يدير موقع تسريب البيانات لمجموعة برامج الفدية Hellcat، ولاحقاً في عام 2024، استولى أيضاً على أحدث تجسيد لـ BreachForums. وأخبر خضر كريبس أنه كان يتعاون مع وكالات إنفاذ القانون منذ يونيو 2025 على الأقل.
تحقيق أوسع في ShinyHunters
نُشر هذا التقرير بعد أن تم القبض على رجل يبلغ من العمر 24 عاماً في أمستردام الأسبوع الماضي بتهمة المشاركة المحتملة في عمليات ShinyHunters. وبحسب تقارير مستقلة، فهو بيبين فان دير ستاب، متسلل مُصلح كان يعمل كرائد أمن هجومي في Neo Security. ونفى متحدث باسم ShinyHunters أي صلة له بفان دير ستاب. وأعلن مدير FBI كاش باتل أن المكتب يتبع خيوطاً جديدة ومن الممكن أن تتم المزيد من القبضات.
في الأسابيع الأخيرة، اتهمت ShinyHunters باختراق موقع الويب المظلم لمجموعة الجريمة الإلكترونية المشتركة Cl0p باستغلال ثغرة غير مُصلحة في Grav CMS، وكسر بوابة FBI على apply.fbijobs[.]gov، حيث سرقت ما يقرب من ثلاثة تيرابايت من البيانات الحساسة. وأعلنت المجموعة أنها لم تطلب أجراً مالياً في قضية FBI. وقالت إن هدفها كان ممارسة الضغط على FBI لتصحيح ما تسميه "التهم الكاذبة" ووضع التهم المتعلقة بعلاقات ShinyHunters مع The Com تحت الاشتباه.
وأعلن المدير المساعد لقسم الجرائم الإلكترونية في FBI بريت ليذرمان أن المشتبه به وشركاءه في التآمر، على الأرجح، اخترقوا أكثر من 140 منظمة منذ العام الماضي وحصلوا على 70 مليون دولار على الأقل على شكل ابتزاز. وقال إنهم غالباً ما يستهدفون مزودي الخدمات السحابية من الجهات الخارجية، ويسرقون البيانات الحساسة ويبتزون الضحايا بنشرها. وأطلق ليذرمان على فان دير ستاب اسم القائد المحتمل لـ ShinyHunters ودعا الأعضاء الآخرين إلى التواصل مع المحققين.
الأصل والهيكل
تتبعت Sekoia وBeazley Security أثر ShinyHunters إلى TheDarkOverlord وGnosticPlayers، مجموعتين سابقتين كانتا تركزان على الابتزاز وتسريب البيانات. وقالت إن علامة ShinyHunters التجارية ظهرت علناً في حوالي أبريل أو مايو 2020 وتطورت من مجموعة صغيرة كانت تبيع قواعد بيانات مسروقة على RaidForums. ووصف الباحثان إنزو سايز وروبرت فينال العملية بشكل معياري: المهندسون الاجتماعيون يوفرون الوصول الأولي، واللاعبون الوسيطون يدعمون التجنيد والتوسع، بينما يقوم المشاركون بتحقيق الدخل من البيانات المسروقة تحت العلامة التجارية الموحدة.
المصادر: Walled-Original
SiTech — تطوير ويب مدعوم بالذكاء الاصطناعي
نبني مواقع سريعة وعصرية وندمج الذكاء الاصطناعي في سير عمل الشركات. لديك مشروع أو سؤال؟ يسعدنا مساعدتك.