ستة ثغرات غير مصححة في Danfoss AK-SM800A تتيح الاستيلاء عن بُعد
اكتشف باحثون ست ثغرات غير مصححة في وحدات تحكم التبريد Danfoss AK-SM800A تتيح للمهاجمين عن بُعد الاستيلاء على الأجهزة بدون تسجيل دخول. لا يوجد تصحيح؛ الإصدار 5.4.0 لا يعالجها.
اكتشف باحثون من Midnight Blue ست ثغرات غير مصححة في وحدات تحكم التبريد Danfoss AK-SM800A يمكن أن تتيح لمهاجمين عن بُعد الاستيلاء على الأجهزة دون مصادقة. يشمل البرنامج الثابت المتأثر أحدث إصدار، 5.4.0، ولم يُنشر أي تصحيح.
تفاصيل الثغرات
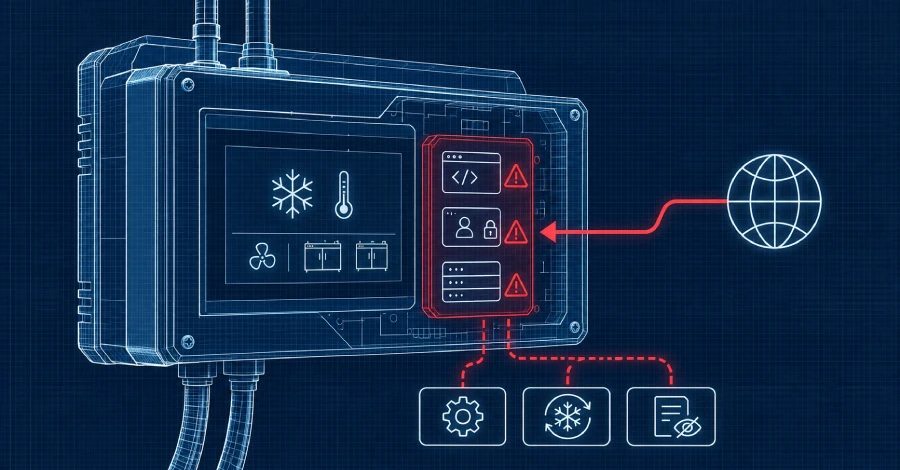
خمس من الثغرات موجودة في معالجات طلبات الويب التي لا تتطلب تسجيل دخول وتعمل بصلاحيات root. أما الثغرة السادسة فهي في البوابة التي تفرض Strict mode، وهو نمط حماية لتسجيل الدخول يتطلب اتصالات مشفرة ورموز جلسة. وعند تفعيل Strict mode يمكن لهذه الثغرة أن تعطّل البوابة، ويمكن تحويل هذا الانهيار إلى تنفيذ تعليمات برمجية بمزيد من العمل. ولا تملك وحدات التحكم آلية secure boot، لذا يمكن للمهاجم زرع تعليمات برمجية دائمة تبقى بعد إعادة ضبط المصنع أو تحديث البرنامج الثابت.
إرشادات الوكالات
نصحت وكالات الأمن السيبراني في بلجيكا وأيرلندا وألمانيا المشغلين بإزالة واجهات إدارة وحدات AK-SM800A من الإنترنت. وتذكر الوكالتان البلجيكية والأيرلندية أن تحديث البرنامج الثابت أو تغيير كلمات المرور الافتراضية أو تفعيل Strict mode وحده لا يكفي. وتوصي الوكالتان باستخدام شبكة VPN آمنة أو شبكة داخلية محمية للوصول عن بُعد، وبفحص قيم ضبط درجات الحرارة وجداول إزالة الصقيع وإعدادات الإنذار وحسابات المستخدمين وإعدادات الوصول عن بُعد بحثاً عن أي تغييرات غير مصرح بها.
استجابة المورد
يُدرج Danfoss الإصدار 5.4.0 بوصفه أحدث إصدار، لكن ملاحظات الإصدار لا تذكر أي إصلاح للثغرات الست. ولا تُظهر صفحة استشارات المورد أي استشارة بشأن هذه الثغرات ولا تاريخاً لإصدار إصلاح. وقد أصلح Danfoss ثغرات أخرى في AK-SM800A عامي 2023 و2025، لكن إصدار البرنامج الثابت 5.3.2 الذي فحصه الباحثون، وكان آنذاك الأحدث، أحدث من تلك الإصلاحات جميعاً.
التأثير والتوصيات
سببت هجمات على هذه الوحدات في فرنسا وأنحاء أوروبا دورات إزالة صقيع غير مرغوبة وأدت إلى فقدان مخزون. ويقول المكتب الألماني لأمن المعلومات (BSI) إنه لا يملك معلومات عن استغلال الثغرات الست الجديدة في تلك الحوادث. ويحذر الباحثون من أن قاعدة الشيفرة على الأرجح تضم مزيداً من المشكلات المشابهة، وأن إصلاح الثغرات واحدة تلو الأخرى أو الاعتماد على Strict mode يسيء توزيع موارد الأمن الشحيحة. وينبغي للمشغلين إعطاء الأولوية لإزالة تعرض وحدات التحكم للإنترنت قبل توفر أي تصحيح.
المصادر: The Hacker News
SiTech — تطوير ويب مدعوم بالذكاء الاصطناعي
نبني مواقع سريعة وعصرية وندمج الذكاء الاصطناعي في سير عمل الشركات. لديك مشروع أو سؤال؟ يسعدنا مساعدتك.