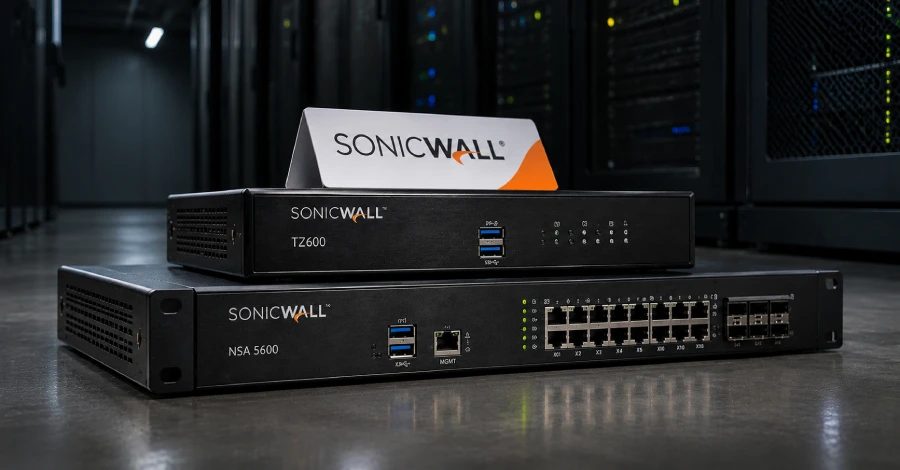
سونيكوول تحث العملاء على إيقاف جدران حماية الجيل 6 مع انتهاء التصحيحات
سونيكوول تحذّر من أن جدران حماية الجيل 6 لن تعود تتلقى تصحيحات أمنية، حتى للثغرات الحرجة، وتحث العملاء على إيقافها أو استبدالها فوراً وسط هجمات بمساعدة الذكاء الاصطناعي على أجهزة الحافة.
حثّت سونيكوول جميع العملاء الذين لا يزالون يشغّلون جدران حماية الجيل 6 على إيقافها واستبدالها فوراً، وعلى التوقف عن تعريض الأجهزة على حافة الإنترنت، معللة ذلك بمخاطر أمنية تغذيها هجمات مدعومة بالذكاء الاصطناعي. قالت الشركة إن جدران حماية الجيل 6 غير المدعومة من المتوقع أن تتعرض لاستهداف نشط، ويجب التعامل مع أي وحدة لا تزال في الخدمة على أنها تعرّض مرتفع للمخاطر. ويُنصح العملاء بالانتقال إلى جدار حماية مدعوم من الجيل 8 يعمل بنظام SonicOS 8.
المنتجات المتأثرة من الجيل 6
تشمل المنتجات المتأثرة التي تعمل بـ SonicOS 6.x: TZ350, TZ350W, TZ500, TZ500W, SOHO 250, SOHO 250W, NSA 4600, NSA 5600, NSA 6600, NSa 4650, NSa 5650, NSa 6650, TZ400, TZ400W, TZ600, TZ600P, NSA 3600, NSa 3650, NSa 2650, SOHO, SOHO W, TZ300P, NSa 9250, NSa 9450, NSa 9650, من NSv 10 إلى NSv 1600 (الجيل 6 الافتراضي), SuperMassive 9200, 9400, 9600, 9800, NSsp 12800, NSsp 12400, TZ300, TZ300W, و NSA 2600.
لماذا تواجه أجهزة الحافة ضغطاً
في السنوات الأخيرة، استهدف الفاعلون التهديديون أجهزة الحافة بشكل متزايد كنقطة انطلاق للحصول على وصول أولي، حتى مع انكماش نافذة الوقت بين الإفصاح عن الثغرات واستغلالها المؤكد بشكل ملحوظ، ويرجع ذلك جزئياً إلى استخدام الفاعلين التهديديين للأتمتة والذكاء الاصطناعي لمسح الإنترنت بحثاً عن أجهزة غير مدعومة، وتحليل التصحيحات وإعلانات الإفصاح عن الثغرات، وبناء استغلالات عاملة بشكل أسرع. وفقاً لتقرير M-Trends من Google Mandiant المنشور في مارس 2026، أصبح متوسط الوقت لاستغلال الثغرات سالباً، ليصل إلى نحو سالب 7 أيام، مما يعني أن الاستغلال يبدأ في المتوسط قبل توفر تصحيح، بانخفاض من 63 يوماً في 2018 وسالب يوم واحد في 2024. كما وجد تقرير Cisco Talos لسنة 2025 (Year in Review) أن 23% من الثغرات المكتشفة خلال العام تؤثر مباشرة في أجهزة الشبكة مثل أجهزة VPN وجدران الحماية من الجيل التالي وموازنات الحمل والموجهات وغيرها.
الإجراءات الموصى بها
مع توقف دعم الجيل 6 بشكل فعال ووقف تلقّي التصحيحات، حتى للثغرات الحرجة، يُوصى للمستخدمين باتباع الخطوات أدناه دون أي تأخير: جرد كل جدار حماية من الجيل 6 في بيئة الإنتاج وإيقافه، مع إعطاء أولوية للوحدات المعرّضة للإنترنت أو التي توفّر وصولاً عن بُعد؛ واستبدالها بجدار حماية من الجيل 8 يعمل بـ SonicOS 8؛ والتواصل مع شريك SonicWall معتمد لخطط الترحيل. إلى أن يتم استبدال جدار الحماية، يُنصح بتعطيل إدارة WAN (HTTPS وSSH وSNMP على واجهات WAN)، وتعطيل SSL VPN أو تقييده لمصادر معروفة، وفرض المصادقة متعددة العوامل على كل حساب وصول عن بُعد وإداري متبقٍ وإعادة تعيين كلمات المرور المحلية، وتعطيل الخدمات والواجهات غير المستخدمة، ومراقبة السجلات عن كثب بحثاً عن تسجيلات دخول غير معتادة وتغييرات في الإعدادات والحركة. قالت سونيكوول إن الخطر على جدار حماية غير مدعوم يزداد كل يوم يبقى فيه متصلاً، وأن خرقاً واحداً يصل إلى كل شيء، إذ يمنح جدار حماية محيطي مخترق المهاجمين نقطة ارتكاز لسرقة بيانات الاعتماد، والحركة الجانبية، ونشر برامج الفدية.
المصادر: The Hacker News
SiTech — تطوير ويب مدعوم بالذكاء الاصطناعي
نبني مواقع سريعة وعصرية وندمج الذكاء الاصطناعي في سير عمل الشركات. لديك مشروع أو سؤال؟ يسعدنا مساعدتك.