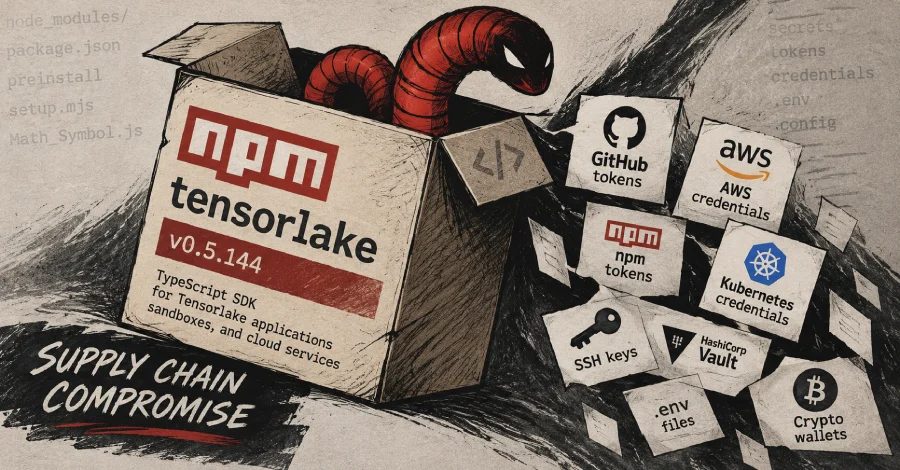
تم اختراق حزمة npm الخاصة بـ Tensorlake لنشر دودة تسرّب بيانات اعتماد Shai-Hulud
تم اختراق حزمة npm tensorlake، وهي TypeScript SDK لتطبيقات Tensorlake وخدماتها السحابية، عبر هجوم سلسلة التوريد ChainDrop. نسخة 0.5.144 الخبيثة نشرت دودة ذاتية الانتشار تسرّب بيانات الاعتماد من npm وGitHub وAWS وVault وKubernetes.
تم اختراق حزمة npm "tensorlake"، وهي TypeScript SDK لتطبيقات Tensorlake وبيئات sandbox وخدماتها السحابية، عبر هجوم سلسلة التوريد ChainDrop / Shai-Hulud. وفقاً لـ Socket، النسخة الخبيثة 0.5.144 "تحتوي على تعليمات برمجية مشفرة تسرّب بيانات الاعتماد وتستخرج الأسرار وتؤسس الوصول وتنفذ تعليمات برمجية عن بُعد." تمت إزالة النسخة من سجل npm.
كيف حدث الاختراق
يظهر التحليل أن الإصدار المخترق يحتوي على preinstall hook يشغّل ملف JavaScript (package/lib/setup.mjs)؛ محمّل مشفر عبر Bun يعقّد دودة تسرّب بيانات الاعتماد الرئيسية ذاتية الانتشار (package/lib/Math_Symbol.js). يسرق المهاجم من الملفات المحلية وCI وKubernetes وVault. كما يثبّت HackBrowserData ويستخرج المسروقات ويبقى على المضيف وينفّذ تعليمات برمجية عن بُعد.
تحذّر Socket من أن الخطر لا يقتصر على مفتاح API واحد. "أي سرّ يمكن للعملية الوصول إليه قد يُكشف، كما أن الثبات يحافظ على وصول المهاجم حتى بعد حذف التبعيات."
البيانات المستهدفة والانتشار
يسرق الكود الخبيث رموز npm وGitHub، وبيانات اعتماد AWS والأسرار، وبيانات HashiCorp Vault، وأذونات Kubernetes، ومفاتيح SSH، وملفات .env، ومحافظ العملات المشفرة، وبيانات المراسلات، وملفات الإعدادات المرتبطة بـ Anthropic Claude وCursor وKiro وWindsurf وZed وملفات MCP.
للانتشار، تتحقق الدودة من الحزم المنشورة باسم الضحية، وتنشئ إثبات مصدر Sigstore وتعيد نشر الإصدارات المخترقة. تشير سير عمل Copilot/Dependabot المزيفة إلى أنها تصيب أيضاً سير عمل GitHub Actions. تنهي نقطة القيادة والتحكم (iseekaigogo[.]com) عبر عقد Ethereum، بينما يستخدم GitHub كقناة احتياطية لاستضافة البيانات المشفرة في مستودع عام بوصف "Shai-Hulud: Here We Go Again."
آلية "الرمز الشبح"
يتحقق مكوّن "الرمز الشبح" عبر مراقب PowerShell من api.github.com/user باستخدام رمز GitHub المسروق. إذا ألغى الضحية الرمز، يشغّل المراقب معالج المهاجم عبر Invoke-Expression، وهو ما قد يكون روتيناً مدمراً على غرار موجات Shai-Hulud السابقة.
التسلسل الزمني والاستجابة
وفقاً لـ StepSecurity، أُدخلت الملفات الخبيثة إلى الفرع main في tensorlakeai/tensorlake باسم مشرف، ثم نُشرت من نفس المستودع. حدث أول commit في 7 أكتوبر 2026 الساعة 01:20 UTC. بعد يوم واحد، نشر release workflow النسخة 0.5.144 على npm.
أشار Ashish Kurmi من StepSecurity إلى أن الكود الخبيث يكتب في ملفات .claude/settings.json و.vscode/tasks.json في المستودعات التي يمكن الوصول إليها، لذلك يُعاد تشغيله عند فتح المشروع في Claude Code أو VS Code.
رُصد ChainDrop لأول مرة في أغسطس 2026، عندما احتوى مئات حزم npm، بما فيها Keyv وCacheable، على نسخة Mini Shai-Hulud؛ انتشرت عبر حمولة JavaScript مشفرة بـ Bun. توسّع أحدث حالة هجمات سلسلة التوريد إلى بنية وكلاء AI وتُظهر أن فاعلي التهديد يختارون أدوات وخدمات AI بشكل متزايد.
يُنصح المستخدمون الذين ثبّتوا النسخة الخبيثة بحذفها فوراً وتغيير بيانات الاعتماد.
المصادر: The Hacker News
SiTech — تطوير ويب مدعوم بالذكاء الاصطناعي
نبني مواقع سريعة وعصرية وندمج الذكاء الاصطناعي في سير عمل الشركات. لديك مشروع أو سؤال؟ يسعدنا مساعدتك.