برمجية تجسس Android قابلة للإيجار باسم uCreator تستهدف حسابات Telegram وWeChat
يقول الباحثون إن مجموعة برمجيات تجسس Android قابلة للإيجار باسم uCreator تخفى كوداً في نسخ معدّلة من Telegram وWeChat، وتعترض كلمات مرور التحقق بخطوتين في Telegram، ويمكنها استنساخ حسابات WeChat.
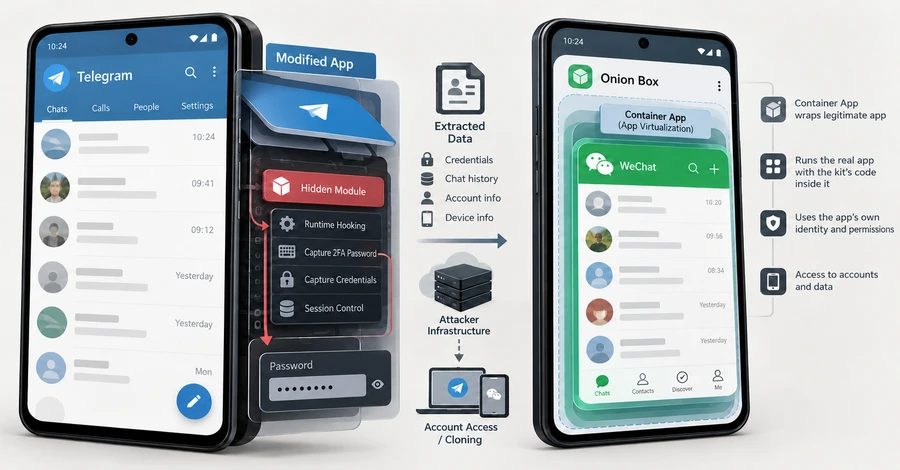
وجد الباحث Ovi أن مجموعة برمجيات تجسس Android قابلة للإيجار باسم uCreator تسيطر على حسابات Telegram وWeChat عبر إخفاء كود داخل نسخ عاملة من التطبيقين. نُشر تحليل Ovi في 21 أكتوبر 2026. وهي لا تصل إلا إلى الأشخاص الذين يثبتون نسخاً معدّلة خارج متاجر التطبيقات الرسمية، أو الذين يشغّلون WeChat داخل تطبيق الحاوية الخاص بصنّاع المجموعة، 洋葱盒子 أو Onion Box. وتعيد بعض نسخ Telegram X المعدّلة استخدام اسم الحزمة (package name) الخاص بالتطبيق الحقيقي.
يُطابق الجزء المتعلق بـ Telegram باباً خلفياً باسم Baohuo أبلغت عنه Doctor Web في أكتوبر 2025. ووجدت Doctor Web Baohuo في نسخ Telegram X معدّلة، وقدّرت عدد الأجهزة المُصابة بأكثر من 58,000. ويُدرج نفس فضاء الأسماء com.ucreator.tgjar، والخادم (command-and-control)، وأسماء الأوامر كما في تحليل Ovi. ولا يذكر تقرير Ovi Doctor Web، ولا يتضح ما إذا كانت صنّاع المجموعة أم عميل هي من شغّلت الحملة المتعقّبة.
السيطرة على Telegram واستنساخ WeChat
وجد Ovi أن داخل تطبيق Telegram معدّل، يبدأ الكود مع التطبيق ويعمل بهوية التطبيق وصلاحياته. ويُحمَّل كود كل تطبيق هدف بعد التثبيت. وتُدخل كلمة مرور التحقق بخطوتين في Telegram في التطبيق، ويستخدمها لتوليد دليل تسجيل الدخول. وتعترض المجموعة هذه الخطوة وتنسخ كلمة المرور قبل التجزئة (hashing). وباستخدامها، يمكن للكود إعادة ضبط الجلسات المُسجَّلة، أو تغيير رقم الهاتف المرتبط، أو حذف الحساب. كما يمكنه إخفاء جلسة المهاجم، ويرسل رقم هاتف الحساب واسمه وكلمة مروره إلى خادمه كل ثلاث دقائق.
ولا يقول Ovi ولا Doctor Web ما إذا كانت جلسة مخفية تظهر على تطبيقات المستخدم الأخرى غير المعدّلة، ولا يعطيان خطوات لتأمين حساب. ويقول Ovi إن الكود يُظهر القدرة، وليس أن كل خطوة استُخدمت. ولـ WeChat، يمكن للمجموعة استخدام افتراضية التطبيقات (app virtualization)، ونسخ هوية تسجيل الدخول، وضغط ورفع بيانات التطبيق، واستخدام نص برمجي لتسجيل الدخول المضمّن لاستنساخ الحساب.
ووجد Ovi والباحث Jurre الواجهة الخلفية على خادم GitLab مستضاف ذاتياً. وهي تحمل وحدة تحكم سحابية يُؤجرها التجار وموزّعو إعادة البيع. وحمل كل أمر معرّف عميل، لذا يستهدف كل عميل ضحاياه بحصته من أسطول الهواتف. وتعترض المجموعة تفويضات تسجيل الدخول، وتضيف أصدقاء على دفعات، وتجمع بيانات الاتصال والملف الشخصي، وتنسخ الحسابات احتياطياً. ويضبط مجدول نوافذ زمنية، وحدوداً يومية عشوائية، وميزانيات لكل حساب، لتجعل النشاط يبدو بشرياً، ويُطلق الكود على ذلك «استزراع الحسابات» (account cultivation). وتغطي الواجهة الخلفية المُسرَّبة WeChat الشخصي وWeCom، وليس Telegram، وتم كشف خادم واحد فقط من بين عدة خوادم GitLab.
الإسناد والمؤشرات
يربط Ovi أجزاء من العملية بثلاث شركات في مقاطعة Hunan، مرتبطة بموقع العلامة التجارية وشهادة خادم، وتسجيل في موقع حكومي لخادم قيادة، والتوقيع على برنامج التحكم الخاص بـ Windows. ويقول إن مالكاً مشتركاً محتمل لكن غير مثبت. اسم المنتج YingGai، وتعود السجلات إلى سبتمبر 2021. وتتراوح عينات الدراسة من 2024 إلى يوليو 2026. ويفترض Ovi جريمة بدافع مالي، نظراً للتركيز على المحافظ (wallets) ورموز المرور لمرة واحدة. ووصفت Doctor Web Baohuo كأداة لزيادة مشتركي قنوات Telegram.
ويُسمّي Ovi أثرين موثوقين على الهاتف: TgJarPine.dex في بعض ملفات Telegram المعدّلة، ونسخة التطبيق الأصلية التي تتركها أداة LSPatch في cache/lspatch/origin/*.apk، والتي قد تظهر أيضاً في تطبيقات رُقّعت لأسباب أخرى. وبحلول 23 أكتوبر 2026، لم تعد عدة نطاقات خوادم وتنزيل للمجموعة تُحل. وما زال نطاق رفع الإصدارات يشير إلى 121.37.194[.]194.
Sources: The Hacker News
SiTech — تطوير ويب مدعوم بالذكاء الاصطناعي
نبني مواقع سريعة وعصرية وندمج الذكاء الاصطناعي في سير عمل الشركات. لديك مشروع أو سؤال؟ يسعدنا مساعدتك.