سايمون ويليسون يشرح ChatGPT Work: اسم واحد ومنتجان مختلفان
يخفي ChatGPT Work من OpenAI منتجين مختلفين، وهو متاح فقط لمشتركي 20 دولارًا شهريًا وأكثر. تحليل مفصّل يوضح ما يضيفه إلى Chat العادي ومخاوف الأمان. ويتناول التحليل أيضًا أسئلة الأمان في النظام.
أعلنت OpenAI عن ChatGPT Work في 9 يوليو، وما زالت تحسّنه بسرعة منذ ذلك الحين. وبحسب سايمون ويليسون، الذي نشر تحليلًا مفصّلًا للمنتج، فهو مربك للغاية وقوي جدًا في الوقت نفسه.
منتج واحد باسمين
النسخة الأكثر إثارة للاهتمام تعمل في السحابة ويُصل إليها عبر chatgpt.com أو تطبيقات الهاتف؛ ويسميها ويليسون Work Cloud. أما تثبيت تطبيق ChatGPT لسطح المكتب — المعروف سابقًا باسم Codex — فيفتح نسخة ثانية تستطيع الوصول إلى الملفات وتشغيل البرامج مباشرة على حاسوب المستخدم. ويسميها Work Local ويصفها بأنها Codex المعتاد بثوب جديد كي لا ترهب غير المطوّرين. النسختان متاحتان فقط لمشتركي 20 دولارًا شهريًا وأكثر؛ أما مستخدمو المجاني ومشتركو Go بـ8 دولارات فلا يستطيعون الوصول. وتوصية OpenAI الرسمية هي استخدام Chat للإجابة أو الشرح أو المسودة القصيرة، وWork لمهمة ذات نتيجة واضحة كالموجز أو العرض أو التحليل أو التحديث الدوري — وهي نصيحة يعتبرها ويليسون شبه عديمة الفائدة لأنه يستخدم Chat لكل ذلك منذ سنوات.
ما يضيفه Work
الفرق يكمن في ميزات محددة: في Work يمكن اختيار GPT-5.6 بنسخ Sol وLuna وTerra بمستويات تفكير تصل إلى Ultra، إضافة إلى GPT-5.5 بمستويات أدنى؛ ولدى Chat تشكيلة نماذج منفصلة، إذ يبقى 5.6 Pro حصريًا له. ويضيف Work بيئة تنفيذ كود متصلة بالإنترنت، ومتصفح Chrome بلا واجهة، ونظام ملفات دائم مشترك بين الجلسات، وإمكانية نشر "ChatGPT Sites" على Cloudflare Workers، وجلسات وكلاء فرعيين، وأتمتة موجهات مجدولة. وبخلاف حاوية Chat التي تحجب الطلبات إلى المواقع وواجهات API، تستطيع بيئة Work استنساخ مستودعات GitHub وتثبيت تبعياتها واستخدامها مع الويب؛ ويبدو أن سياسة النطاقات الافتراضية مفتوحة لا قائمة مسموح بها. ويستطيع المتصفح ملء النماذج والتقاط الصور، وعند الحاجة لتسجيل الدخول يتولى المستخدم الأمر ليكتب كلمات المرور ورموز التحقق، فلا تمر بيانات الاعتماد عبر النموذج. وتحصل كل جلسة على مجلد خاص، لكن القرص مثبّت في كل الجلسات النشطة، فتظهر تعديلات الملفات في إحداها فورًا في الأخريات.
أسئلة الأمان وفجوات التوثيق
يبقى سؤال مدى أمان كل هذا مفتوحًا. يحذر نموذج "الثالوث القاتل" الذي وضعه ويليسون من أنظمة الوكلاء التي تجمع الوصول إلى بيانات خاصة مع التعرّض لمحتوى غير موثوق وقناة لإرسال معلومات مسروقة إلى المهاجم — وWork يجمع الثلاثة معًا، وهو يريد أن يسمع من OpenAI المزيد عن الحماية من هجمات prompt injection. ويرى أيضًا أن OpenAI قادرة على جعل المنتج أقل إرباكًا بكثير: فهي تشرح Work بحسب الغرض منه لا بحسب ما يفعله فعلًا، وما زالت تخفي موجهات النظام وأوصاف الأدوات.
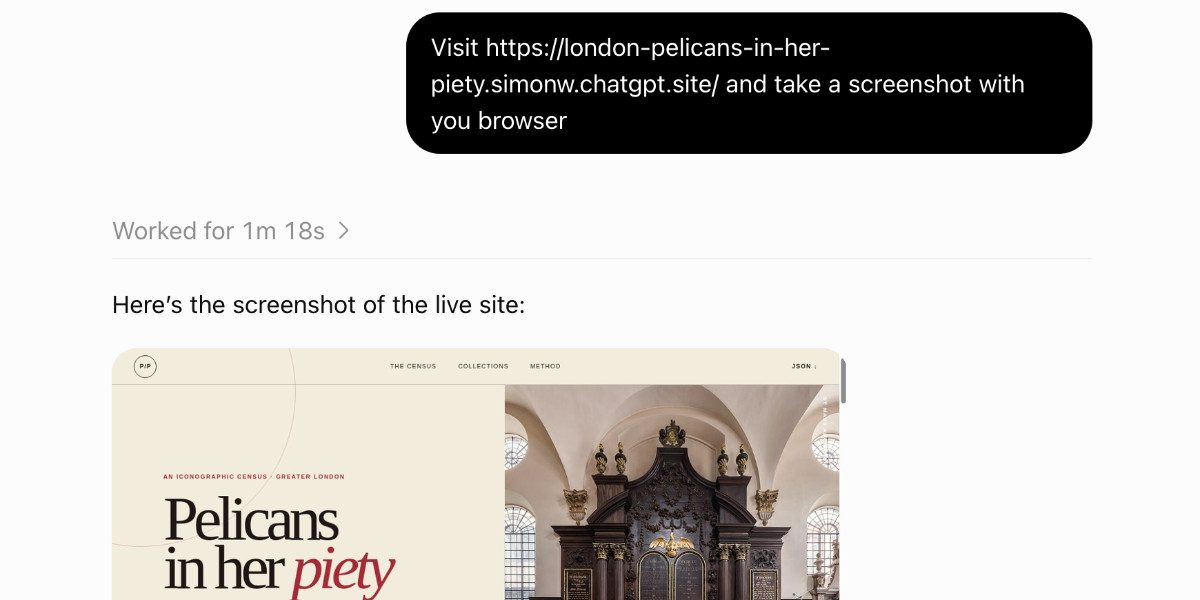
ولتوثيق الأدوات بنفسه، طلب ويليسون من جلسة Work جديدة بناء موقع يسرد كل أدواتها. وغطت النتيجة 223 أداة مسجلة، ست منها من خوادم MCP الشخصية له. وعندما طلب من الجلسة نفسها إضافة نسخ كاملة من كل skill، تبيّن أن Work يستخدم 44 مهارة، بينها مهارات لإنشاء ملفات .docx وتوليد الصور وقراءة ملفات PDF وعرضها والتعامل مع جداول البيانات والتحكم بالمتصفح.
SiTech — تطوير ويب مدعوم بالذكاء الاصطناعي
نبني مواقع سريعة وعصرية وندمج الذكاء الاصطناعي في سير عمل الشركات. لديك مشروع أو سؤال؟ يسعدنا مساعدتك.