ثغرة WPS غير مصححة في Broadcom تتيح للمهاجمين القريبين تنفيذ كود بصلاحيات الجذر على أجهزة التوجيه
تسمح ثغرة في إعداد Wi-Fi المحمي (WPS) من Broadcom للمهاجمين ضمن نطاق الراديو بإتلاف ذاكرة جهاز التوجيه وتشغيل كود بصلاحيات الجذر دون كلمة مرور أو إقران. أظهر كوينتن كايزر الثغرة على بوابات بلجيكية، دون تعيين CVE أو نشر إصلاح.
مسار الهجوم
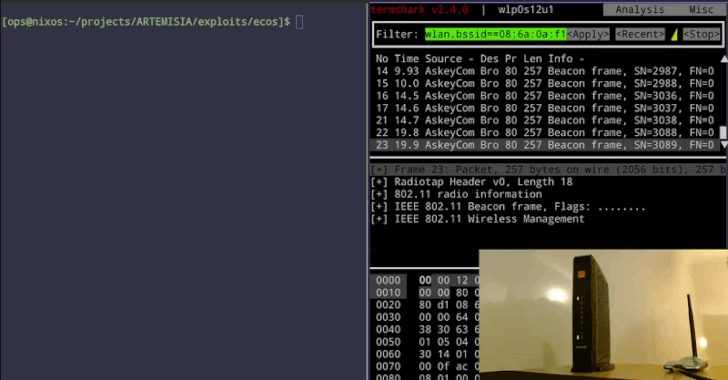
تسمح ثغرة في نسخة Broadcom من إعداد Wi-Fi المحمي، أو WPS، لمهاجم ضمن نطاق الراديو بتشغيل كود بصلاحيات الجذر على أجهزة توجيه تعتمد على Broadcom دون كلمة مرور الشبكة أو أي خطوة إقران، حسبما كشف الباحث الأمني كوينتن كايزر في 16 أكتوبر. يسيء كود Broadcom التعامل مع إعادة تجميع رسائل إعداد WPS المجزأة، لذا يمكن للرسائل المصممة إتلاف ذاكرة جهاز التوجيه. بنى كايزر طريقة لقراءة الذاكرة مرة أخرى من الجهاز وطريقة لتشغيل كوده الخاص عليه.
في مواجهة بوابة Orange Belgium، قرأ جهاز Askey TCG3000 كلمة مرور Wi-Fi المخزنة، أو PSK، وأعاد إرسالها عبر الهواء، ثم انضم إلى الشبكة بها. في مواجهة بوابة Proximus، جهاز BBOX3V+ المصنع من Sagemcom، فتح الاستغلال غلافًا عكسيًا (reverse shell)، وهو سطر أوامر عن بعد يُنقل عبر إطارات Wi-Fi، وبالتالي لم يكن هناك حاجة لخادم خارجي. جرى العرضان دون تسجيل دخول، ويقول كايزر إن الهجوم يعمل عن بعد، وليس عن قرب فقط. يُبلغ عن عدم وجود هجمات واقعية تستغل الثغرة، ويقول إن الاستغلالات العاملة هي خاصة به.
الأجهزة المتأثرة
يُضمّن كود WPS من Broadcom في أجهزة التوجيه ونقاط الوصول من عشرات الموردين، ويقدر كايزر أن ملايين الأجهزة حول العالم متأثرة. تنقسم الشرائح المعرضة للخطر إلى عائلتين. تشمل الطرز القديمة القائمة على eCos طرازات BCM3380 و BCM3383 و BCM33834؛ لم يجد كايزر أي إصلاح قابل للاستخدام ويسمي الثغرة "يومًا أبديًا دائمًا" (forever day)، أي ثغرة لن تُصلح أبدًا على تلك الأجهزة. تشمل الطرز الأحدث القائمة على Linux طرازات BCM3390 و BCM65xx و BCM68xx، والتي يمكن إصلاحها إذا غير صانعوها برنامج Wi-Fi.
في بلجيكا، وجد كايزر الثغرة موجودة وقابلة للاستغلال على بوابات ثلاثة من كبار المزودين الأربعة: Proximus و Orange Belgium و VOO. قد يكون المزود الرابع، Telenet، متأثرًا أيضًا، لكنه لم يتمكن من اختباره. تضمنت قائمة أوسع نشرها، تتراوح من نقاط وصول Cisco للأعمال الصغيرة إلى أجهزة توجيه Huawei و ARRIS، إدخالات مؤكدة وغير مؤكدة، ويعتمد بعضها على فحص آلي يُشير فقط إلى جهاز على أنه معرض للخطر على الأرجح. يقول إن أعداد البوابات لكل مزود في بلجيكا تصل إلى مئات الآلاف، لكنها تقديرات تقريبية.
لا يوجد تصحيح ولا CVE
يرجع كايزر الكود إلى عام 2010 على الأقل، ويقول إن Broadcom شحنت إصلاحًا غير مكتمل في 2018، ثم أخبرت العملاء بالتبديل إلى حزمة برامج Wi-Fi مختلفة، تسمى hostapd، بدلاً من الاعتماد على الإصلاح. على شرائح eCos الأقدم، يقول إنه لم يُشحن أي إصلاح عامل أبدًا، وهذا هو السبب في تسميته "يومًا أبديًا" (forever day). لم يُعين أي CVE، وهو معرّف التتبع الذي يتيح للمدافعين والموردين تتبع ثغرة، لها. لم يعثر The Hacker News على أي CVE للثغرة حتى 19 أكتوبر.
يقول كايزر إن Broadcom أخبرته بأنها تعرف عن العيب منذ 2018 وسمعت عنه من آخرين، لكنها رفضت تسجيل CVE أو قول أي شيء علنًا، وهو ما يعتقد أنه السبب في أن العديد من صانعي الأجهزة لم يصححوا أبدًا. عندما أحال القضية إلى مركز تنسيق CERT، أُغلق في نفس اليوم، لأن Broadcom نفسها تحتفظ بسلطة تعيين CVEs لمنتجاتها ورفضت القيام بذلك.
إرشادات للمدافعين
لا يوجد تصحيح للتثبيت، ولا يشير كايزر إلى أي إعداد يحجب الهجوم عبر الهواء. ما يوفره بدلاً من ذلك هو طريقة للعثور على الأجهزة المتأثرة: قواعد YARA التي تكتشف الكود المعرض للخطر في البرامج الثابتة المستخرجة، وسكريبت يستمع إلى نقطة وصول حية ويُبلغ عما إذا كانت تبدو معرضة للخطر. كلاهما مساعدان للفرز (triage)؛ يلاحظ أن جهازًا مصححًا لا يزال يمكن أن يطابق القواعد، لذا فإن المطابقة هي سبب لمزيد من الفحص، وليست اكتشافًا مؤكدًا. بالنسبة للأجهزة التي لن تُصلح أبدًا، فإن الاستبدال هو الخيار العملي. يصور كايزر العيب على أنه مناسب جدًا للمهاجمين الذين يصلون إلى هدف عبر Wi-Fi قريب بدلاً من الإنترنت، وهي تقنية استخدمها قراصنة الدولة الروسية لاختراق شبكات من عبر الشارع.
المصادر: The Hacker News
SiTech — تطوير ويب مدعوم بالذكاء الاصطناعي
نبني مواقع سريعة وعصرية وندمج الذكاء الاصطناعي في سير عمل الشركات. لديك مشروع أو سؤال؟ يسعدنا مساعدتك.