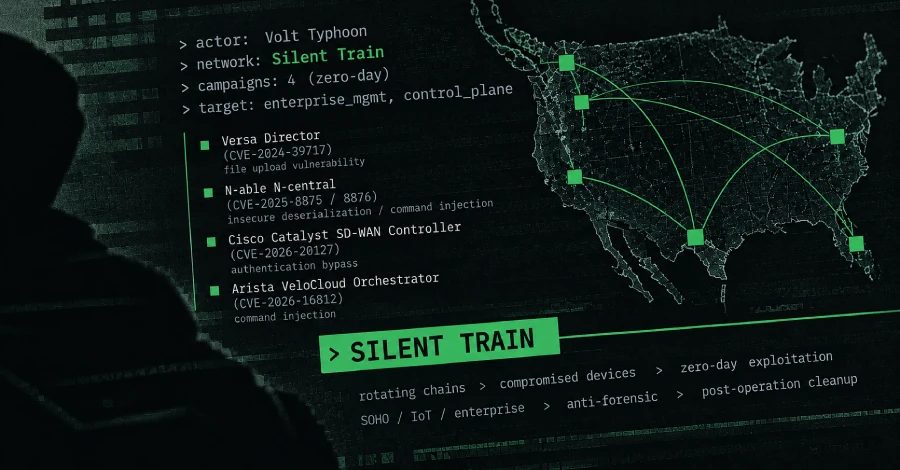
ربط فولت تايفون بشبكة Silent Train للوصول السري
تقول Black Lotus Labs إن Volt Typhoon استخدم Silent Train، وهي شبكة سرية من الأجهزة المخترقة، في أربع حملات استغلال ثغرات يوم الصفر وللوصول الاستراتيجي إلى أهداف في الولايات المتحدة.
استخدم Volt Typhoon، وهي مجموعة تجسس سيبراني مرتبطة بالصين، شبكة وصول سرية تم تعطيلها الآن باسم Silent Train لاستغلال ثغرات يوم الصفر، والوصول إلى بيانات الاعتماد، وسرقة البيانات، والوصول الاستراتيجي، وفقاً لـ Black Lotus Labs في Lumen Technologies. اعتمدت الشبكة على سلاسل دوارة من الأجهزة المخترقة من فئات SOHO وIoT والأجهزة المؤسسية، واستهدفت جهات يمكنها توفير وصول قابل للتوسع إلى العملاء في المراحل اللاحقة، أو الشبكات الحساسة، أو البرامج الاستراتيجية.
أربع حملات لثغرات يوم الصفر
نسبت Black Lotus Labs أربع حملات مؤكدة لاستغلال ثغرات يوم الصفر إلى Volt Typhoon عبر Silent Train. كانت إحداها ثغرة رفع ملفات في Versa Director، وهي CVE-2024-39717، واستُخدمت لتسليم VersaMem web shell. والثلاث الأخرى هي CVE-2025-8875 وCVE-2025-8876 في N-able N-central، وCVE-2026-20127 في Cisco Catalyst SD-WAN Controller، وCVE-2026-16812 في Arista VeloCloud Orchestrator. كما يُشتبه في أن Volt Typhoon استخدم ثغرة يوم صفر محتملة في Quest KACE قبل إصلاحها في أكتوبر 2025، في حملة قُدّر أن أثرت في أكثر من 30 ضحية.
كيف عملت Silent Train
استخدمت Silent Train سلاسل دوارة بسرعة من الأجهزة المخترقة، والتي استُغلت عند الطلب، واستُخدمت ضد أهداف محددة، ونُظفت بعد العمليات، وحُدّثت. كانت جلساتها قصيرة العمر، بمتوسط نحو أربع ساعات، وأزال المشغلون الآثار قبل تفكيك كل سلسلة. مرّر الإطار حركة مرور خبيثة عبر عدة أجهزة، بما في ذلك خوادم خاصة افتراضية خارج الولايات المتحدة، وأجهزة SOHO وIoT غير أمريكية، وأجهزة مخترقة مقرها الولايات المتحدة عملت كعقد خروج.
استُغلت وأُدمجت ما لا يقل عن 27 فئة من الأجهزة، وتراوحت من أجهزة SOHO وIoT مثل TP-Link وIntelbras وRuckus Wireless وSATO وNETGEAR وZyxel وCambium إلى منصات مؤسسية مثل Fortinet وCisco وPRTG وMirth Connect وCyberPanel. ظهرت مودمات Intelbras كعقد ترحيل فقط، بينما عملت أجهزة Netgear Orbi وFortinet FortiGate كعقد وسيطة وعقد خروج مقرها الولايات المتحدة. بحلول أوائل 2025، يُعتقد أن Silent Train تطورت إلى بنية هجينة احتفظت بأجهزة بمستوى مؤسسي بمتوسط شهر إلى ثلاثة أشهر، وأدخلت لاحقاً متغيرات نفق عكسي باستخدام وكلاء مفتوحة المصدر مثل Chisel وFRP.
الأهداف والتركيز على الولايات المتحدة
استهدفت الشبكة بشكل خاص جهات يمكنها توفير وصول قابل للتوسع إلى العملاء في المراحل اللاحقة، أو الشبكات الحساسة، أو البرامج الاستراتيجية، واستهدفت منصات إدارة نقاط النهاية، وأنظمة إدارة الشبكات، ومنسقي SD-WAN، وتقنيات مستوى التحكم. حُدّدت مئات الضحايا في مزودي الاتصالات، والحكومة، ومقاولي الدفاع، وخدمات الاتصالات الفضائية والحرجة، والجامعات، وشركات تقنية المعلومات، والبنية التحتية الحيوية مثل الماء والطاقة والنقل والبحرية والسكك الحديدية والطيران وخدمات الطوارئ. داخل الولايات المتحدة، كانت هاواي وكاليفورنيا وتكساس مناطق تركيز لأنها تضم منشآت عسكرية كبيرة، وبنية تحتية للاتصالات، ومقاولي دفاع، ومزودي اتصالات فضائية، وشبكات لوجستية حيوية.
المصادر: The Hacker News
SiTech — تطوير ويب مدعوم بالذكاء الاصطناعي
نبني مواقع سريعة وعصرية وندمج الذكاء الاصطناعي في سير عمل الشركات. لديك مشروع أو سؤال؟ يسعدنا مساعدتك.