زرع خبيث في محافظ Ledger انتشر عبر بائعين معتمدين في أوروبا وآسيا
الزرع العتادي المُخبّأ في محافظ Ledger المشفرة، والتي باعها بائعون معتمدون في ألمانيا وجنوب شرق آسيا، تسبب في سرقة نحو 102 مليون دولار من 315 حسابًا، وفقًا لشركة تحليل البلوكتشين Bitquery.
تم العثور على زرع في محافظ باعها بائعون معتمدون
الزرع العتادي المُخبّأ في محافظ Ledger المشفرة التي باعها بائعون معتمدون في ألمانيا وجنوب شرق آسيا يرتبط بسرقة نحو 102 مليون دولار من العملات المشفرة. وفقًا لشركة تحليل البلوكتشين Bitquery، سُرقت العملات المشفرة من نحو 315 حسابًا مرتبطة بأجهزة مخترقة باعها البائع المعتمد لـ Ledger في ماليزيا CryptoBilis. تشمل الأموال المسروقة Bitcoin و Ethereum و Tron وعملات مشفرة أخرى.
مالك جهاز Ledger في ألمانيا، المعروف باسم يوهانس، يقول إنه عثر على زرع على محفظة Nano X اشتراها من متجر MediaMarkt في أغسطس، بينما عثر على زرع ثانٍ على جهاز آخر من نفس الشبكة. يُدرج MediaMarkt كبائع معتمد لمحافظ Ledger في النمسا وألمانيا وإسبانيا وتركيا ويدير 1000 متجر في عشر دول أوروبية. وفقًا لما قاله يوهannes، أخبره موظف المتجر أن الأجهزة جديدة وأن المنتجات المرتجعة لا تُباع مجددًا بل تُعاد إلى Ledger.
تصميم الزرع المتطور
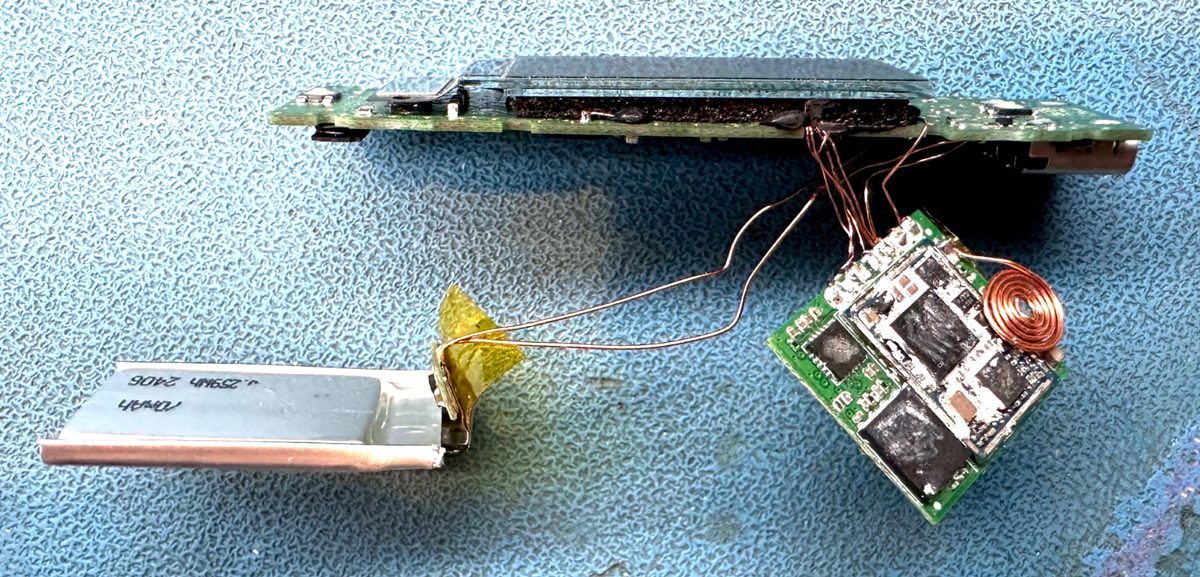
اكتشف المخترق العتادي جو غراندي الزرع لأول مرة على عدة محافظ Nano X في بداية العام وأبلغ Ledger في مارس. كان الزرع يتضمن لوحات إضافية وهوائي ووحدة LTE وبطاقة eSIM، صُممت لكتابة عبارات الاسترداد الظاهرة على شاشة الجهاز وإرسالها إلى مهاجمين عبر أعمدة كهربائية مجاورة. اشترى غراندي ثماني محافظ أخرى من بائعين على الإنترنت في تايلاند واكتشف أن أربعًا منها مخترقة.
تلقى الرئيس التنفيذي السابق لبورصة Bitcoin المتضررة Mt. Gox، مارك كاربيلس، محفظتي Ledger مؤخرًا واكتشف إصدارات أكثر تقدمًا من الزرع. يستخدم الجيل الأحدث دائرة مرنة مغطاة بالأسود ومصنوعة خصيصًا تندمج مع اللوحة الأصلية، مع مسح أرقام الأجزاء عليها، بينما طُبع المُعرّف AC-A2016-NANO-V1.1 على الهوائي بتقنية طباعة الخيوط. وصف كاربيلس هذا التصميم بأنه دليل على التخطيط والميزانية الواقعية والإنتاج الضخم.
مشاكل سلسلة التوريد ورد فعل الصناعة
صرّحت Ledger بافتراض أن البائعين المعتمدين ربما حصلوا على الزرع من مصادر غير مشروعة أو باعوا أجهزة مرتجعة مخترقة. ذكّرت الشركة البائعين المعتمدين بضرورة الحصول على المنتجات عبر قنوات معتمدة فقط وألا يعيدوا المنتجات المرتجعة إلى المخزون أبدًا. في اليابان، فحص باحث أمني عشر أجهزة Nano X مخترقة واكتشف خمسة إصدارات مختلفة من الزرع وتتبع عمليات نقل البيانات إلى خوادم في مركز بيانات تديره Alibaba في هونغ كونغ، حيث أرسل جهاز مصاب واحد على الأقل 90 عبارة استرداد في يونيو.
يوجد أيضًا دليل على أن المهاجمين بدأوا باستهداف أجهزة Ledger Flex و Stax. في رد فعل على هذه الاكتشافات، أعلنت المنافسة Trezor أنها تخفض بشكل حاد قائمة البائعين المعتمدين كإجراء وقائي وتؤكد عدم وجود دليل على اختراق أجهزة Trezor.
المصادر: zetter-zeroday.com
SiTech — تطوير ويب مدعوم بالذكاء الاصطناعي
نبني مواقع سريعة وعصرية وندمج الذكاء الاصطناعي في سير عمل الشركات. لديك مشروع أو سؤال؟ يسعدنا مساعدتك.