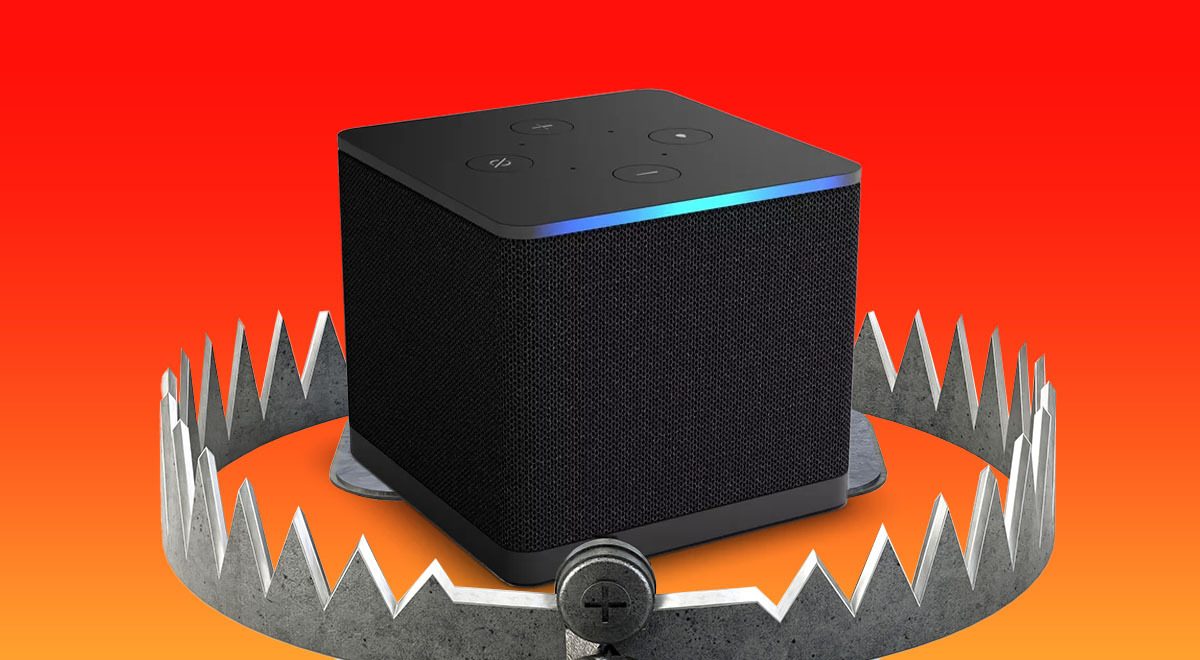
Amazon Fire TV Cube dörd illik ARM Mali GPU xətası ilə root edildi
Ev kinoteatrı həvəşəkləri Amazon Fire TV Cube 3-cü nəslini dörd illik ARM Mali GPU nüvə drayverinin CVE-2022-38181 xətası ilə root edərək qeyri-rəsmi sistemlər qurub lokal medianın tam oxunmasını açırlar.
Amazon Fire TV Cube-ın 3-cü nəsli artıq dörd illik ARM Mali GPU nüvə drayverinin xətası ilə root edilir və bu tam nəzarət verir. Təhlükəsizlik paniki əvəzinə, kəşf ev kinoteatrı həvəşəklərinə həyəcan verdi; onlar Cube-ı qeyri-rəsmi mediapleyerə çevirir.
GPU xətasının yamanması ilə root girişi
Exploit CVE-2022-38181-i hədəf alır; bu, ARM Mali GPU nüvə drayverinin ciddi xətasıdır və ciddilik şkalasında 10-dan 8,8 balla. O, nüvənin istədiyi kodu icra etməyə və root girişinə, yəni exploit-i işə salan şəxsə tam nəzarətə imkan verir.
GitHub Security Lab araşdırıcısı Man Yue Mo xəta barədə Android təhlükəsizlik qrupuna 2022-ci ilin 12 iyulunda bildirdi. ARM nüvə drayverlərini 2022-ci ilin 12 avqustunda düzəldib, Fire TV Cube-ın 3-cü nəsli isə 2022-ci ilin 25 oktyabrında çıxıb. Cube böyük ehtimal dörd il boyunca qorunmasız idi və ya xəta sonradan qayıdıb; bu müəyyən deyil.
Həvəşəklər qeyri-rəsmi proqramlar qurur
Blokdan çıxarma prosedurunu XDA Forums-da Pro-me3us dərc etib və ilk exploit-i FireOS-ın 32-bitlik istifadəçi məkanına uyğunlaşdırıb. root-dan sonra daimi root girişi üçün Magisk qurmaq, sadə ehtiyat nüsxələr və özəl firmware üçün daxili bərma rejimini TWRP ilə əvəz etmək və açıq kodlu U-boot bootloader ilə Fastboot-dan istifadə edərək məhdudiyyətsiz uzaqdan nəzarət təmin etmək mümkündür.
Sonra bir neçə OS əlçatandır, onların arasında Kodi-ə əsaslanan CoreELEC və retro oyun konsolu EmuELEC var. İctimaiyyət həmçinin özəl başladıcılar, dəyişdirilmiş sistem və vendor bölmələri, özəl ROM-lar və nüvələr dərc edib. root video tədqiqatları artıq YouTube-da, exploit-in işi isə XDA Forums və AVS Forum-da təsdiqlənib.
Amazon riski azaldır
Amazon nümayəndəsi Cybernews-ə istifadəçilərin və cihazların qorunmasının əsas prioritet olduğunu söylədi. Onun sözünə görə, üsul birbaşa fiziki giriş və mürəkkəb, mərhələli proses tələb edir, buna görə də istifadəçilər üçün risk azdır. Amazon detalları araşdırır və zəruri tədbir görür.
Nümayəndə həmçinin cihazı dəyişdirmənin istifadə məqsədini pozacağını və təhlükəsizliyə, performansa və zəmanətə təsir edə biləcəyini xəbər verdi. Qeyri-rəsmi dəyişikliklər cihazı daimi zədələyə və ya işlənmez edə bilər və əlavə risklər yarada bilər. Xətanın real istifadə olunmasına dəlil yoxdur, lakin nəzəri olaraq botnetlər qurmaq, mikrofonla gizli dinləmək və ya məlumat oğurlamaq mümkün ola bilər.
Niyə ev kinoteatrı həvəşəklərini maraqlandırır
Bazarada heç bir televizor cihazı hər şeyi bir kutudan vermir. Streaming çubuqları və Netflix ilə digər xidmətlərin sertifikatlı kutuları sıxılmış audio verir, lakin Dolby Atmos TrueHD və DTS:X üçün itki olmayan formatlar üçün passthrough yoxdur və yüksək bitrate'li lokal fayllar və mürəkkək konteynerlərlə işləməkdə çətinlik çəkir. Dolby Vision HDR və HDR10+ çox vaxt lokal streaming üçün əlçatmazdır.
Yüksək keyfiyyətli lokal mediapleyerlər bu formatların əksərliyə dəstək verir, lakin streaming sertifikatları olmadan məğlub olur. 2019-cu ildə çıxan Nvidia Shield Pro hələ də qızıl standart kimi qiymətləndirilir, lakin indi AV1, HDR10+ və HLG-yə dəstək vermir və Blu-ray disklərindən Dolby Vision Profile 7 FEL-in tam dekodlaşdırmasını bacarmır. Cube-ın root edilməsi və CoreELEC qurulması hər iki dünyanı ən yaxşı TV kutubirlə birləşdirmək üçün yeganə yol sayılır.
Mənbələr: Cybernews
SiTech — AI ilə gücləndirilmiş veb hazırlanması
Sürətli və müasir saytlar qurur, AI-ı real biznes proseslərinə gətiririk. Layihəniz və ya sualınız var? Kömək etməyə hazırıq.