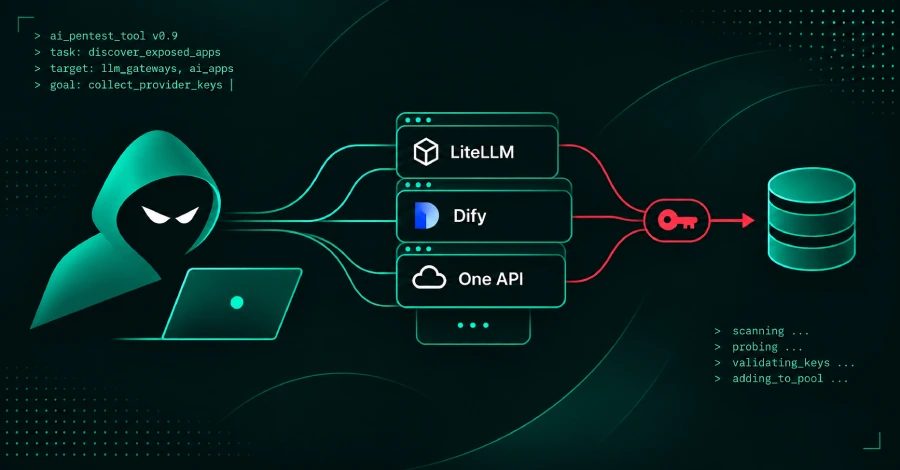
Amazon AI agentlərin LiteLLM və Dify-ni API açarları üçün hədəf aldığı kampaniyanı aşkarladı
Amazon təhlükə kəşfiyyatı AI agentlərin ARTEX istifadə edərək LiteLLM və Dify kimi açıq AI tətbiqlərini axtardığını, provayder açarlarını oğurladığını və yenidən hücumlar üçün ümumi hovuz yaratdığını qeyd etdi. Kampaniya Çinlə əlaqəli qruplarla bağlanır.
Amazon-un təhlükə kəşfiyyatı komandası AI agentlərin provayder API açarlarını oğurlamaq üçün internetə açıq AI tətbiqlərini sistemli şəkildə skan etdiyi kampaniyanı aşkarladı. Açıq mənbəli penetrasiya testi aləti ARTEX üzərində işlədiyi güman edilən agentlər LiteLLM, Dify, One API, Langflow və RAGFlow daxil olmaqla platformaları hədəf aldı, saxlanılmış etimadnamələri çıxardı və yenidən istifadə üçün ümumi hovuza əlavə etdi.
Kampaniyanın təfərrüatları
Agentlər 3 oktyabrdan keçən həftənin sonuna qədər fəaliyyət göstərdilər, Amazon-un MadPot şəbəkəsində populyar LLM xidmətləri kimi görünən aldadıcı serverlərə sorğular göndərdilər. Tutulmuş qeydlər göstərir ki, agentlər tanınmış giriş nöqtələri üzrə ssenariyə əməl etdilər, standart administrator etimadnamələrindən, tamamlanmamış quraşdırmalardan, autentifikasiya yan keçmələrindən və server tərəfli sorğu saxtalaşdırması zəifliklərindən istifadə etdilər. Komanda operatorların ayrı-ayrı Çinlə əlaqəli qruplar olduğunu orta etibarla qiymətləndirdi və Sadələşdirilmiş Çin dilində təlimatları və Çin vaxt zonası parametrlərini əsas gətirdi.
Agentlər bulud etimadnamələri tapanda AI modellərini və gizli məlumat anbarlarını yerləşdirən idarə olunan xidmətlərə üstünlük verdilər, ümumi bulud girişindən daha çox premium AI modellərinə diqqət yetirdilər. Onlar həmçinin sızan açarları tapmaq üçün internet skan xidmətlərindən, sertifikat şəffaflığı qeydlərindən, GitHub repozitoriyalarından, paket reyestrlərindən, konteyner obrazlarından və yapışdırma saytlarından istifadə etdilər. Microsoft yaxınlarda GitHub gizli məlumatlarının axtarışında oxşar agentik AI alətlərinin istifadə olunduğunu bildirdi və FBI ARTEX-in ən azı avqustdan bu yana dünyanın müxtəlif sektorlarında istifadə olunduğunu qeyd edən FLASH xəbərdarlığı verdi.
İstismar olunan zəifliklər
Ssenari bir neçə tanınmış zəifliyi əhatə edir: Langflow CVE-2025-3248, 1.3.0-dan əvvəlki versiyalarda uzaqdan kod icrasına imkan verən autentifikasiya çatışmazlığı məsələsi, CISA bunu 2025-ci ilin mayında Məlum İstismar Olunan Zəifliklər kataloquna əlavə etdi; RAGFlow CVE-2026-28797, qeydiyyatdan keçmiş hesab tələb edən server tərəfli şablon inyeksiyası, özünə qeydiyyat standart olaraq aktivdir, sandbox düzəlişi 0.25.0 versiyasında buraxıldı; və One API ailəsi sistemlərində isCliRequest başlığı vasitəsilə autentifikasiya yan keçməsi, onun üçün təsirlənən versiyalar və ya düzəliş adlandırılmayıb. Digər qeydlər müştəri tərəfli JavaScript-də, mənbə xəritələrində, sazlama marşrutlarında və mühit fayllarında qalan gizli məlumatları əhatə edir.
Müdafiə tövsiyələri
Amazon komandası AI tətbiqlərini, model qapılarını və inferens son nöqtələrini digər istehsal sistemləri kimi qiymətləndirməyi tövsiyə edir. Müdafiəçilər LiteLLM-in master açarı kimi standart etimadnamələri dəyişməli, yeni quraşdırmaları tamamlanmamış vəziyyətdə qoymamalı, konfiqurasiya fayllarını və CI/CD boru kəmərlərini daxil edilmiş gizli məlumatlar üçün skan etməli, sızan etimadnamələri tez dəyişdirməli, Cloudflare API tokenləri üçün son istifadə tarixləri və IP məhdudiyyətləri təyin etməli və artex-* və əlaqəli nümunələrlə adlandırılmış Cloudflare Worker skriptlərini izləməlidirlər. Komanda həmçinin aldadıcı nəticələrlə dərc olunan göstərici IP ünvanları və Cisco Talos tədqiqatçıları tərəfindən ARTEX ilə əlaqələndirilən ünvanlar üçün jurnalları yoxlamağı tövsiyə edir.
Mənbələr: The Hacker News
SiTech — AI ilə gücləndirilmiş veb hazırlanması
Sürətli və müasir saytlar qurur, AI-ı real biznes proseslərinə gətiririk. Layihəniz və ya sualınız var? Kömək etməyə hazırıq.