APT29 ilə bağlı hakerlər iOS və Android-i hədəfə almaq üçün ələ keçirilmiş analitika skriptindən istifadə edir
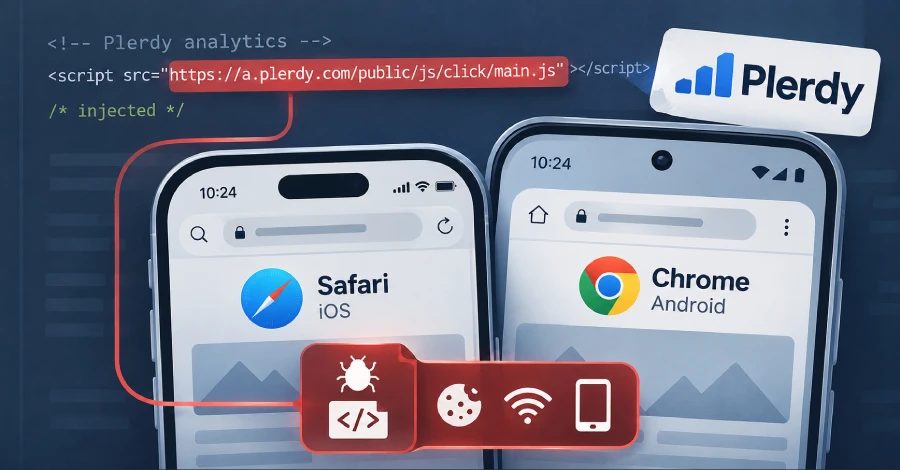
Sekoia tədqiqatçıları bildirir ki, APT29 ilə əlaqəli Poisoned Source kampaniyası ələ keçirilmiş veb-saytlar, oxşar domenlər və Plerdy SEO Tracker təchizat zəncirinin pozulması vasitəsilə iOS və Android üçün istismar zəncirlərini çatdırıb.
APT29 ilə əlaqəli bir təhdid aktoru kompromisləşdirilmiş veb-saytlar, saxta domenlər və Ukrayna veb-analitika xidməti Plerdy SEO Tracker-i əhatə edən təchizat zənciri hücumu vasitəsilə iOS və Android istifadəçilərini hədəfə alan genişmiqyaslı watering hole kampaniyasının arxasında olduğu bildirilir. Sekoia tədqiqatçıları Amaury-Jacques Garçon və Félix Aime bildirib ki, yeridilmiş JavaScript infrastruktur platformaya xas N-günlük istismar zəncirini çatdırmazdan əvvəl brauzer və cihaz atributlarını toplayır. Poisoned Source kod adlı kampaniya 2026-cı ilin oktyabr ayının ortalarında aşkar edilib və brauzer çərəzlərini, bəzi hallarda isə Wi-Fi parollarını və ya mobil cihazın tam məlumatlarını oğurlayan yükləri çatdırmağı hədəfləyir.
Yoluxma yolları
Sekoia üç yoluxma vektoru müəyyən edib: zərərli JavaScript yeritmək üçün qanuni veb-saytların kompromisləşdirilməsi; ABŞ, Ukrayna, Çexiya və Bolqarıstandakı yüksək profilli veb-saytları təqlid edən oxşar saytlar, o cümlədən america250[.]holiday; və 27 avqust və 3 sentyabr 2026-cı il tarixləri arasında a.plerdy[.]com/public/js/click/main.js faylına zərərli kod yeridilməsi yolu ilə Plerdy SEO Tracker-in təchizat zəncirinin pozulması.
Kompromisləşdirilmiş saytlar arasında ABŞ kimya sənayesi şirkətlərini təmsil edən böyük sənaye ticarət assosiasiyası, Avropada fəaliyyət göstərən uzaq sağçı siyasi partiya və Bolqarıstana aid hərbi mövzulu veb-sayt var. Sekoia bildirib ki, hücumçuların müəyyən saytların ziyarətçilərini hədəfə alıb-almadığı, yoxsa mümkün qədər çox yamalanmamış mobil cihazı kompromisləşdirməyə çalışdığı hələ aydın deyil. Tədqiqatçılar qeyd edib ki, bir neçə saytın Rusiya-Ukrayna müharibəsi kontekstində yüksək dəyərli və ya strateji cəhətdən əhəmiyyətli ziyarətçiləri cəlb etmə ehtimalı yüksəkdir və təchizat zənciri hücumu ordu, xüsusi təyinatlı qüvvələr və hərbi texnika saytları kimi yüksək dəyərli hədəflər vasitəsilə yayılıb.
İstismar zəncirləri
Bütün üsullar ziyarətçinin cihazını və brauzerini profilləşdirən, sonra uyğun növbəti mərhələ zərərli proqramını çatdıran JavaScript yükləyicisinə gətirib çıxarır. iOS istifadəçiləri üçün bu, çərəzləri və cihazın tam məlumatlarını toplamaq məqsədilə DarkSword adlı istismar dəstəsinə aparır. Android-də zərərli proqram davamlılıq yaratmadan Chrome məlumatlarını və Wi-Fi parollarını çıxarmağa qadirdir.
Tədqiqatçılar üç istismar sinfi müəyyən edib. A sinfi iOS 16.7 işlədən iOS cihazlarını hədəfə alır və çərəz oğurluğu üçün JavaScript zərərli proqramını çatdırmaq məqsədilə CVE-2025-43529 və CVE-2024-27834-dən istifadə edir. B sinfi iOS 18.5 işlədən iOS cihazlarını hədəfə alır və cihazın tam məlumatlarının çıxarılması üçün JavaScript zərərli proqramını çatdırmaq məqsədilə CVE-2025-43529, CVE-2026-20700, CVE-2025-14174, CVE-2025-43510 və CVE-2025-43520-dən ibarət DarkSword istismar zəncirindən istifadə edir. C sinfi 143-cü versiya istisna olmaqla, 139-dan 145-ə qədər Chrome versiyaları işlədən Android cihazlarını hədəfə alır və uzaqdan kod icrası, sandbox-dan çıxış, imtiyazların artırılması və Chrome məlumatlarını və Wi-Fi parollarını toplamaq üçün AndroSnitch-in çatdırılması məqsədilə CVE-2026-3910 və CVE-2025-27038-dən istifadə edir.
Hər üç halda çıxarılan məlumatlar ad.starx-net[.]com:8881/telemetry/v12 ünvanına göndərilir. Android hücum zənciri hədəf cihazın model identifikatorunu, SM-S938B-ni yoxlamaqla onun Samsung Galaxy S25 Ultra olub-olmadığını müəyyən edir və cihaz uyğun gələrsə istismarı dayandırır.
Mənbələr: The Hacker News
SiTech — AI ilə gücləndirilmiş veb hazırlanması
Sürətli və müasir saytlar qurur, AI-ı real biznes proseslərinə gətiririk. Layihəniz və ya sualınız var? Kömək etməyə hazırıq.