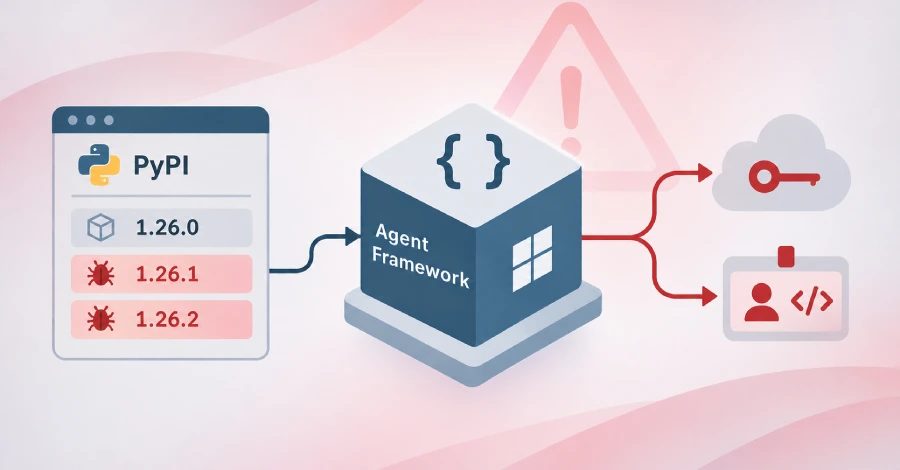
Hücumçular Microsoft-un Agent Framework PyPI paketini ələ keçirib bulud etimadnamələrini oğurladı
Microsoft-un agent-framework PyPI paketinin zərərli 1.26.1 və 1.26.2 versiyaları hər Python başlanğıcında etimadnamə oğrusunu işə salır və bulud etimadnamələrini webhook endpoint-ə göndərir.
Hücumçular PyPI-də Microsoft-un agent-framework paketini ələ keçirib və 2026-cı il noyabrın 17-də zərərli 1.26.1 və 1.26.2 versiyalarını dərc ediblər. Versiyalar 33 dəqiqə fasilə ilə buraxılıb və hər Python başlanğıcında etimadnamə oğrusunu işə salmaq üçün hazırlanıb. Hər iki buraxılış versiyası artıq PyPI-də karantinə alınıb.
Etimadnamə oğrusu necə işləyir
Quraşdırıldıqdan sonra hər wheel site-packages qovluğuna .pth faylı əlavə edir. Python hər interpreter başlanğıcında .pth fayllarındakı import sətirlərini icra edir, ona görə oğru təsirlənmiş mühitdəki istənilən Python işə salınmasında, hətta pip özündə də işləyir, Agent Framework idxal olunub-olunmamasından asılı olmayaraq. 1.26.1 versiyası agent_framework_meta.pth istifadə edir, 1.26.2 versiyası isə af_runtime_diag.pth istifadə edir.
Nə toplanır
Socket bildirir ki, hər iki versiya Python başlanğıc hook-ları quraşdırır; bunlar səssizcə etimadnamələri, mühit məlumatlarını və bulud kimlik tokenlərini toplayır, sonra onları webhook.site endpoint-inə göndərir. Oğru alt sətir uyğunluğu əsasında mühit dəyişənlərini, Azure CLI, .npmrc, pip.conf, .netrc, .git-credentials, Docker konfiqurasiyası, Hugging Face, Microsoft Azure DevOps agentləri üçün etimadnamə fayllarını və .env və JSON fayllarını ələ keçirir. O, həmçinin Azure DevOps OIDC tokenlərini, Azure idarə olunan kimlik tokenlərini və Azure nümunə metadata-sını tutur, cavabdan 8,000 simvola qədər saxlayır.
Yeni etimadnamələrin verilməsi
SafeDep bildirir ki, kod platformadan yeni etimadnamələr verməsini tələb edir, ona görə saxlanılmış sirrlərin rotasiyası bunları əhatə etmir. Azure DevOps pipeline-də SYSTEM_ACCESSTOKEN və SYSTEM_OIDCREQUESTURI api://AzureADTokenExchange üçün federated token tələb etməyə kifayətdir. Azure compute mühitində o, idarə olunan kimlik endpoint-indən hər resurs üçün access token tələb edir; App Service və Functions mühitində IDENTITY_ENDPOINT və ya MSI_ENDPOINT istifadə edir, digər yerlərdə isə 169.254.169.254 istifadə edir. O, həmçinin nümunə metadata-sını çəkir.
Məlumatın çıxarılması və reaksiya
Toplanan bütün məlumat JSON sənədinə yazılır, zlib ilə sıxılır, Base64 ilə kodlanır və sərt kodlanmış URL-ə, webhook.site/d381fd80-ec62-42ad-8f5c-d1b15103c9bb ünvanına HTTPS POST vasitəsilə göndərilir. 1.26.2 versiyası həmçinin af_runtime_diag.py idxal edir, GitHub Actions OIDC tokenlərini toplayır və etimadnamə ilə bağlı mühit dəyişənləri üçün axtarış nümunələrini genişləndirir. Hücumçunun nəşr girişini necə əldə etdiyi məlum deyil. İstifadəçilərə təsirlənmiş host və runner-ləri təcrid etmək, paketi 1.26.0 versiyasına sabitlemək, təmiz mühitdən bərpa etmək, 2026-cı il noyabrın 17-də UTC vaxtı ilə 20:35 ilə təxminən 21:20 arasında məruz qalmanı yoxlamaq, proksi və DNS qeydlərini axtarmaq, təmiz sistemdən məruz qalmış etimadnamələri rotasiya etmək, Azure kimliklərini və fəaliyyət qeydlərini audit etmək və Azure-a deploy edən GitHub Actions workflow-larını audit etmək tövsiyə olunur. OX Security bildirir ki, hücumçular wheel yaratma axınını ələ keçirərək daxilinə zərərli məntiq əlavə etmək yolu tapmış ola bilərlər. Agent-framework bu il zədələnən ikinci Microsoft ilə əlaqəli PyPI paketidir; 2026-cı ilin may ayında TeamPCP arxasındakı təhlükə aktyorları durabletask paketinin üç zərərli versiyasını Mini Shai-Hulud worm-u yaymaq üçün dərc etdilər.
Mənbələr: The Hacker News
SiTech — AI ilə gücləndirilmiş veb hazırlanması
Sürətli və müasir saytlar qurur, AI-ı real biznes proseslərinə gətiririk. Layihəniz və ya sualınız var? Kömək etməyə hazırıq.