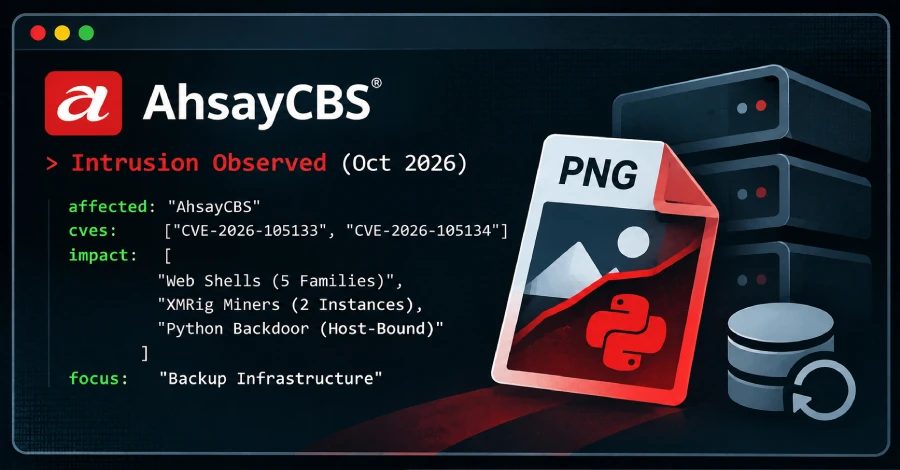
Hücumçular AhsayCBS zəifliklərindən istifadə edərək sandboxdan yayına bilən Python arxa qapısını yerləşdirdi
Huntress bildirir ki, hücumçular iki yamalanmış AhsayCBS zəifliyini zəncir şəklində istifadə edərək autentifikasiyanı keçib, ehtiyat nüsxə serverlərində JSP veb-şellər, XMRig minerlər, tunnel alətləri və Python arxa qapısı yerləşdiriblər.
Huntress tədqiqatçıları ehtiyat nüsxə serverlərində Python əsaslı implant yerləşdirmək üçün iki yamalanmış AhsayCBS zəifliyindən istifadə edilən hücumu açıqladı. Oktyabr 2026-cı ildə müşahidə olunan fəaliyyət autentifikasiyanı keçmək və ixtiyari əmrləri icra etmək üçün CVE-2026-105133 və CVE-2026-105134 zəifliklərini zəncir şəklində istifadə etdi. Yamalar Ahsay Backup tərəfindən 2026-cı ilin oktyabr ayının ortalarında buraxıldı.
Zəifliklər və müdaxilə
Tədqiqatçılar iki zəifliyin sıfır gün (zero-day) kimi silahlandırıldığını qiymətləndirdi. İdarə olunan təhlükəsizlik platforması əvvəlcə təhdid aktyorlarının kompromislənmiş sistemlərdə veb-şellər və XMRig kriptovalyuta minerlərini yerləşdirmək üçün "smash-and-grab" yanaşmasından istifadə etdiyini gördü. Huntress tədqiqatçısı Jonathan Semonun sözlərinə görə, 2026-cı ilin oktyabr hadisəsi daha səbirli idi: şellər bir neçə yerdə əkilmiş, iki fərqli miner işə salınmış, tunnel alətləri hazırlanmış və vəzifəsi ehtiyat nüsxə saxlamaq olan serverlərdə fərdi implant quraşdırılmışdı.
Veb-şellər və minerlər
Naməlum təhdid aktyoru Jakarta Server Pages (JSP, əvvəl JavaServer Pages) veb-şellərinin beş ailəsini qoyub getdi. Onlara exec, cd, upload və download parametrlərindən istifadə edərək əmr icrası və fayl ötürmə imkanlarına malik imzalanmış API kimi təsvir olunan nsmind.jsp; şifrələnmiş faydalı yükləri PNG şəkillərinin piksel məlumatlarında gizlədən və onları yaddaşdan işə salan yükləyici AhsayCBS.jsp; daxili kopyası ilə sərt kodlaşdırılmış açarı müqayisə edən və uyğun gələrsə, əmrləri cmd.exe vasitəsilə icra edən açarlı əmr şelli; servis hesabının çata bildiyi istənilən yola Base64 ilə dekod edilmiş baytları yaza bilən, fayl yazma imkanlı açarlı şell; və cmd, del və rm parametrlərindən istifadə edərək əmrləri icra etmək, yolları rekursiv şəkildə silmək və özlərini silmək üçün istifadə olunan, st_jgaejj.jsp kimi altı təsadüfi hərfdən ibarət status və ya st faylları daxil idi.
Huntress bildirir ki, AhsayCBS.jsp-nin daxili şəkil önizləmə servisi kimi maskalanması watermark endpointini təsvir edən şərh blokuna qədər uzanırdı. Veb-şell yalnız JSP qeyri-aşkar obyektlərindən və tam ixtisaslı sinif adlarından istifadə edirdi, yəni o, istənilən servlet konteynerində və Java Development Kit (JDK) 6 və daha yeni versiyalarda kompilasiya olunurdu. Microsoft Edge kimi maskalanan XMRig minerindən əlavə, hücum fərqli cüzdan və mədən hovuzu istifadə edən, SYSTEM planlaşdırılmış tapşırıq vasitəsilə hər dəqiqə yenidən başlayan ikinci XMRig miner olan kvm-agent.exe-ni çatdırdı.
Sandboxdan yayına bilən Python arxa qapısı
Python arxa qapısı olan main.py yalnız yerləşdirildiyi hostda işləmək və sandboxda və ya analitikin maşınında icranın qarşısını almaq üçün hazırlanıb. O, hostun MachineGuid dəyərinin SHA-256 kriptoqrafik hashını hesablayır və Python implantını saxlayan eyni qovluqda eyni adlı marker faylı axtarır. Daha sonra komanda və idarə serveri ilə creepexplosiondarknight[.]com ünvanında əlaqə saxlayan daxili x64 DLL-i yaddaşda işə salır.
Hücum zənciri həmçinin Microsoft Defender istisnalarını konfiqurasiya edir. O, davamlı giriş əldə etmək üçün tunnel alətləri olan GOST və Chisel, eləcə də qanuni uzaqdan giriş proqramları olan AnyDesk, Atera və Splashtop təqdim edir.
Ehtiyat nüsxə infrastrukturuna diqqət
Dəlillər təhdid aktyorunun ehtiyat nüsxə saxlayan və ya idarə edən serverləri hədəf almış ola biləcəyini göstərir. Eyni mühitdəki əlaqəli Veeam serverində Huntress NetExec-in Veeam etimadnamə oğurluğu moduluna uyğun bir əmr gördü: görünür, WMI vasitəsilə uzaqdan işə salınmış PowerShell skripti saxlanılmış etimadnamələr üçün VeeamBackup PostgreSQL verilənlər bazasını sorğuladı və onları DPAPI ilə deşifrə etdi.
Ehtiyat nüsxə proqramı hipervizorlar, repozitoriyalar və domen hesabları üçün etimadnamələri saxlayır. Huntress bildirdi ki, neçə etimadnamənin əldə edildiyini deyə bilmir, lakin Ahsay dayaq nöqtəsinin Veeam etimadnamə sorğusu ilə birləşdirilməsi operatorun təsadüfən deyil, qəsdən ehtiyat nüsxə infrastrukturuna maraq göstərdiyini ehtimal etdirirdi.
Mənbələr: The Hacker News
SiTech — AI ilə gücləndirilmiş veb hazırlanması
Sürətli və müasir saytlar qurur, AI-ı real biznes proseslərinə gətiririk. Layihəniz və ya sualınız var? Kömək etməyə hazırıq.