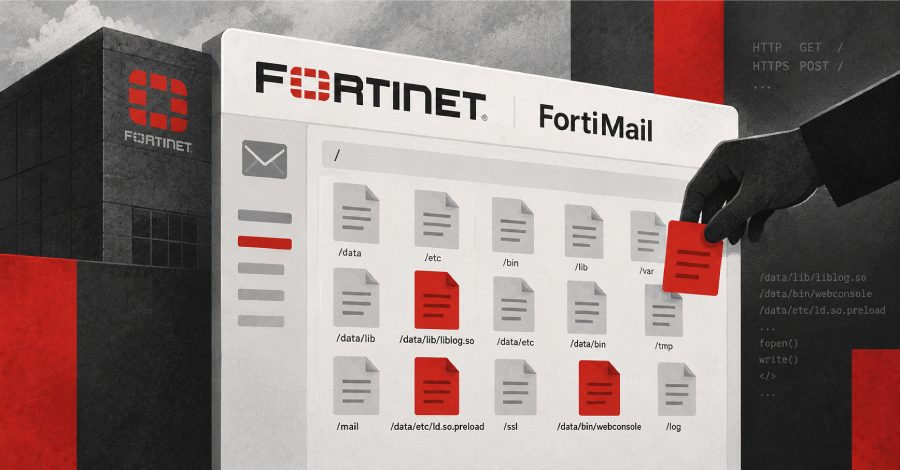
FortiMail-in kritiki zəifliyi real hücumlərdə istifadə olunur, CISA onu KEV kataloğuna əlavə etdi
CISA FortiMail-in kritiki zəifliyini CVE-2026-104286 (CVSS 9,8) tanınmış istismar olunmuş zəifliklər (KEV) kataloğuna əlavə etdi. Zəiflik icazəsiz hücumçunun sistemə istənilən fayl yazmağa imkan verir.
CISA (ABŞ Kibertəhlükəsizlik və İnfrastruktur Mühafizə Agentliyi) 1 oktyabr, cümə günü, Fortinet-in FortiMail üzərindəki aktual kritiki zəifliyi tanınmış istismar olunmuş zəifliklər (KEV) kataloğuna əlavə etdi, çünki zəiflik artıq real hücumlərdə aktiv şəkildə istifadə olunur. Zəifliyin CVE-2026-104286 kodu var, CVSS qiyməti 9,8-dır və o, icazəsiz hücumçunun sistemə istənilən fayl yazmağa imkan verir.
Nə zəifliyi barəsindədir
Fortinet-in məsləhətinə görə, problem iki zəifliyin birgəliyidir: fayl yolunun sərhədlənməsinin səhvliyi, yəni path traversal (CWE-22) və NULL baytın səhv emalı (CWE-158). Birlikdə onlar icazəsiz hücumçunun xüsusi hazırlanmış HTTP və ya HTTPS sorğuları ilə sistemə istənilən fayl yazmağa imkan verir.
Təsirlənən versiyalar: FortiMail 8.0.0-8.0.1, 7.6.0-7.6.6, 7.4.0-7.4.8 və 7.2.0-7.2.9. Fortinet-in tövsiyəsinə görə, istifadəçilər yeniləməni ən son 8.0.2, 7.6.7 və ya 7.4.9 buraxılışlarına (və ya daha yenisinə) qurmalıdır, 7.2 növünün istifadəçiləri isə 7.4 və ya daha yenisinə keçməlidir. Bu buraxılışlar çıxənədək müvəqqəti tədbirlər tətbiq etmək lazımdır.
Özümüzü necə qorumalıyıq
Fortinet-in tövsiyəsinə görə, müvəqqəti olaraq IBE funksiyasının dəstəyini CLI-ə uyğun əmr ilə söndürmək və FortiMail-in idarəetmə interfeysinə girişi məhdudlaşdırmaq lazımdır: internetdən ona giriş bağlanmalı və yalnız etibarlı daxili şəbəkələrdən icazə verilməlidir. Şirkət təsdiqlədi ki, zəiflik real hücumlərdə istifadə olunur və onun aşkarlanması Product Security qrupunun işçisi Gwendal Guégniaud-a aid edilir.
Fortinet həmçinin kompromatisasiya göstəricilərini dərc etdi: şübhəli IP ünvanlar 79.141.169.187 və 45.129.0.192, /data kataloquna əlavə edilmiş fayllar (onların arasında /data/lib/liblog.so və /data/etc/ld.so.preload) və dəyişdirilmiş /bin/smit. ABŞ federal mülki qurumlarının (FCEB) təşkilatlarına yamaq və ya müvəqqəti tədbirlərin 2026-cı ilin 4 oktyabradək tətbiq edilməsi tövsiyə olunur.
Digər aktiv zəifliklər
FortiMail hadisəsi izolyə deyil: hazırda aktiv istismar bir neçə məhsulda qeyd olunur. Onların arasında Check Point (CVE-2026-85102 və CVE-2026-93616), Arista VeloCloud Orchestrator (CVE-2026-93952), F5 BIG-IP Access Policy Manager (CVE-2026-94127), Cisco Catalyst SD-WAN Manager (CVE-2026-76504), Citrix NetScaler ADC və NetScaler Gateway (CVE-2026-88771 və CVE-2026-88772).
SiTech — AI ilə gücləndirilmiş veb hazırlanması
Sürətli və müasir saytlar qurur, AI-ı real biznes proseslərinə gətiririk. Layihəniz və ya sualınız var? Kömək etməyə hazırıq.