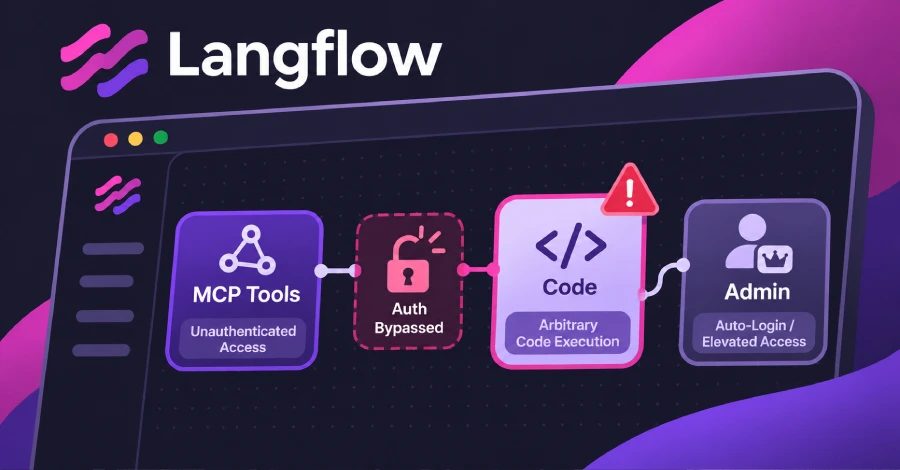
Kritik Langflow qüsurları autentifikasiyasız hücumçulara serverlərdə kod işlətməyə imkan verə bilər
IBM bildirir ki, iki kritik Langflow qüsuru 1.0.0-dan 1.12.8-ə qədər versiyalara təsir edir və autentifikasiyasız uzaq hücumçuların autentifikasiyanı keçməsinə və ya ixtiyari kod işlətməsinə yol aça bilər. Yalnız Langflow 1.13.0 onları düzəldir.
Langflow-də iki kritik qüsur hesab olmayan uzaq hücumçunun autentifikasiyanı keçməsinə və ya ixtiyari kod işlətməsinə yol aça bilər, IBM keçən həftə bildirdi. Langflow AI agentləri və iş axınları qurmaq üçün açıq mənbəli vasitədir və onun zəiflik hesabatları IBM-ə göndərilir. 1.0.0-dan 1.12.8-ə qədər bütün buraxılışlarda bu qüsurlar var və yeganə düzəliş 1.13.0 versiyasıdır.
IBM-in dörd Langflow qüsuru
IBM-in bülleteni ilk dəfə oktyabrın 28-də dərc edilib və növbəti gün yenilənib, dörd Langflow qüsurunu sadalayır. CVE-2026-93680 CVSS balı 9.8-dir və hesab tələb etmir; IBM bildirir ki, natamam autentifikasiya səbəbindən təhlükəsizlik məhdudiyyətlərini keçməyə yol aça bilər. CVE-2026-110186 da 9.8 balına malikdir və hesab tələb etmir; IBM bildirir ki, kod yaradılmasına nəzarətin səhv olması səbəbindən ixtiyari kod işlətməyə yol aça bilər. CVE-2026-110193 balı 8.8-dir və aşağı səlahiyyətli hesab tələb edir; IBM bildirir ki, Agentic Assistant-ın serverdə əməliyyat sistemi əmrlərini işlədən komponent kodu yaratmasına və ya təqdim etməsinə yol aça bilər. CVE-2026-110192 balı 6.5-dir və hesab tələb edir; IBM bildirir ki, kifayət qədər qorunmayan etimadnamələrdən həssas məlumat əldə etməyə yol aça bilər.
Qüsurlardan biri IBM-ə görə "model kontekst protokolu vasitəsilə vasitələrin sadalanması yolu ilə istismar edilə bilən autentifikasiyasız uzaq kod icrası"dır. Model Context Protocol vasitəsilə Langflow öz axınlarını MCP dəstəkləyən AI tətbiqlərinə vasitə kimi təqdim edə bilər. Dörd qüsurdan biri də IBM-ə görə "avtomatik giriş təhlükəsizlik nəzarətinin natamam düzəlişi"dir. Bülleten avtomatik giriş söndürülmüş serverlərin zəif olub-olmadığını bildirmir.
İctimai Metasploit Framework-dəki bir modul artıq autentifikasiyanı keçmə olan CVE-2026-93680-ə istinad edir. O, etimadnaməsiz Langflow serverinin MCP son nöqtəsinə qoşulur, sessiya başladır və serverin təqdim etdiyi vasitələri sadalayır. O, serverdə kod və ya əmrlər işlətmir. Müəllifi təsirlənmiş versiyalar kimi Langflow 1.5.0-dan 1.11.4-ə qədər göstərir; bu, IBM-in göstərdiyi aralıqdan daha dardır. Modul avtomatik giriş aktiv vəziyyətdə Langflow 1.8.4-də sınaqdan keçirilib.
Avtomatik giriş aktiv olduqda Langflow istifadəçiləri daxil olmağı tələb etmədən superuser kimi daxil edir. LANGFLOW_AUTO_LOGIN parametri Langflow 1.12.8-də standart olaraq aktivdir. Onun kod təsviri xəbərdarlıq edir ki, "autentifikasiyanı keçir və yalnız inkişaf mühitlərində istifadə olunmalıdır." 30 oktyabr yenilənməsinə əsasən, iki kritik qüsurdan heç biri CISA-nın Məlum İstismar Olunmuş Zəifliklər kataloqunda deyil. Orada altı digər Langflow qüsuru sadalanıb; ən sonuncusu avqustda əlavə edilmiş CVE-2026-9198-dir.
Langflow 1.13.0 oktyabrın 22-də çıxıb. Eyni gün buraxılmış 1.12.8 versiyasında hələ də qüsurlar var və noyabrın 2-nə qədər PyPI daha sonrakı 1.12 buraxılışını göstərmir. Yüksəltmək mümkün olmayan serverlər üçün IBM dövrə yolu təklif etmir. Langflow 1.13 avtomatik girişi standart olaraq söndürür.
Yüksəltmək üçün verilənlər bazasını, gizli açarı və yüklənmiş faylları ehtiyat nüsxələyin. Server avtomatik giriş istifadə edirsə, Langflow-un yüksəltmə təlimatında təsvir edildiyi kimi mövcud hesabı parol ilə giriş üçün hazırlayın. Python paketini pip install --upgrade "langflow==1.13.0" əmri ilə yüksəldin. Docker üçün langflowai/langflow:1.13.0 obrazına keçin və yerləşdirmənin davamlı məlumatlarını saxlayın. Yüksəltdikdən sonra daxil ola bilmirsinizsə, həmin təlimatın keçid verdiyi bərpa addımlarını izləyin. Girişi bərpa etmək üçün Langflow-u silməyin və ya yenidən qurmayın, çünki Langflow sənədləşməsi xəbərdarlıq edir ki, bu, axınlarınızı daimi olaraq silə bilər.
Oktyabrın 29-da IBM həmçinin 29 digər Langflow qüsuru üçün CVE qeydləri dərc edib və onların düzəlişi kimi 1.12.4 və 1.12.5 versiyalarını göstərib. Onlardan biri, CVE-2026-104339, hesab olmayan hücumçuya da ixtiyari kod işlətməyə yol aça bilər və IBM onu 9.8 qiymətləndirir. Bu dördü daxil olmaqla 33 qeydin heç biri 1.13.0 versiyasını təsirlənmiş kimi göstərmir.
Mənbələr: The Hacker News
SiTech — AI ilə gücləndirilmiş veb hazırlanması
Sürətli və müasir saytlar qurur, AI-ı real biznes proseslərinə gətiririk. Layihəniz və ya sualınız var? Kömək etməyə hazırıq.