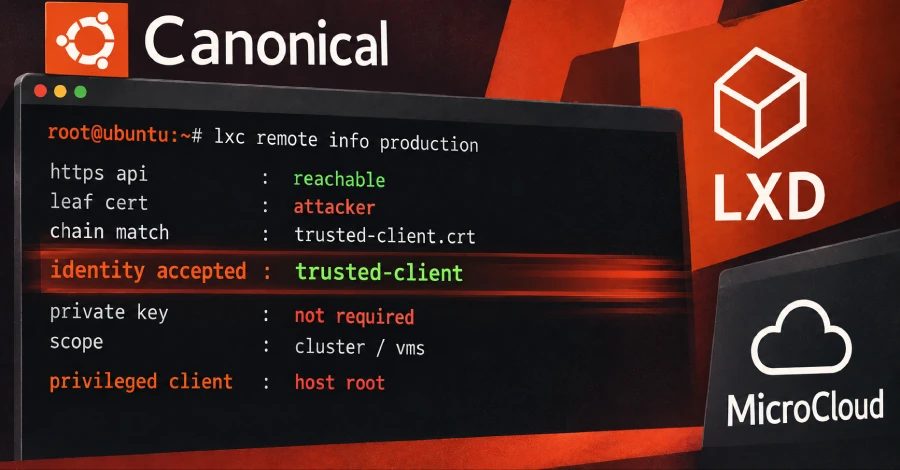
LXD və MicroCloud-da CVSS 10.0 qüsuru hücumçulara etibarlı müştəriləri təqlid etməyə imkan verir
Canonical LXD və MicroCloud-da CVSS 10.0 qüsurunu aradan qaldırdı; bu qüsur hücumçuya HTTPS API-yə şəbəkə girişi və müştərinin ictimai sertifikatı ilə həmin müştərinin özəl açarı olmadan etibarlı müştəri kimi daxil olmağa imkan verir.
Canonical LXD və MicroCloud üçün kritik qüsuru aradan qaldıran yenilənmiş versiyaları buraxdı; bu qüsur hücumçuya həmin müştərinin özəl açarını əlində saxlamadan etibarlı müştəri kimi daxil olmağa imkan verir. CVE-2026-112816 kimi izlənilən qüsur 10.0 CVSS balına malikdir və HTTPS API-yə şəbəkə girişi ilə etibarlı müştərinin ictimai sertifikatını tələb edir. Təqlid edilən hesab imtiyazlıdırsa, hücumçu host maşına root girişi əldə edə bilər, Canonical bildirdi.
Qüsur necə işləyir
LXD və MicroCloud uzaq müştərilərə qarşılıqlı TLS üzərindən API-lərinə çıxış verir; burada müştəri şəxsiyyətini sübut etmək üçün sertifikat təqdim edir. Müştəri sertifikatı serverin etibar anbarında olduqda etibarlı sayılır. Qüsur serverin həmin sertifikatı yoxlama üsulunda idi: o, müştərinin göndərdiyi bütün sertifikatları etibar anbarı ilə müqayisə edirdi, lakin TLS bağlantısı yalnız zəncirin ilk sertifikatı, yəni leaf üçün müştərinin özəl açara sahib olduğunu sübut edir. Zəncirin qalan hissəsi müştərinin əlavə etməyi seçdiyi hər şeydir, ona görə hücumçu etibarlı müştərinin sirr olmayan ictimai sertifikatını götürüb öz sertifikatının arxasına əlavə edə və həmin müştəri kimi qəbul oluna bilər.
Kim təsirlənir
Qüsurdan istifadə üçün iki şey lazımdır: HTTPS API-yə şəbəkə girişi və serverin artıq etibar etdiyi müştərinin ictimai sertifikatı. Tək LXD serveri bu API-ni susmaya görə açıq etmir; o, yalnız yerli soketdə dinləyir, administrator core.https_address parametri ilə şəbəkə API-sini aktivləşdirməyincə. Bir neçə LXD işlədən maşını bir klasterə birləşdirən MicroCloud-un xüsusi zəif nöqtəsi var: Canonical bildirdi ki, klasterə qoşularkən üzvün ictimai sertifikatını ələ keçirə bilən hücumçu daha sonra həmin üzv kimi daxil ola bilər. CVE qeydi LXD 4.0.14, 5.0.10, 5.21.8 və 6.9-u təsirlənmiş kimi göstərir; hər biri ondan sonra gələn aradan qaldırılmış buraxılışdan əvvəldir.
Düzəldilmiş versiyalar
Canonical bu düzəldilmiş snap versiyalarını göstərir: LXD 6/stable 6.10.1, LXD 5.21/stable 5.21.9, LXD 5.0/stable 5.0.11, LXD 4.0/stable 4.0.15, MicroCloud 3/stable 3.4.1 və MicroCloud 2/stable 2.1.5. Qüsur Canonical-da başlamadı: LXD-nin cəmiyyət fork-u kimi başlayan Incus layihəsi onu bildirdi və Canonical da onun LXD-yə təsir etdiyini təsdiqlədi. Incus eyni qüsuru 7.6.0 versiyasında aradan qaldırdı. Ubuntu-nun öz LXD arxiv paketləri təsirlənməmiş və ya paylanmamış kimi göstərilir, ona görə düzəldilmiş buraxılışlar snap-lardır. Qüsurun hücumda istifadə olunmasının ictimai əlaməti yoxdur. CVE qeydi 30 oktyabr tarixli ABŞ CISA qiymətləndirməsini daşıyır: qüsurun istismar olunduğu məlum deyil; o, CISA-nın Məlum İstismar Olunmuş Zəifliklər siyahısında deyil və işlək exploit dərc olunmayıb.
Nə etməli
LXD və MicroCloud-u düzəldilmiş versiyalara yeniləyin. Snap quraşdırmasında sudo snap refresh lxd və sudo snap refresh microcloud əmrlərini işlədin. Canonical bildirdi ki, düzəldilmiş LXD nöqtə buraxılışları onun məsləhəti vaxtı namizəd (candidate) kanalından stabil (stable) kanala hələ də yayılırdı, ona görə yeniləmədən sonra əslində hansı versiyanın olduğunu yoxlayın, düzəlişin gəldiyini güman etməyin. Canonical-ın məsləhəti LXD üçün müvəqqəti həll yolu vermir. Hücum API-yə şəbəkə girişi tələb etdiyi üçün kimin ona çata bildiyini məhdudlaşdırmaq yeniləyənə qədər riski azaldır. Eyni qüsuru bildirən Incus layihəsi konfiqurasiya düzəlişi olmadığını və yeganə addımın dinləyiciyə (listener) şəbəkə girişi məhdudlaşdırmaq olduğunu söylədi. Incus istifadəçiləri bu qüsuru və 17 başqa təhlükəsizlik problemi aradan qaldıran 7.6.0-a keçməlidirlər.
Mənbələr: The Hacker News
SiTech — AI ilə gücləndirilmiş veb hazırlanması
Sürətli və müasir saytlar qurur, AI-ı real biznes proseslərinə gətiririk. Layihəniz və ya sualınız var? Kömək etməyə hazırıq.