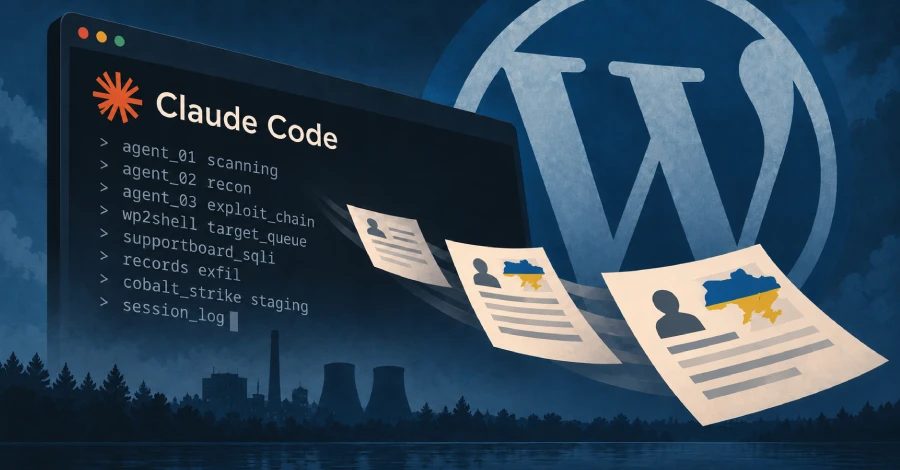
CyberXero kampaniyasında Claude Code-dan istifadə etdi, 628 000-dən çox ukraynalı qeydi oğurladı
SOCRadar, rus dilli ilkin giriş brokeri olan CyberXero-nun Cobalt Strike və Anthropic-in Claude Code-nu birləşdirən WordPress, elektron ticarət və Ukraynanın kritik infrastrukturuna qarşı hədəflənmiş ikiqat AI kampaniyasını açıqladı.
CyberXero kampaniyası Cobalt Strike və Claude Code-nu birləşdirir
Kibertəhlükəsizlik araşdırıcıları WordPress saytlarına, elektron ticarət platformalarına və Ukraynanın kritik infrastruktur obyektlərinə qarşı hədəflənmiş ikiqat, AI ilə gücləndirilmiş ilkin giriş kampaniyasını açıqladılar. Rus dilli, maliyə motivasiyalı ilkin giriş brokeri olan CyberXero psevdonimi ilə fəaliyyət göstərən bu aktivlik, Cobalt Strike-a bənzər ənənəvi hücum silahlarını Anthropic-in Claude Code-ə əsaslanan AI orkestrasiya təbəqəsi ilə birləşdirir. Təhlükə aktoru ən azı 2026-cı ilin iyulundan bəri aktiv olduğu güman edilir.
SOCRadar-ın məlum görə, əməliyyat eyni vaxtda iki paralel prosesi işləyir: WordPress və elektron ticarət platformalarına qarşı qlobal, avtomatlaşdirilmiş kampaniya və Ukraynanın energetikası və kritik infrastrukturuna qarşı seçilmiş, əl ilə idarə olunan kampaniya. Qlobal kampaniya məlum zəifliklərdən istifadə edir, o cümlədən wp2shell (CVE-2026-63030 və CVE-2026-60137) və CVE-2026-4815, WordPress-in Support Board plaqində SQL inyeksiya zəifliyi.
Aşkarlanan qovşaq AI hücum infrastrukturunu ifşa edir
SOCRadar 46.21.250[.]135 üzərində aşkarlanan açıq qovşağa diqqət yetirdi və təhlükə aktorunun iş qovşaq ortaya çıxdı, o cümlədən AI sessiya jurnalları, açıq mətn formatında saxlanılan tokenləri olan skriptlər, ekspluatasiya alətləri, kəşfiyyat nəticələri, AI agent konfiqurasiyaları və oğurluq məlumatları. Təhlil göstərdiki, bir avtomatik işə salma 4 708 hədəfi skan etdi, 429 WordPress inzibati panelinə girişi təsdiqlədi və 32 veb-shell 61 saniyə ərzində yerləşdirdi.
Kampaniyanın nəticəsində dörd ukraynalı təşkilatdan məlumat oğurluğu və 628 000-dən çox ukraynalı şəxslə əlaqəli qeydin əldə edilməsi təsdiqləndi. Polşa, Çin və Niderlandda da digər təsdiqlənmiş komprometasiya qeydə alındı. Hücum arxitekturu səkkiz ayrıca düyündən ibarətdir, o cümlədən təhlükə aktorunun Linux iş stansiyası, provizioninq serveri, monetizasiya infrastrukturu, payload hazırlayan serverlər və skaner.
AI agentlər hücum dövrəsi boyunca
CyberXero AI-nı iki müstəqəl mərhələdə istifadə etdi. Əsas iş stansiyasında Claude Code 51 ixtisaslaşmış agent klasteri ilə birlikdə skanerləmə, eksploitlərin zəncirvari tətbiqi, kəşfiyyat və ekspluatasiya sonrası mərhələ üçün işləyir. Ayrıca, açıq mənbəli PentAGI agenti Cobalt Strike Team Server-də AI provayder API-nin köməyi ilə payload generasiyası və pentest icrası üçün Cobalt Strike-ə qoşulub.
Modelin rədd etməsini əvəz etmək üçün təhlükə aktoru kontekst məhəndisliyi və sessiya yenidən yükləmə texnikalarından istifadə etdi, agentə "öz infrastrukturumda icazəli pentest aparıram" deyə göstərdi. SOCRadar qeyd etdi ki, modelin təhlükəsizlik nəzarəti modelin çəkilərində deyil, sessiya kontekstində tətbiq olunur, buna görə də bir sessiyadakı rədd sonrakı sessiyaya keçmir. Jurnallarda həmçinin güclü rədd halları qeydə alınıb, o cümlədən backdoor quraşdırmağa, firewall söndürməyə, köçürülməyə və veb-shell yerləşdirməyə rədd.
Mənbələr: The Hacker News
SiTech — AI ilə gücləndirilmiş veb hazırlanması
Sürətli və müasir saytlar qurur, AI-ı real biznes proseslərinə gətiririk. Layihəniz və ya sualınız var? Kömək etməyə hazırıq.