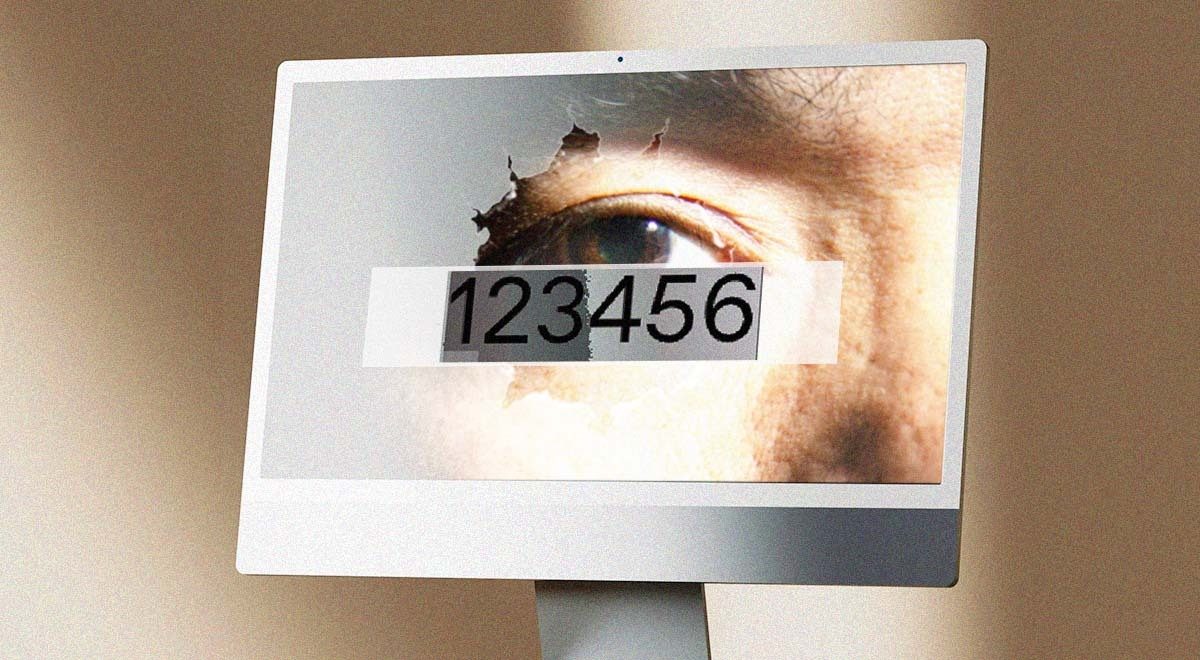
Danıyanın CPR reyestrini sıxma səbəbi kimi zəif parol „123456“ adlandırıldı
Haker, ehtimal ki, daniyalı IT şirkəti Pays ApS tərəfindən istifadə olunan „123456“ parolundan Danıyanın CPR reyestrində giriş əldə etmək üçün istifadə etmişdir. Nəticədə təxminən 8,8 milyon CPR nömrəsi ilə əlaqəli məlumat ortaya çıxmışdır.
Zəif parol Danıyanın CPR sıxmasının səbəbi kimi adlandırıldı
„123456“ parolu, ehtimal ki, hakerə Pays ApS vasitəsilə Danıyanın Mərkəzi Şəxsiyyə Qeydiyyatına giriş imkanı vermişdir. Pays ApS Odensədə yaradılan kiçik IT şirkətidir. Sıxma nəticəsində təxminən 8,8 milyon CPR nömrəsinə aid məlumat ortaya çıxmışdır və Danıyanın əhalisinin böyük hissəsini əhatə edir.
Pays ApS-də bu sıxmaya əlaqəli cəmi 3 hesab var. Danıyanın Mərkəzi Biznes Reyestrinin məlumatlarına görə, 2026-cı il iyul üçün Pays ApS-də yalnız 2 işçi işləyirdi.
Pays ApS hücumu təsdiqləyir
İdarəetmə direktoru və sahibi Sofi Laurşen daniyalı TV 2-yə şirkətin hücumə məruz qaldığını və onun qanuni giriş icazəsi CPR sistemində məlumat axtarışı üçün sui-istifadə edildiyini təsdiqlədi.
Anonim haker Politiken-ə cavabdehin özü olduğunu və giriş əldə etmək xüsusi çətin olmadığını bildirdi. Hakerin sözlərinə görə, daxil olma bir kiçik daniyalı şirkətin keçmiş işçisinin parolundan istifadə etməklə başladı. Hücumçı, ehtimal ki, bu girişlə CPR sistemini ələ keçirmiş və məlumatları çıxarmaq və reyestrdən kənar saxlamaq üçün 2 kompüter proqramı yaratmışdı. Tanınmış giriş 10 sentyabrdan başlayaraq 21 gün və 17 saat davam etmişdir. Haker məlumatları satmağı və ya dərc etməyi planlamadığını söylədi.
Bu sıxma Danıyanın vətəndaşları üçün nə deməkdir
Danıyanın CPR-i Mərkəzi Vətəndaş Qeydiyyatının məlumat bazasıdır. O, təxminən 11 milyon qeydiyyatlı şəxs haqqında məlumat saxlayır, onlar arasında hal-hazırda yaşayanlar, xaricə köçmüşlər və ölülər var. Bir neçə təşkilat istifadəçilərin ünvanlarını yoxlamaq və ya üzvlük qeydlərini saxlamaq üçün reyestrin müəyyən məlumatlarına avtorlaşdırılmış giriş əldə edə bilər, buna görə də reyestrin təhlükəsizliyi qismən onların təhlükəsizlik təcrübəsinə asılıdır ki, onlara sorğu göndərmək hüququ verilir.
Sıxma bütün əhaliyə toxunmasına baxmayaraq, hücumçular vətəndaşların rəqəmsal şəxsiyyətinə birbaşa giriş əldə edə bilməyə bilər. Danıya böyük dərəcədə MitID iki faktorlu autentifikasiyasına güvənir, buna görə də yalnız CPR nömrəsinin açıqlanması hücumçunun kimi təqlid etməsi üçün kifayət etmir. Bununla belə, CPR nömrələri sosial mühəndislik və fişinq hücumlarında daha əmin mesajlar yaratmaq üçün istifadə edilə bilər, kibercriminalar isə potensial qurbanların daha dəqiq profillərini yaratmaq üçün bu məlumatları əvvəlki sıxmalardakı məlumatlarla birləşdirə bilər.
Danıyanın hökuməti vətəndaşları xəbərdar etmişdir ki, şəxsi məlumat ehtiva edən və ya qanuni təşkilatlardan gələn istənməyən mətn mesajlarına, telefon zənglərinə və e-poçtlara diqqətli olmalıdırlar. Belə tələblərə cavab olaraq insanlar parolları, bir dəfəlik autentifikasiya kodları və ya həssas məlumatları paylaşmamalıdırlar.
Mənbələr: Cybernews
SiTech — AI ilə gücləndirilmiş veb hazırlanması
Sürətli və müasir saytlar qurur, AI-ı real biznes proseslərinə gətiririk. Layihəniz və ya sualınız var? Kömək etməyə hazırıq.