Araşdırıcılar dörd bayt yazma və zaman xətası ilə Windows SmartScreen enklavında kod işə salıblar
Doyensec araşdırıcıları dörd bayt yazma və zaman xətası ilə parolları qoruyan Windows SmartScreen VBS enklavında öz kodlarını işə salıblar. Microsoft xətanı 2026-cı ilin sentyabrında düzəldib.
Kodun qorunan enklavda işə salınması
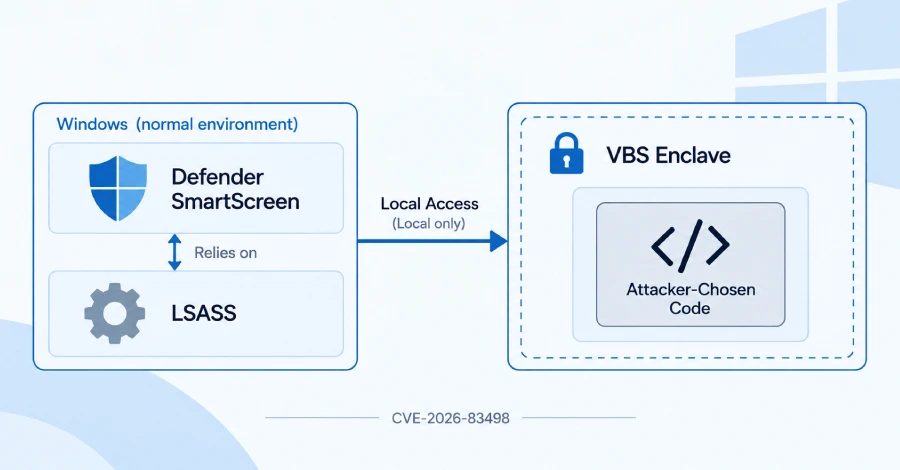
Təhlükəsizlik araşdırıcıları Windows VBS enklavında öz kodlarını işə salıblar. Bu, sistemin qalan hissəsi təhlükə altına alınsa belə, bağlanmış qalmalı olan qorunan yaddaş sahəsidir. Bu, Microsoft Defender SmartScreen-in Enhanced Phishing Protection hissəsi olan və heşlənmiş parolları qoruyan enklavla bağlıdır ki, funksiya istifadəçiləri Windows avtorizasiya məlumatlarını təhlükəli yerlərdə daxil etdiklərində xəbərdar edin. Doyensec işi laboratoriya konsepsiyasının demonstrasiyası üzərində yerinə yetirmişdir, real hücumlarda bu aşkarlanmamışdır, Microsoft isə xətanı 2026-cı ilin 8 sentyabr yeniləməsində CVE-2026-83498 adı ilə düzəldib.
Hücum necə işləyir
VBS enklavi adi proqramların yüklədiyi, amma onları oxuya və dəyişə bilmədiyi imzalı kitabxanedir. Hipervizor onun yaddaşını daha etibarlı dünya (VTL1) saxlayır, burada adi dünyadan (VTL0) çatmaq olmur, hücumçu nüvəni idarə etdirsə və ya SYSTEM hüquqları ilə işləsə belə. Windows 11-də lsass.exe SmartScreen enklavını yükləyir. Hücum cihazda mövcud olan lokal koda ehtiyac duyur və istifadəçinin iştirakını tələb etmir, buna görə də mövcud "kökləri" xaricdə sındırmaq əvəzinə etibarlı dünyaya daxil olmağa imkan verir. Doyensec enklavın Initialize funksiyasının ikinci çağırışını əlaqələndi ki, sabit dörd bayt səhv dəyərini hücumçu tərəfindən nəzarət olunan ünana yazır və eyni zamanda ilk çağırış ünvanının yoxlanmasını buraxır. Bu yazı enklav və host yaddaşı arasığı sərhədə zərər verir, sonra isə başqa funksiyada mövcud olan zaman xətası nəzarət olunan silməni çağırır ki, obyektlərin axtarışını yenidən ünvanlaşdırır. Nəticədə alınan oxuma və yazma araşdırıcılara enklavda hansı kodun işə salınacağını müəyyən edən cədvəli dəyişməyə və bununla onun daxilində kodu icra etməyə imkan verir.
Microsoft-un düzəlişi və qalan xətalar
Microsoft bu problemə kritik səviyyə və CVSS 7,8 balı verib və bildirir ki, o, daxili araşdırma zamanı aşkarlanıb, heç vaxt istifadə edilməyib və düzəlişə qədər açıq şəkildə məlum deyil. Sentyabr kumulativ yeniləməsi KB5124008 Windows 11 24H2 və 25H2 üçün ilk yazmadan əvvəl ünvan yoxlavası əlavə edir, zamanla bağlı funksiyanı sərtləşdirir və köhnə qorunmayan enklavın yüklənməsini bloklayan siyasəti əhatə edir; yeniləmənin quraşdırılması tək tələb olunan addımdır. Lakin Windows-un qorunmayan enklavların ümumi bloklisti yoxdur, qorunmayan sürücülərin siyahısı olduğu kimi, və köhnə Microsoft Edge enklavi oxşar xəta ilə (CVE-2023-36880, 2023) yenə yüklənir ki, bu hücumçular üçün "öz qorunmayan enklavını gətir" texnikasını əlçatan edir.
Mənbələr: The Hacker News
SiTech — AI ilə gücləndirilmiş veb hazırlanması
Sürətli və müasir saytlar qurur, AI-ı real biznes proseslərinə gətiririk. Layihəniz və ya sualınız var? Kömək etməyə hazırıq.