Hakerlər Kripto Mədənçilər və Linux Arxa Qapısı Yaymaq üçün Plex2Shell Zəifliklərini İstismar edir
Təhdid aktorları Plex Media Server-də Plex2Shell adlanan dörd zəiflik zəncirindən autentifikasiya olunmadan uzaqdan kod icra etmək və XMRig kriptovalyuta mədəni ilə Linux əks proksi arxa qapısını yaymaq üçün aktiv şəkildə istifadə edir.
Plex2Shell Zəncirinin Aktiv İstismarı
Təhdid aktorları boredhackerblog onlayn ləqəbi ilə tanınan bir tədqiqatçıya görə, konsept sübutu (PoC) ictimaiyyətə açıqlandıqdan bir gün sonra kriptovalyuta mədənləri və əks proksi proqram təminatını yaymaq üçün Plex Media Server-dəki zəifliklər zəncirindən istifadə etməyə başlayıb. Bu fəaliyyət Plex2Shell adlanan dörd müxtəlif zəifliyin birləşdirilməsini əhatə edir.
Dörd Zəiflik
CVE-2026-96652 (CVSS balı 5.3) /player/timeline son nöqtəsi vasitəsilə autentifikasiya olunmadan server tərəfli sorğu saxtakarlığıdır, burada protocol parametri heç bir yoxlamadan keçmədən proqram quruluşunda yaradılmış player URL-inə daxil edilir, bu da hücumçunun Plex serverini öz seçdiyi hədəfə POST sorğusu göndərməyə məcbur etməsinə imkan verir. CVE-2026-96654 (CVSS balı 6.9) searchOne son nöqtəsində URL dəyərlərinin düzgün neytrallaşdırılmamasını əhatə edir, bu da hücumçunun digər qoşmaların funksiyalarını çağırmalarına və sahibin admin tokenini əldə etmək üçün öz parametrlərini təqdim etməsinə imkan verir.
CVE-2026-96655 (CVSS balı 5.3) SSRF zəifliyidir ki, bu da autentifikasiya olunmuş istifadəçinin, yəni sahib tokeni olan, /video/:/transcode/universal yol parametri vasitəsilə ixtiyari daxili və ya xarici ünvanlara sorğu göndərməsinə imkan verir. CVE-2026-96656 (CVSS balı 8.6) fayl adı və ya yolun xarici idarə olunması zəifliyidir ki, bu da hücumçu tərəfindən seçilmiş yolda Codecs kataloqunda ELF paylaşılan obyektinin yazılmasına və sonra icra edilməsinə imkan verir. Dörd zəiflik ardıcıl birləşdirildikdə həssas Plex Media Server nümunələrində autentifikasiya olunmadan uzaqdan kod icra edir.
Zəifliklər, CVE-2026-96651 (CVSS balı 7.1) ilə birlikdə, təhlükəsizlik tədqiqatçısı Zach Main tərəfindən 27 iyul 2026-cı ildə Plex-ə bildirilmişdir və 3 avqust 2026-cı ildə buraxılmış Plex Media Server 1.43.3.10861 versiyasında yamalanmışdır. İstismar 2026-cı il oktyabrın 16-da zəncirin texniki detalları açıqlandıqdan bir gün sonra qeydə alınmışdır.
Mədənçi və Proksi Arxa Qapısının Yayılması
Hücumlar 217.60.194[.]116 ünvanındakı uzaq serverdən mədənçi yükünün yayılmasına gətirib çıxardı. Hücum cəhdləri aşağıdakı IP ünvanlarından müşahidə olunub: 91.92.40[.]202, 176.65.139[.]228 və 45.194.92[.]222.
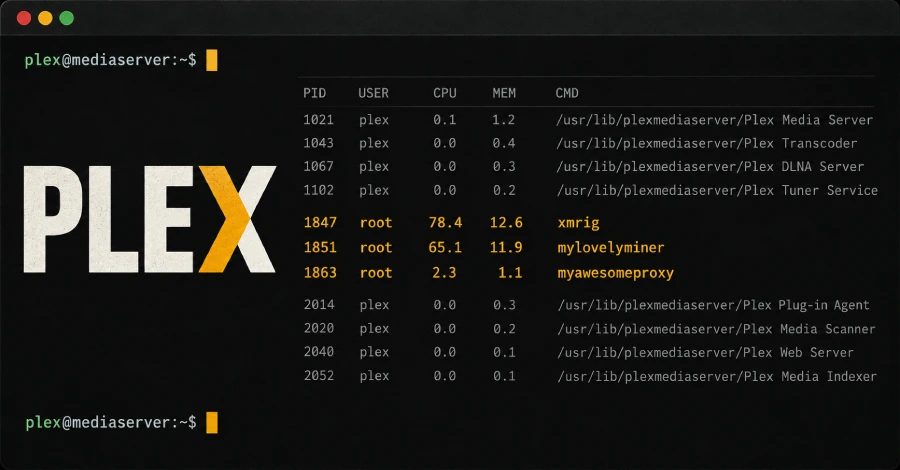
Zəifliklər həmçinin VirusTotal tərəfindən gizli Linux arxa qapısı və əks proksi kimi təyin edilən myawesomeproxy adlı obyektin çatdırılması üçün istifadə edilmişdir. Proqramın işə salınması proqram təminatından istifadənin internet trafikinin potensial xarici istifadəsinə razılıq verdiyini bildirən bir mesaj göstərir. Eyni zamanda mylovelyminer adlı XMRig mədənçi prosesi də yayılıb, onun mədənçi serveri ota.proxystream[.]st ünvanına işarələyir. Eyni domenin başqa bir alt domeni olan global.relay.proxystream[.]st 2026-cı ilin avqustunda Bitsight tərəfindən AISURU DDoS və proxyware botnet ilə əlaqədar işarələnib.
Reddit-dəki yazılar göstərir ki, bir neçə Plex istifadəçisinin nümunələri eyni mylovelyminer yükü ilə zədələnib, buna baxmayaraq bu mərhələdə bunun Plex2Shell zəifliklərinin istismarlarından yayınıb-yaymadığı məlum deyil. Bu inkişaf Plex-in bir neçə müəyyən edilməmiş təhlükəsizlik zəifliklərini aradan qaldıran yeniləmənin buraxılışından sonra istifadəçiləri nümunələrini yeniləməyə çağırmasından bir aydan çox sonra baş verir. Bu zəifliklərin həmin xəbərdarlığın bir hissəsi olub-olmadığı məlum deyil. Aktiv istismarı nəzərə alaraq, istifadəçilərə Plex quruluşlarını aktual saxlamağı tövsiyə edilir.
Mənbələr: The Hacker News
SiTech — AI ilə gücləndirilmiş veb hazırlanması
Sürətli və müasir saytlar qurur, AI-ı real biznes proseslərinə gətiririk. Layihəniz və ya sualınız var? Kömək etməyə hazırıq.