Hakerlər beş OVHcloud CLI buraxılışını sirləri oğurlayan zərərli proqram yaymaq üçün ələ keçirdi
Bir haker ələ keçirilmiş iştirakçı GitHub hesabı ilə beş OVHcloud CLI buraxılışının endirmə arxivlərini sirləri oğurlayan build ilə əvəz etdi; fayllar 19 oktyabrda 94 dəqiqəyə qədər açıq qaldı. Kim risk altında qaldı və nə etmək lazımdır?
Nə baş verdi
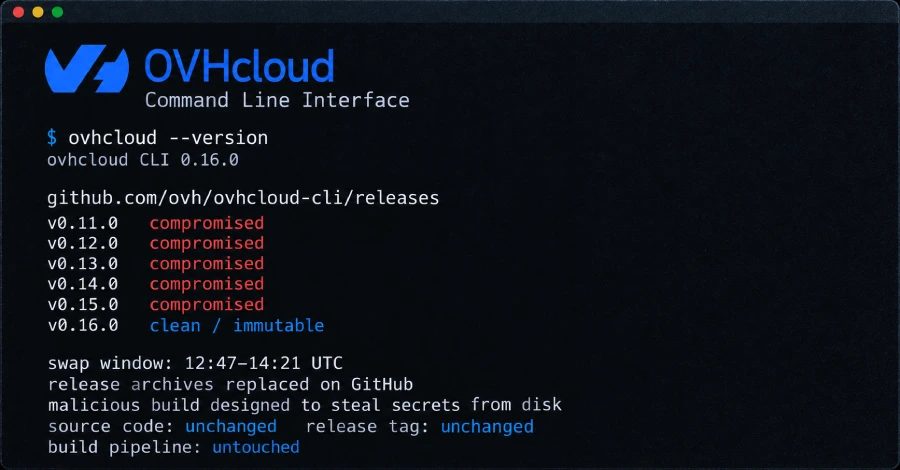
Bir haker 19 oktyabr bazar ertəsi OVHcloud-un komanda sətri alətinin beş mövcud buraxılışındakı endirmə arxivlərini əvəz etmək üçün ələ keçirilmiş iştirakçı GitHub hesabından istifadə etdi. Yeni fayllar onu işlədən maşının diskində saxlanılan sirləri oğurlamaq üçün hazırlanmış build idi, bulud provayderi deyir. Onlar GitHub-da UTC ilə 12:47-dən 14:21-ə qədər 94 dəqiqəyə qədər aktiv qaldılar və yalnız bu pəncərədə macOS, Linux x86_64 və ya arm64, yaxud Windows x86_64 üzərində CLI-ni quraşdıran və ya yeniləyən insanlara çatdı; həmin yol heç bir heş yoxlamır.
Mənbə koduna, buraxılış teqinə və build konveyerinə toxunulmadı: pis build 14 aprel ilə 16 sentyabr arasında dərc olunan buraxılışlara yüklənmiş sonrakı commit-in adi go build-u idi. OVHcloud əvəz edilmiş arxivləri sildi və həmin axşam təmiz v0.16.0-ı dəyişdirilə bilməyən buraxılış kimi dərc etdi; GitHub bu faylları heç kimə dəyişməyə imkan vermir.
Kimlər risk altında idi
OVHcloud v0.11.0-dan v0.15.0-ə qədər olanları kompromisə uğramış, v0.10.0-ı isə təmiz göstərir. v0.15.0-da haker altı faylı, o cümlədən checksums.txt-i əvəz etdi ki, dərc olunan heşlər yeni ikili fayllarla uyğun gəlsin. Eyni altı fayl v0.11.0-dan v0.14.0-ə qədər artıq yoxdur. Linux i386, Windows i386, Windows arm64 və WebAssembly build-ləri toxunulmamış qaldı.
Əgər rəsmi quraşdırma skriptini işlətsəniz (o, ən son buraxılış arxivini endirir və heç vaxt heş yoxlamır), buraxılış səhifəsindən arxiv endirsəniz, arxivi sabitlənməmiş heş olmadan gətirən CI tapşırığı işlətsəniz və ya macOS yaxud Linux-da v0.12.0, v0.13.0 və ya v0.14.0-dan CLI-nin öz yeniləmə əmrini işlətsəniz, risk altında idiniz. Homebrew istifadəçiləri mühafizə olunmuşdu: cask orijinal SHA-256-nı sabitləmişdi və tap-da heç nə dəyişməmişdi. go install, mənbədən build-lər və Docker obrazı da təsirlənməmişdi.
Necə müəyyən etmək və nə etmək lazımdır
Bir müştəri v0.15.0 Linux arm64 ikili faylında go version -m ilə əvəzləməni aşkarladı. Pis build psevdo-versiyası (v0.15.1-0.20261013083505-5ead8ef9b43d+dirty), 760fd72 əvəzinə 5ead8ef commit-i və həqiqi buraxılışlarda olmayan -ldflags="-s -w" sətirini daşıyır. Hər hansı +dirty və ya vcs işarəli build-in zərərli olduğu barədə məsləhət OVHcloud-un öz təmiz v0.16.0-ını da şübhəli göstərərdi. Əvəz edilmiş faylın dərc olunan yeganə heşi v0.15.0 Linux arm64 arxivinə aiddir: SHA-256 3833daffcaaaab27e4e0e0833240ffcb1df8df648f4ec0bc4a75c176e28933cb.
OVHcloud banisi Octave Klaba yazdı: risk altında olan hər kəs diskdə saxlanılan hər bir sirri dəyişdirməlidir, çünki CLI OVHcloud API giriş məlumatlarını ~/.ovh.conf faylında saxlayır. Əgər əvəz edilmiş build işlətsiniz və ya bunu müəyyən edə bilmirsinizsə, o maşından oxuna bilən hər bir sirri ifşa olunmuş sayın və onu başqa maşından dəyişdirin, sonra ikili faylı silin və v0.16.0-ı quraşdırın. Yeniləmə proqramı əvəz edir, amma artıq kopyalanmış açarı ləğv etmir. OVHcloud ikili faylın hansı faylları oxuduğunu, onları haraya göndərdiyini və ya neçə nüsxənin endirildiyini söyləməyib; heç bir nüsxə açıq şəkildə təhlil olunmayıb və postmortem vəd edilib.
Bu necə baş verdi
GitHub repozitoriyasına yazma icazəsi olan hər kəs, dəyişdirilməzlik aktiv olmadıqca buraxılış fayllarını əvəz edə bilər; OVHcloud onu aktiv etməmişdi və Klaba problemin məhz bundan qaynaqlandığını söylədi. Seçim indi aktivdir və konveyerlərə təsir edilmədi. Yükləmələr birləşdirilmiş işi OVHcloud-un sənədləşmə repozitoriyasında olan iştirakçının hesabı ilə gəldi. OpenSourceMalware bu hesabı görünməz Unicode simvollarında kod gizlədən və mərhələləri Solana pulqabısının memo sahəsindən gətirən kampaniya olan GlassWorm-la bağlayır və martda dörd şəxsi repozitoriyanın belə bir yükləyici ilə zorla yenidən yazıldığını qeyd edir. Tədqiqatçılar eyni aktorun hər ikisini etdiyinin "bizim çıxarımız" olduğunu yazdılar və oktyabr ikili faylından heç nə GlassWorm-la bağlanmayıb.
Mənbələr: The Hacker News
SiTech — AI ilə gücləndirilmiş veb hazırlanması
Sürətli və müasir saytlar qurur, AI-ı real biznes proseslərinə gətiririk. Layihəniz və ya sualınız var? Kömək etməyə hazırıq.