Hakerlər əsasən Magento ilə işləyən 953 onlayn mağazanı skanerlərdən gizlənən JavaScript ilə yoluxdurdu
Naməlum təhdid aktyoru iyul 2025-ci ildən fəaliyyət göstərən kampaniyada əsasən Magento ilə işləyən 953 onlayn mağazanı yoluxdurub; kampaniya təhlükəsizlik skanerlərindən gizlənən JavaScript yükləyicilərindən istifadə edir, Sansec bildirir.
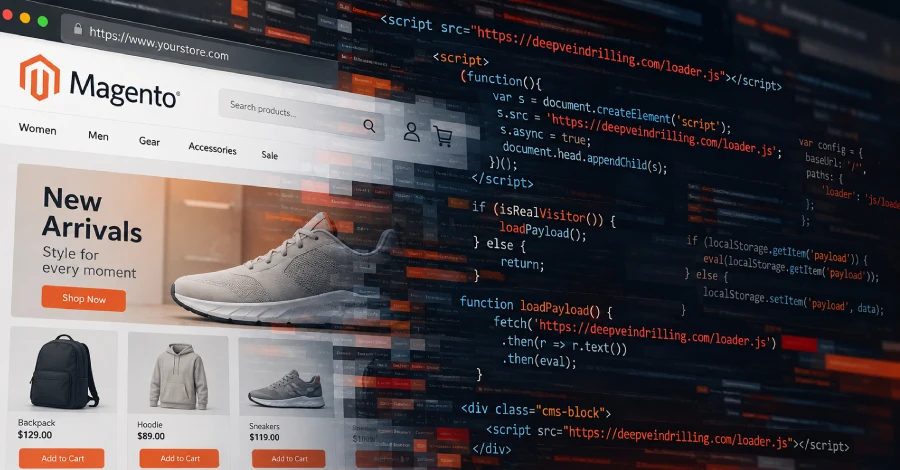
Naməlum təhdid aktyoru Sansec-in məlumatına görə iyul 2025-ci ildən fəaliyyət göstərən kampaniyada əsasən Magento ilə işləyən 953 onlayn mağazanı yoluxdurub. Hücum edənlər yalnız real ziyarətçilərə zərərli kod göstərən, təhlükəsizlik skanerlərindən isə gizlənən JavaScript yükləyici kodunu Magento CMS bloklarına yerləşdirir.
Kampaniyanın təfərrüatları
Sansec bildirir ki, zərərli kod Magento-nun cms_block verilənlər bazası cədvəlində yerləşdirilir; bu cədvəl statik məzmunu mağaza səhifələrinə çıxarır. Alıcı yoluxmuş saytı açanda CMS bloku render olunur və hücumçunun nəzarətində olan kodu işə salır. Ən yeni yükləyici domeni Cloudflare arxasında yerləşir və yalnız yoluxmuş mağazaların real ziyarətçilərindən gələn skript sorğularına cavab verir. Sansec deepveindrilling[.]com domenini 6 oktyabr 2026-cı ildə qeydiyyatdan keçdiyi tarixdən bəri 83 onlayn mağazanın CMS bloklarında tapıb. Zamanla beş domen müşahidə olunub: manulfie[.]click iyul 2025-ci ildən, neswnsssn[.]click dekabr 2025-ci ildən, lanhd6549tdhse[.]top mart 2026-cı ildən, additionalver[.]com iyun 2026-cı ildən və deepveindrilling[.]com oktyabr 2026-cı ildən.
Yükləyici versiyaları və trafikin süzülməsi
Yükləyicinin iki versiyası müşahidə olunub. Birincisi faydalı yükünü brauzerin localStorage yaddaşında saxlayır, buna görə xarici domen əlçatmaz olsa belə saxlanılmış kod sonrakı ziyarətlərdə yenidən işləyə bilər. İkincisi botları və təhlükəsizlik skanerlərini süzmək üçün brauzer barmaq izi yoxlamaları əlavə edir. İlk versiyalar həmçinin trafik paylama sistemi kimi Keitaro-dan istifadə edirdilər və additionalver[.]com ünvanına sorğu "QWE=123;" cavabı ilə yanaşı ziyarətçini 24 saat müddətinə işarələyən cookie qaytarırdı. deepveindrilling[.]com versiyası Keitaro-nu ləğv edir və bot süzgəcini yükləyicinin özünə daxil edir.
İlkin giriş və müdafiə tədbirləri
Sansec 471 Magento mağazasının PolyShell zəifliyi, CVE-2026-48356, vasitəsilə yoluxdurulduğunu qiymətləndirir. Digər 102 mağazada PolyShell və ya SessionReaper, CVE-2025-54236, vasitəsilə fayllar yüklənib. Bir halda Magento 2.4.7-p1 mağazasında PolyShell webshell-ləri PNG şəkilləri kimi maskalanmışdı və hələ də Adobe-un PolyShell düzəlişi olan APSB26-73 çatışmırdı. Əsas yamaqları tam olan başqa bir Magento 2.4.7-p10 mağazası isə saxta administrator hesabı yaratmaq və sonra həmin hesabla kodu yeritmək məqsədilə ələ keçirilib. Sayt sahiblərinə cms_block və cms_page cədvəllərində şübhəli hesabları və gözlənilməz CMS bloklarını yoxlamaq, saytları yenilənmiş saxlamaq və güclü parollar tətbiq etmək tövsiyə olunur.
PHP2Shell konteksti
Bu açıqlama, PHP2Shell adlı iki kritik PHP zəifliyi (CVE-2026-109618 və CVE-2026-109619) ətrafında geniş istismar cəhdləri fonunda verilir. Perplexity tədqiqatçısı Adel Karimi bu qüsurların honeypot serverlərində shell əmrləri işə salmaq üçün real şəraitdə ilk uğurlu istismarı kimi görünən hadisəni qeydə alıb. Müşahidə olunan əmrlər 162.35.99[.]94:80 ünvanından faydalı yüklər çəkmək üçün wget, curl və ya PHP CLI istifadə edib və indiyədək ikinci mərhələ artefaktları müşahidə olunmayıb.
Mənbələr: The Hacker News
SiTech — AI ilə gücləndirilmiş veb hazırlanması
Sürətli və müasir saytlar qurur, AI-ı real biznes proseslərinə gətiririk. Layihəniz və ya sualınız var? Kömək etməyə hazırıq.